中小企業資安先做哪些?照資安署 16 項自檢表勾一遍
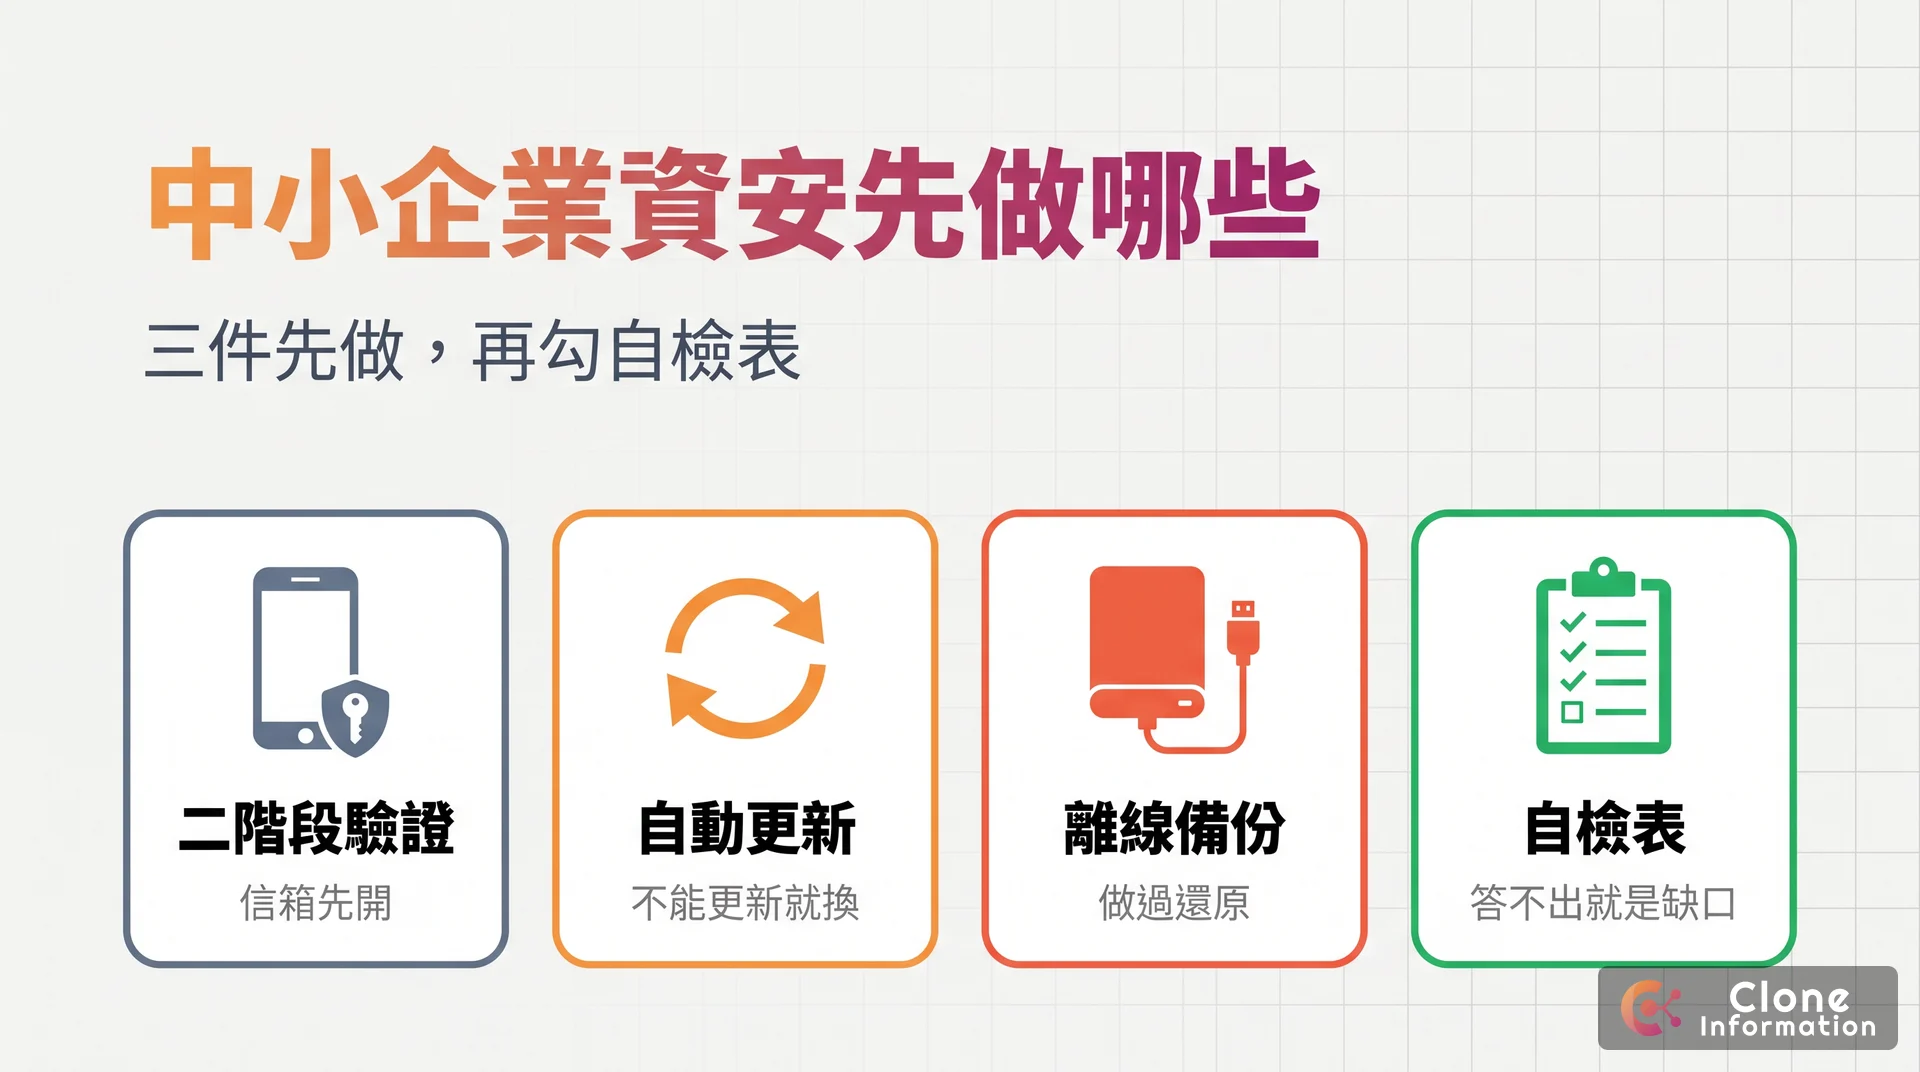
中小企業資安先做三件事:重要帳號開二階段驗證、軟體開自動更新、備份至少一份離線且做過還原。再照資安署 16 項自檢表勾一遍,答不出來的題目,才是真正的缺口。
Services
不確定自己要哪一項也沒關係,先看哪一段描述像你的公司。
流程還靠 Excel 與人工轉檔,資料每天重複輸入一次。
網站有,但業務不會拿出來用,搜尋也找不到。
主機沒人管、備份沒驗證,出事才知道誰有帳號。
WHY_US
三件事你都能自己查,不用聽我們說。
本站用 Astro 7 + Cloudflare Workers 做,Lighthouse 的「無障礙」「最佳做法」「SEO」三項都是 100 分,瀏覽器該有的安全防護 7 項全開,收錄狀況你可以用 site:clone-info.net 自己數。把網址貼進 PageSpeed Insights 就能自己跑一次——效能那一項會隨當下網路浮動,所以我們不報一個固定數字,你自己跑到多少就是多少。然後拿手機開這一頁,再開你公司現在的網站,兩邊開多快自己比。
保固登記 SaaS 是多租戶架構,一套系統可以切出多個獨立的登記頁、外觀與後台,租戶之間的資料互相看不到,新增一個品牌是改設定不是重做。全通路整合平台把電商、門市、物流、維修、會員收進同一套,而 ERP 主帳一行沒改——白話說,新系統只讀得到 ERP 的副本,要落帳一律交回 ERP 自己處理,出錯也寫不進主帳。讓員工用 ChatGPT 查 ERP 是只能查、不能改的查詢介面,AI 只會呼叫預先寫死的那幾支查詢,碰不到正式資料庫,誰在什麼時候查了什麼都留紀錄。
目前 30 篇,包含自架 DDNS 三部曲、GCP 永久免費 VPS 架站、用 Gemini API 和 GAS 做 LINE Bot,都是可以照著做的步驟。讓你們的 MIS 或資訊窗口照著做一篇,再決定要不要找我們。
我們寫程式會用 AI,速度確實快,但快不是交付標準。Veracode 2026 GenAI 程式碼安全報告的實測是 44% 的 AI 程式碼生成任務會引入資安漏洞, 所以人工審查、測試與安全標頭檢查放在交付前,交付出去的程式碼都有人看過、跑過、負責。
下面這些沒有出現在上面的版本清單裡,意思是我們承接、但不一定用在自己的專案上。 評估時我們會直接說明這一項的經驗深度,不會混著上面一起講。
第一次談只問四件事:現在怎麼做、誰在用、卡在哪一段、多久發生一次。錄一段螢幕或拍幾張截圖,比口頭描述準。這一步不收費。
第一封回信不是報價,是能不能做、還要問什麼。判斷用現成工具就能解決、或這件事根本不該做成系統,我們會直接說,不會硬接。
把要做什麼、不做什麼、驗收條件寫成書面,再談金額。範圍沒定就先給數字,之後多半要改——這種報價我們不做。
每一階段有自己的書面驗收條件,沒過就不請款、也不進下一階段,問題留在這一階段解決。用 AI 輔助開發,但架構由人定案、產出一律經人審與測試。
部署在你自己的帳號下——邊緣架構走 Cloudflare、要跑容器或長時間工作才放 GCP。移交環境設定、部署步驟與已知限制,之後換人接手不必經過我們。
SERVICE_AREA
克隆資訊是登記在高雄市苓雅區的高雄軟體開發公司,服務時間週一至五 09:00–18:00。 需求訪談、進度檢視、驗收與教育訓練以視訊加共用文件為主,全台與海外都一樣: 範圍文件、驗收標準、交接內容不會因為距離少一份。 真正需要人到現場的只有一種情況——要碰機房或現場設備的整合案,那會另外排。
(07) 964-6463|service@clone-info.net|LINE @clone-info
FAQ
看它敢不敢把設計取捨寫出來。克隆資訊成立於 2025 年 4 月,要判斷接不接得住,別看年資,看案例裡的系統怎麼取捨:一套系統可切出多個彼此看不到資料的租戶、新增品牌只改設定的保固登記 SaaS,五條通路整合而 ERP 主帳零改動的平台,以及只給唯讀視圖的 ERP 查詢閘道。規模與設計決策都寫在案例頁。判斷做不到的,我們會直接講。
可以,多數案子都是這樣開始。第一次訪談問三件事:現在怎麼做、卡在哪、誰在用。訪談後我們寫範圍文件與報價,你確認後才動工。如果判斷用現成工具就能解決,或這件事根本不該做成系統,我們會直接說,不會硬接。
不會。ERP 是財務主帳,動它風險最高、效益最低。我們的做法是在旁邊加一層:要查的資料走鏡像或唯讀副本,要落帳的動作交回 ERP 自己的 API 驗證與寫入,新系統就算出錯也寫不進主帳。全通路整合平台與 ERP×AI 查詢閘道都是這樣做的。如果只是想自動化幾條重複流程、連系統都不必做,看 AI 工作流那一項就好。
歸你。GA4、Search Console、Google 商家檔案、雲端專案、網域、原始碼儲存庫,一律用你公司的帳號建立,我們以協作者身分進去做事。結案時移交存取權與交接文件,文件會寫環境變數、部署步驟與已知限制。之後要換廠商或由內部工程師自己維護,不需要經過我們。
依需求評估,先有範圍文件才有價格。影響價格的是要整合的系統數量、使用者數、資料量、要不要接既有 ERP,以及驗收標準訂到多細。計價型態分三種:一次性專案(客製開發、官網)、月費訂閱(自研產品與雲端維運)、按時計費(顧問與後續維護)。同一件事講得越清楚,報價越不必加不確定性的緩衝。
BLOG
中小企業資安先做三件事:重要帳號開二階段驗證、軟體開自動更新、備份至少一份離線且做過還原。再照資安署 16 項自檢表勾一遍,答不出來的題目,才是真正的缺口。
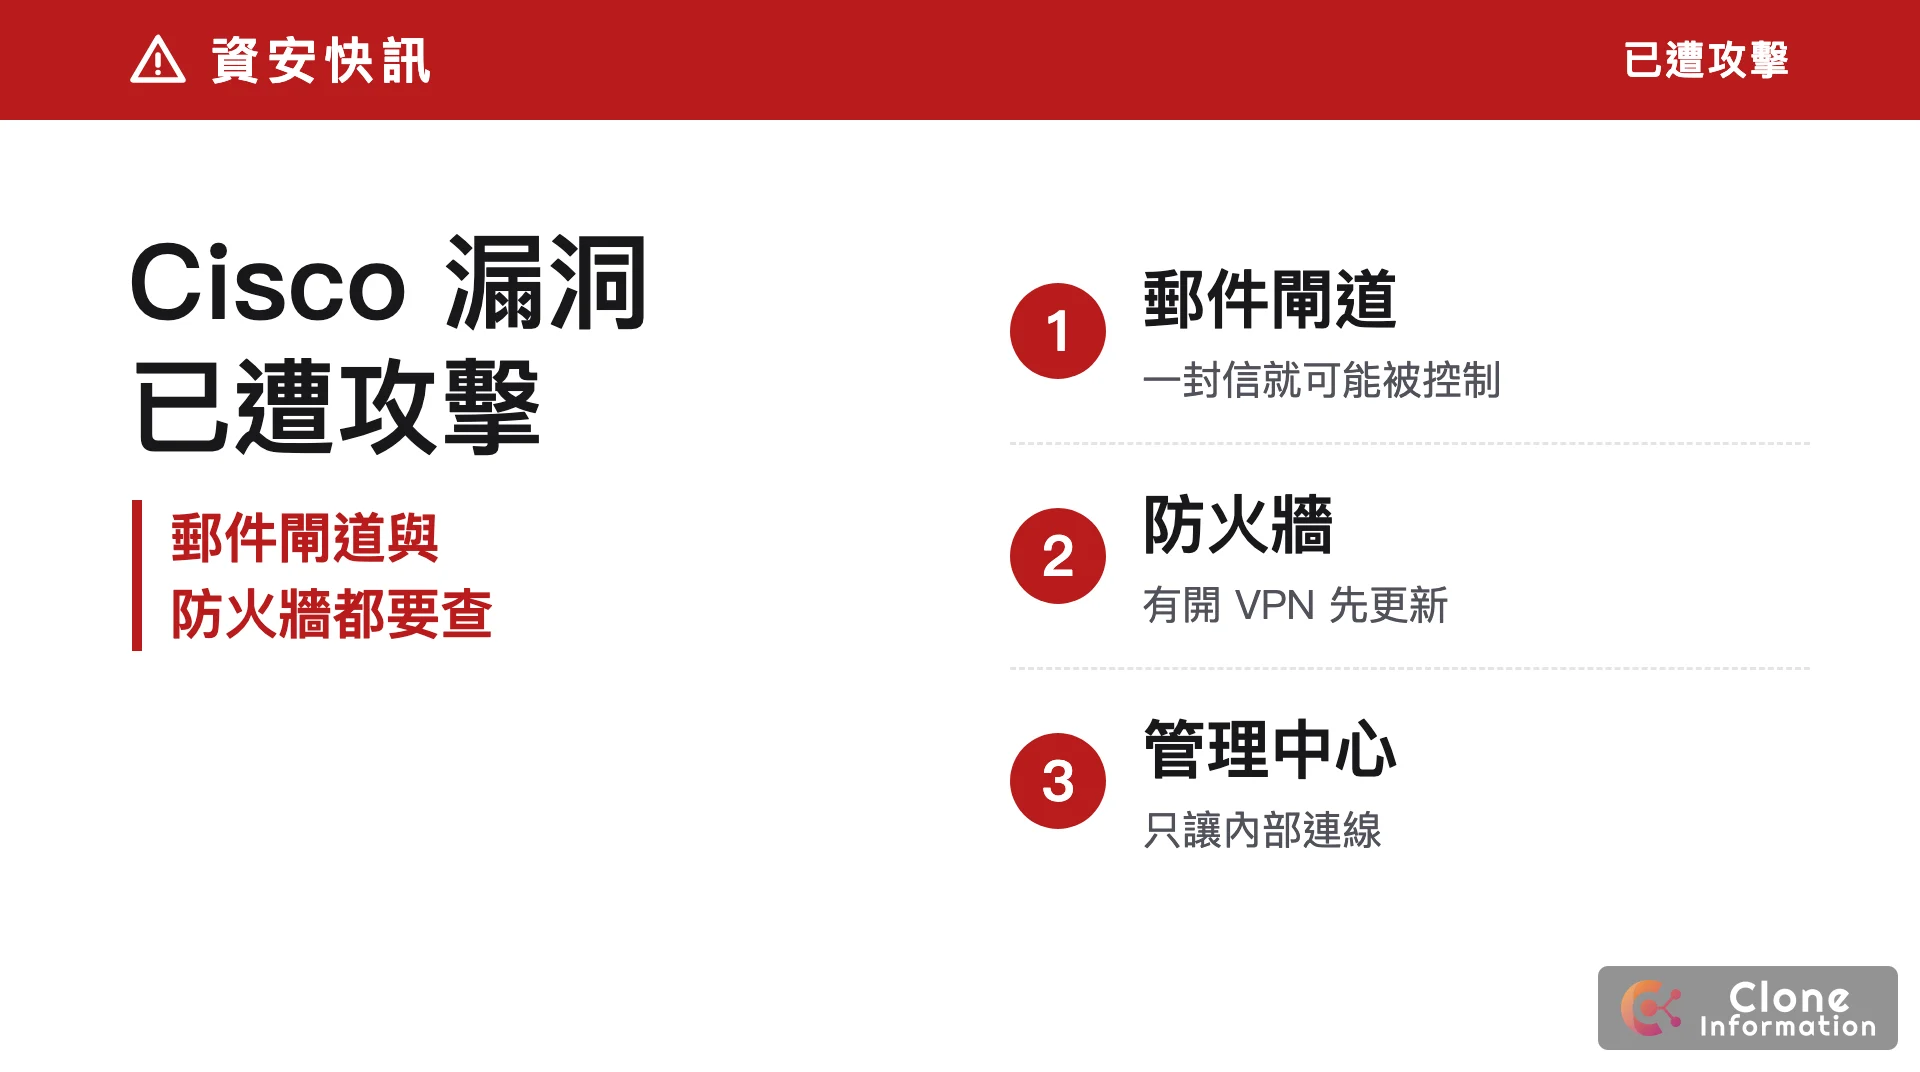
5 個 Cisco 漏洞已遭攻擊:郵件閘道要更新到 16.5.0-780 或 15.5.5-014,寄一封信就可能被拿到最高權限;ASA、FTD 防火牆與 FMC 照本文對照表更新。
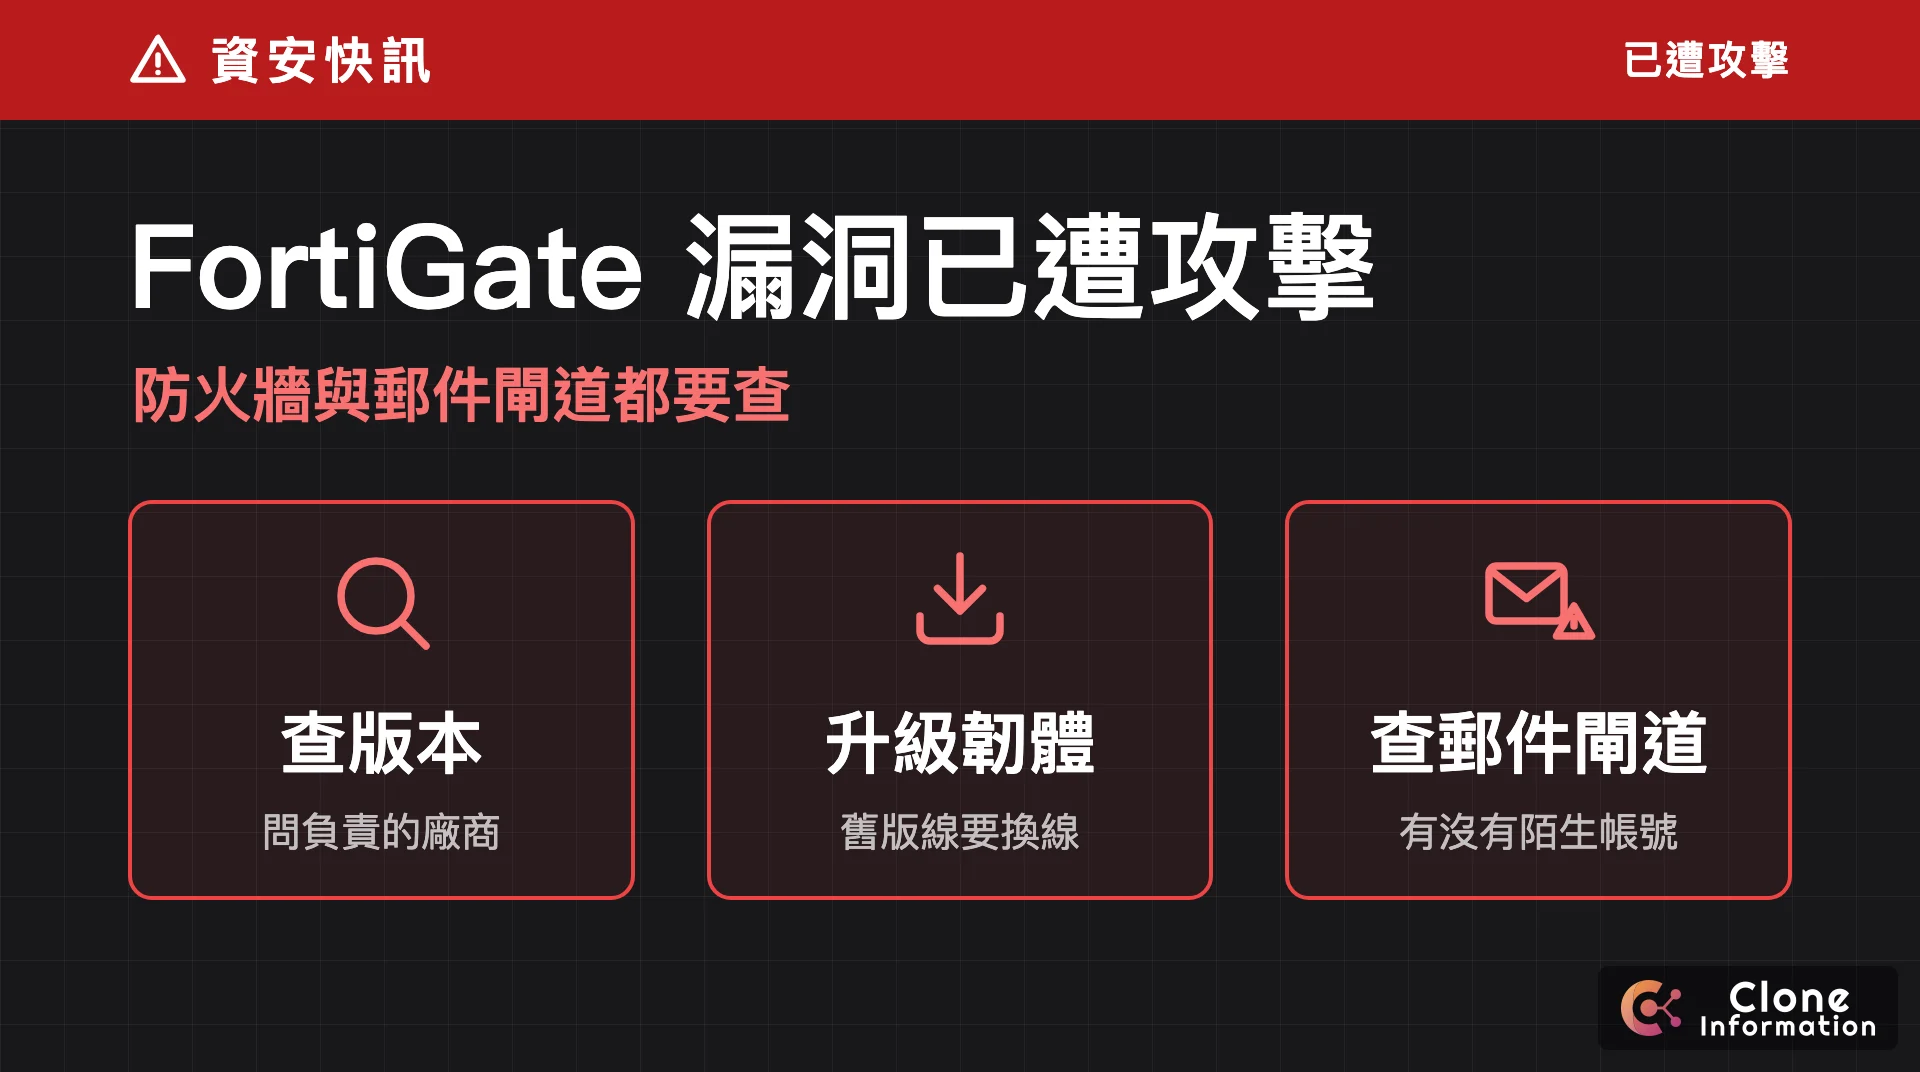
FortiGate 漏洞 3 個列入 CISA 已遭利用清單:FortiOS 要更新到 7.6.5 或 7.4.10 以上,7.2、7.0、6.4 沒有能一次修好的版本。FortiMail 9.8 分漏洞原廠證實已遭攻擊,要更新並查日誌。
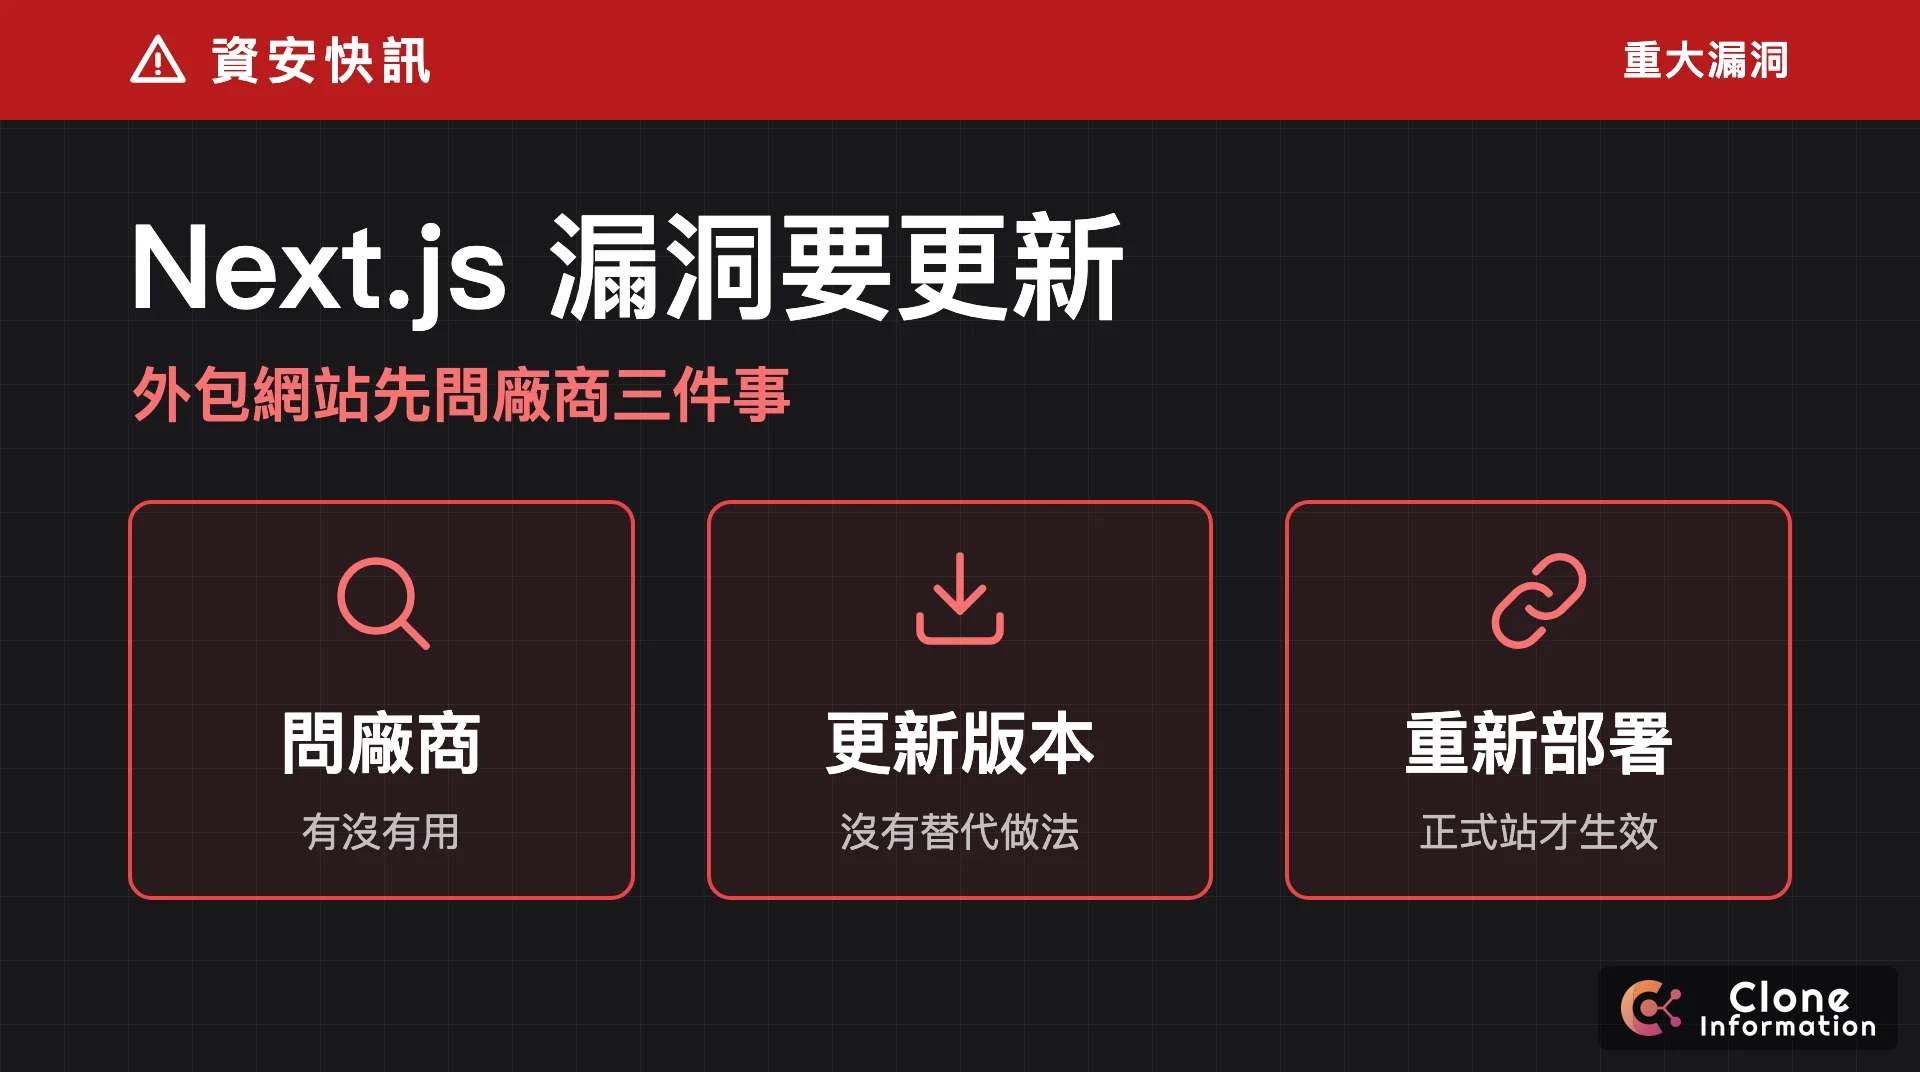
Next.js 漏洞兩個,嚴重度都是 9.5,不需登入就可能遠端執行程式,其中一個沒有替代做法。外包做的網站先問廠商有沒有用 Next.js,再確認更新到 16.4.1 或 15.5.28、sharp 0.35.5 以上,並重新部署。
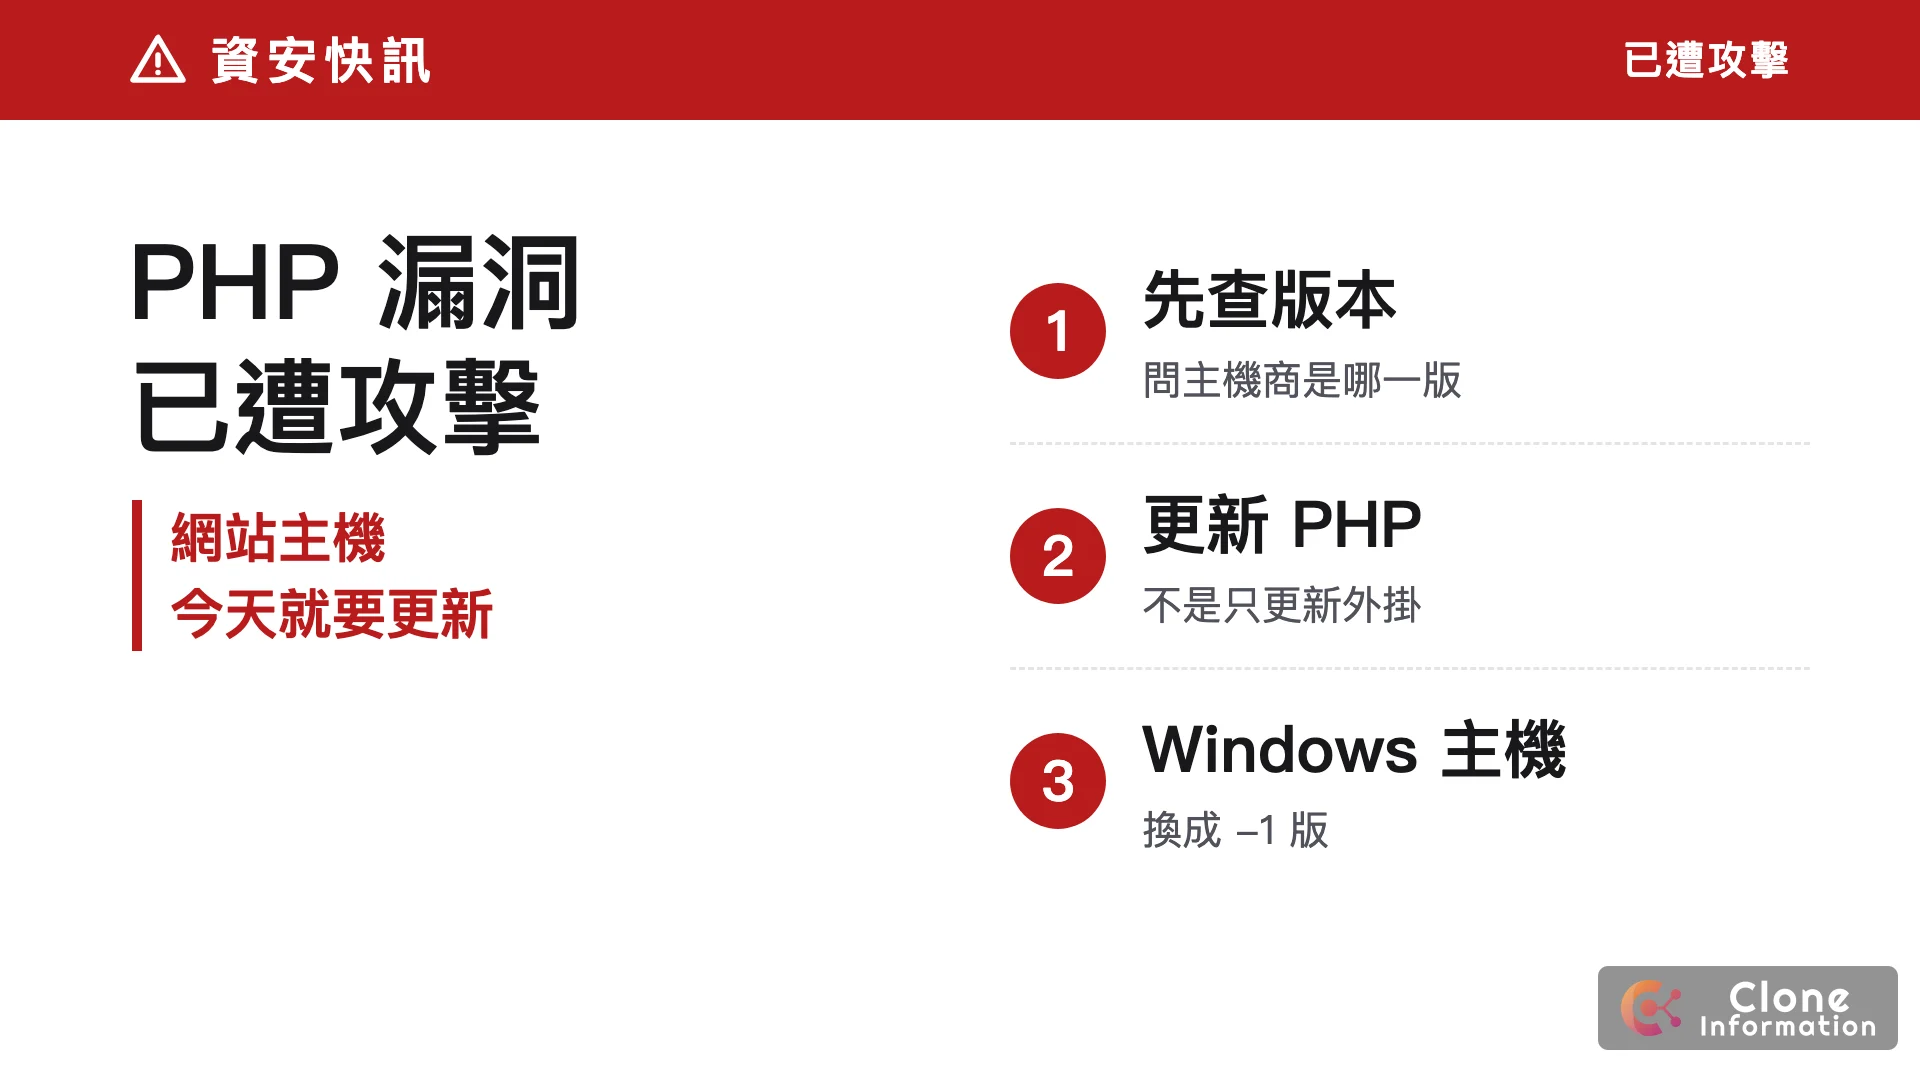
PHP 漏洞(php2shell,CVE-2026-109618、109619)已遭攻擊,不需登入就能在網站主機執行程式。用 PHP 的網站(含 WordPress)要更新到 8.5.12、8.4.27、8.3.36、8.2.35,或確認主機商已套用修補。
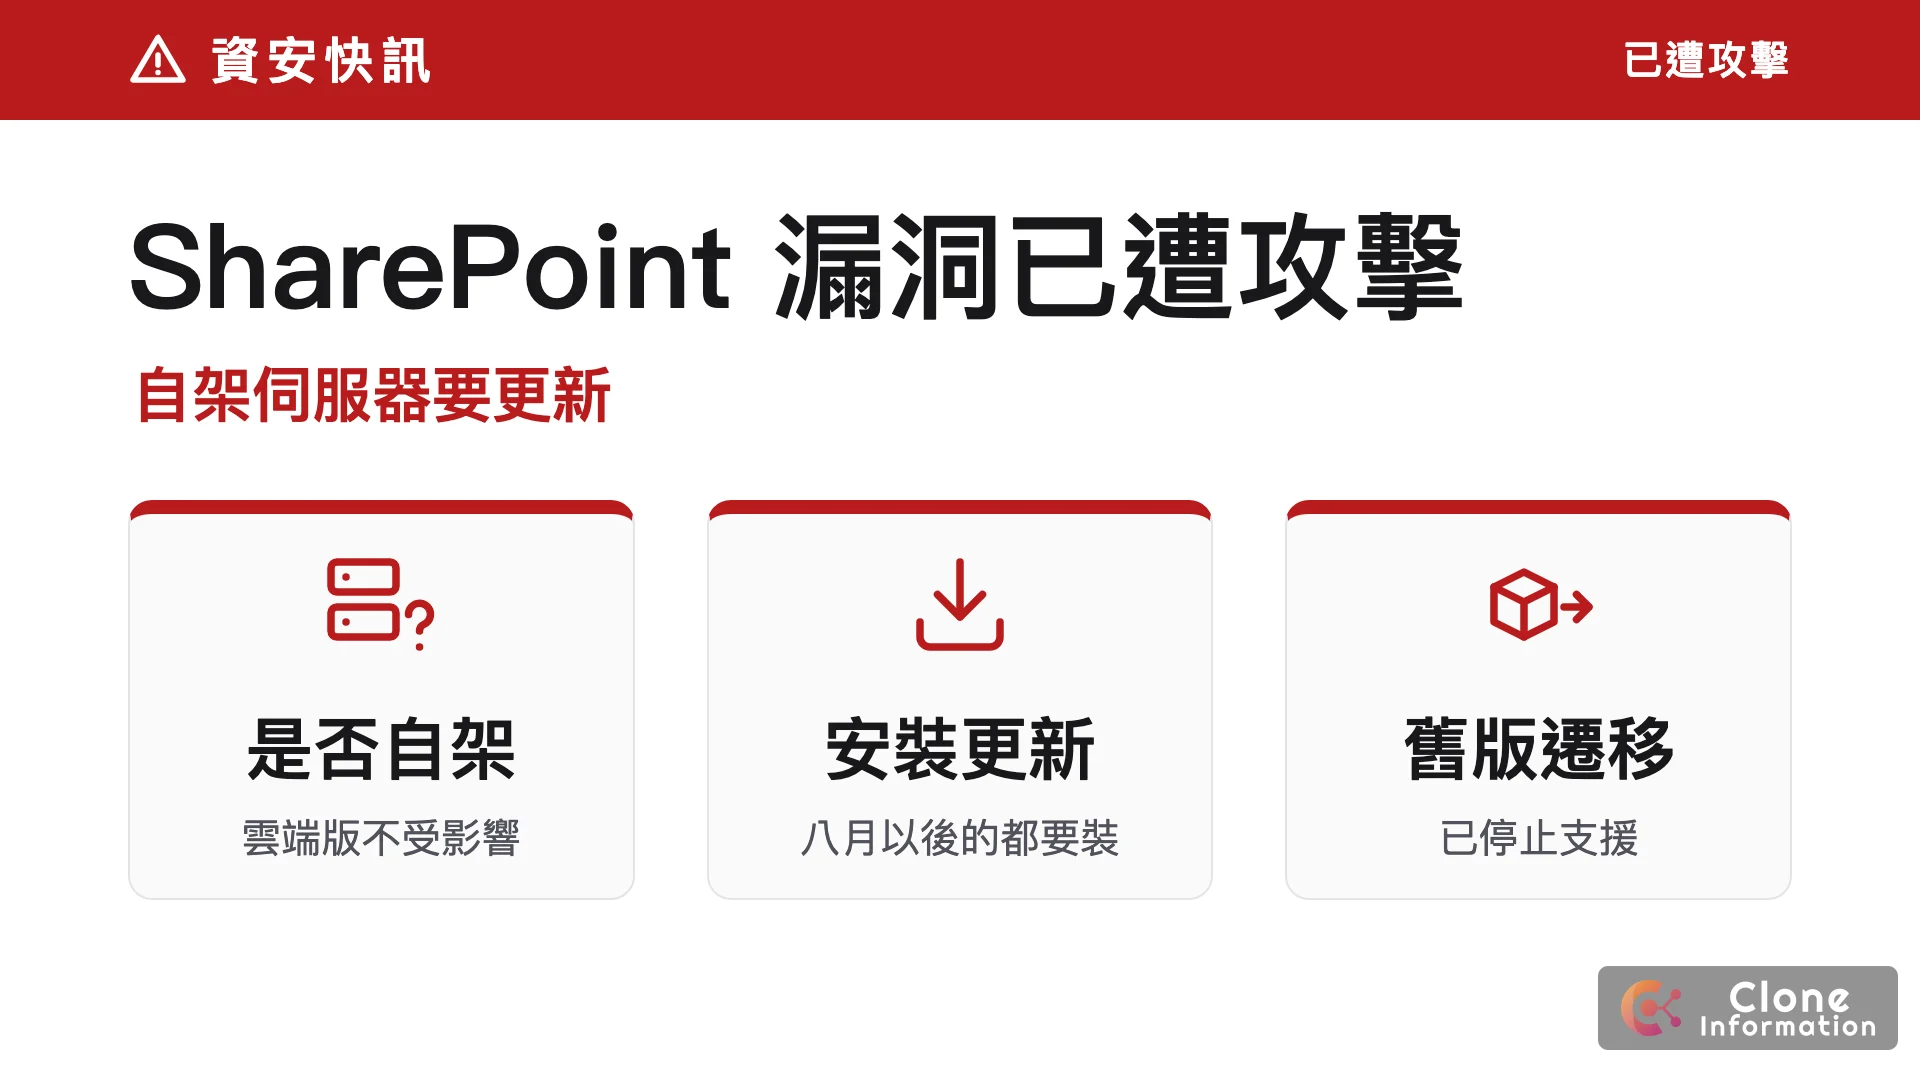
6 個 SharePoint 漏洞已遭攻擊,只影響自架 SharePoint Server,Microsoft 365 的 SharePoint Online 不在受影響產品之列。Subscription Edition 裝到 10 月更新;2016、2019 先裝 8 月更新,再排時間遷移。
< SYSTEM_READY />
// WAITING_FOR_INPUT...
本頁最後更新: