WHO_FITS
誰適合?
這一項適合沒有專職 MIS、卻要顧資安又要支援遠端辦公的公司。三種狀況最有感。
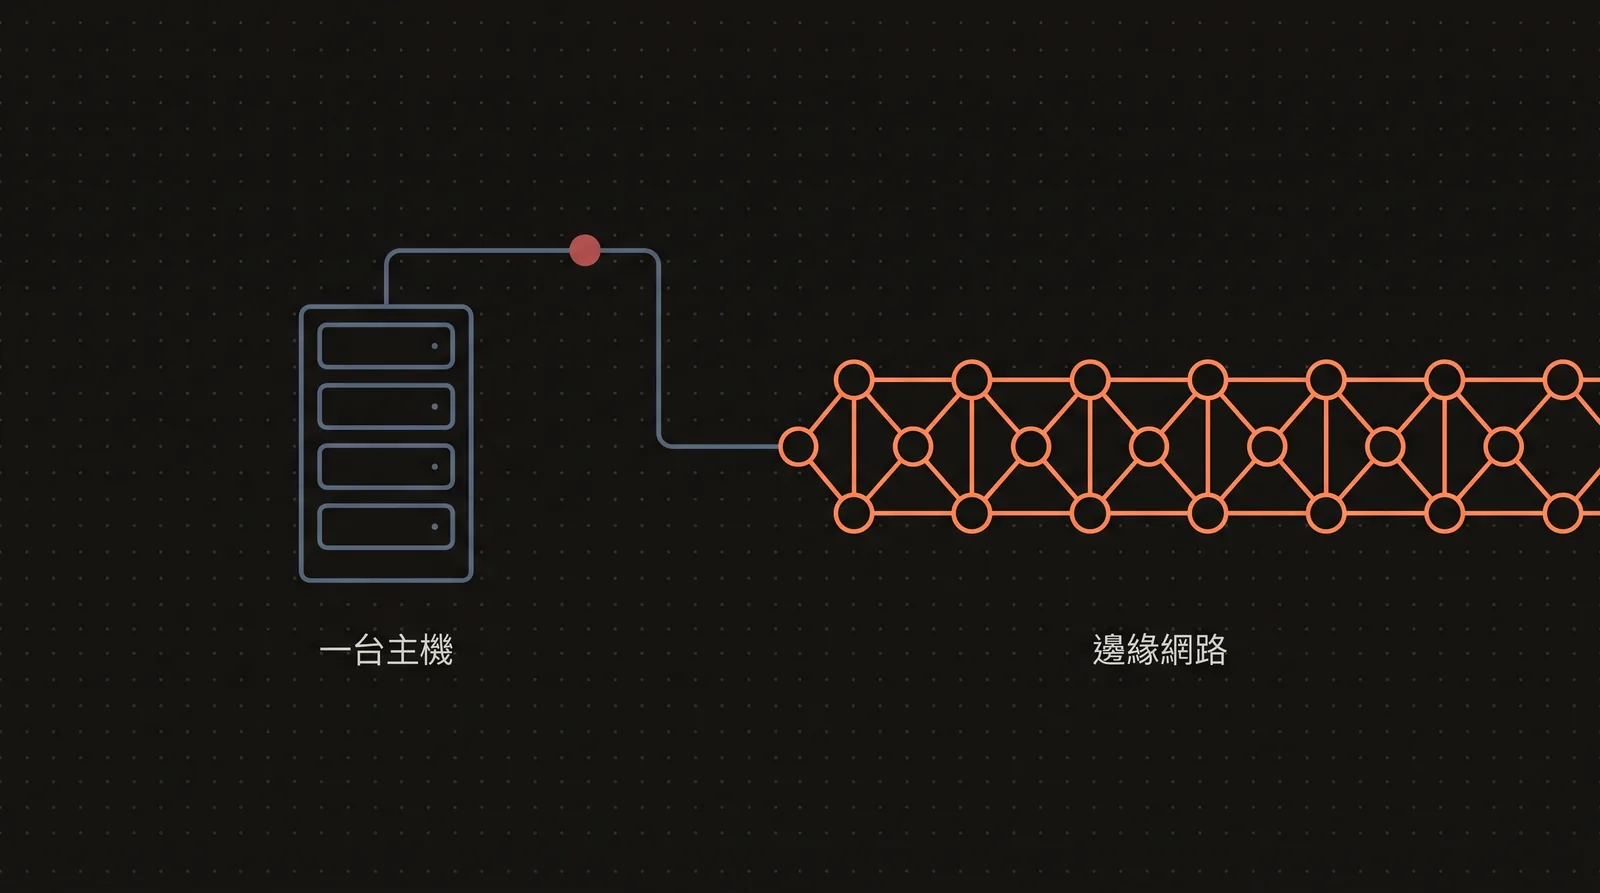
- 被主機折磨過的公司。 Serverless 架構要解的就是這一類問題:VM 自己維護、憑證忘記續約整站掛掉、半夜服務停了沒人知道、主機商回覆要等上班時間。這類問題多半不是運氣差,是架構把責任全押在一台機器上。
- 要遠端或多據點辦公的公司。 員工在外面連內部系統得先開 VPN,VPN 常斷、換手機要重設定,離職員工的帳號沒人記得收回。Zero Trust 導入之後,權限跟著身分走,不是跟著一條通道走——這就是我們說取代 VPN 遠端存取的意思。
- 被稽核或客戶資安問卷追著跑的公司。 對方要看存取紀錄、要知道誰在什麼時候連了什麼、要你說明對外開了哪些連接埠。這些不是寫一份文件就能交差,要有東西可以查。
另外兩種也適合:流量有明顯尖峰(活動檔期、報名開放當下),以及表單一直被機器人灌垃圾訊息。
公司規模上,我們常接的是沒有專職 MIS,或 IT 只有一個人、什麼都要扛的組織。高雄企業資安與其他縣市一樣,盤點、設定與交接全程遠端進行——這一類工作本來就在後台和終端機上做,碰面幫不上忙。
NOT_FOR_YOU
誰不適合?
下面幾種,我們會建議你不要找我們。
- 只想換一台便宜主機、不打算改架構。 Cloudflare Workers 遷移是換執行模型,程式要改。如果目的只是省主機費、東西一行都不想動,換一家 VPS 更快也更便宜。
- 業務必須留在本地機房。 法規要求資料不出廠區、產線斷網時系統仍要運作、既有設備只吃區網。這種情況雲端只能當外圍,混合架構可以談,但我們不會勸你全搬。
- 需要長時間執行或吃重 CPU 的工作。 影片轉檔、跑幾十分鐘的批次、常駐的運算服務,Workers 有執行時間與資源上限,硬塞會很難看。這類我們會直接建議走 GCP Cloud Run 建置或其他容器環境。
- 要 24 小時待命值班。 我們目前不承諾全天候待命與固定回應時間,需要這種等級的維運,找有輪班編制的廠商比較實際。
- 只想要一張資安證明交差。 我們做的是架構與設定,不發證書、也不做合規稽核簽核。
WHAT_WE_DID
我們做過什麼?
企業雲端建置這一頁講的東西,我們自己天天在用。
- 無伺服器架構與遷移。 Cloudflare 企業導入這一塊,Cloudflare Workers 與 Pages 是我們的主力,你現在看的這個網站就是 Astro 7 跑在 Workers 上,沒有任何一台主機要管,帶 7 項安全標頭與 HTTP/3。我們也把這套流程整理成自研的零維運工具組,內容在零維運 Serverless 工具組。
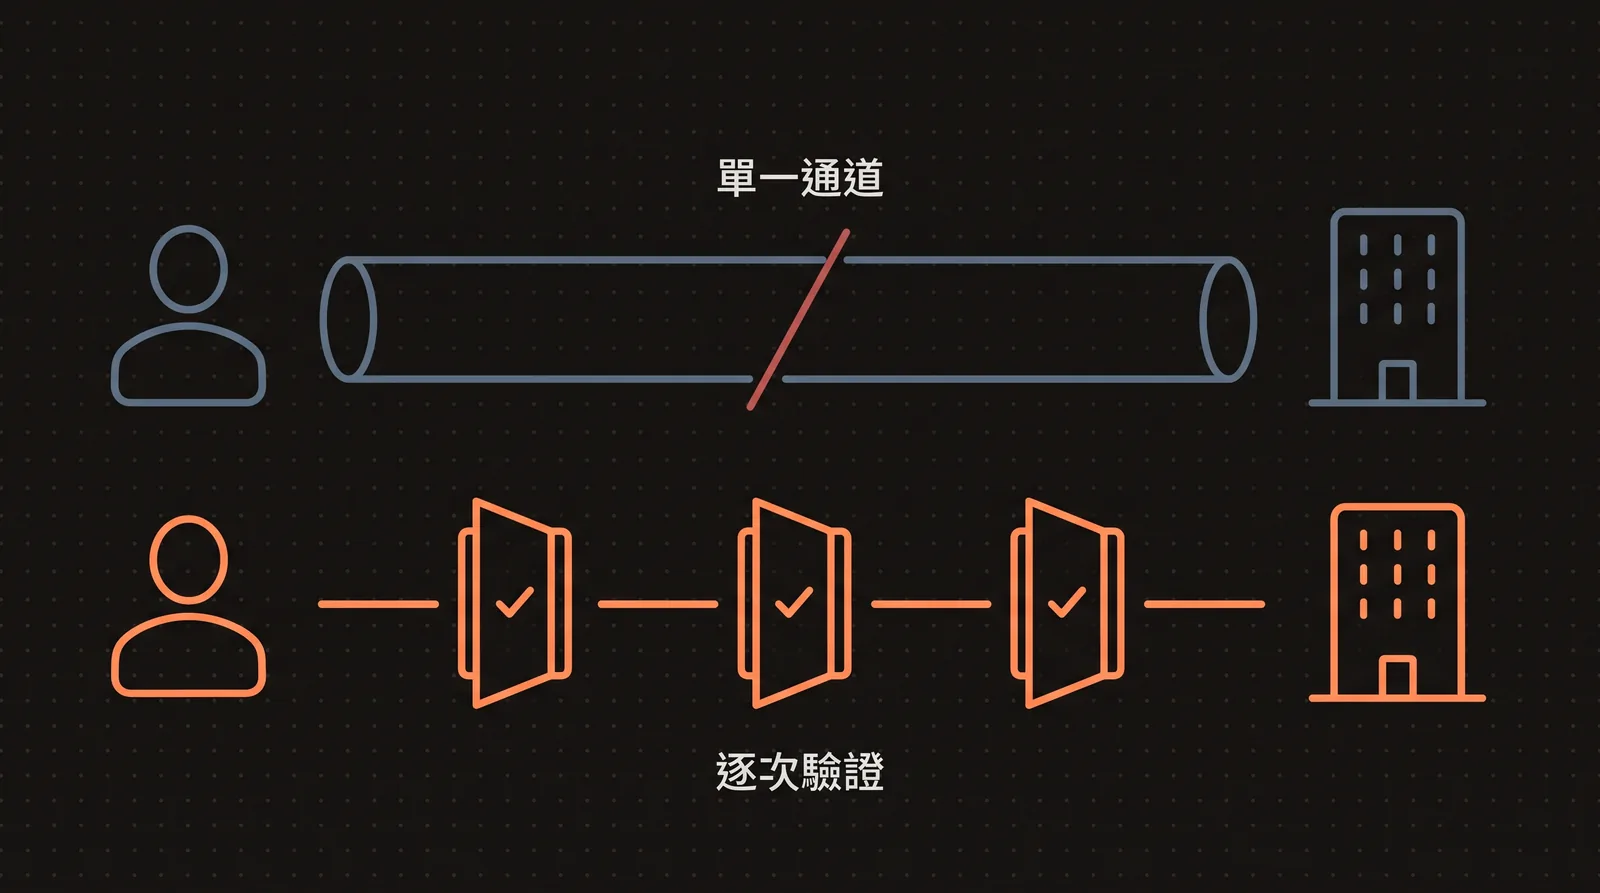
- 取代 VPN 遠端存取。 做法是 Cloudflare Tunnel 從內部主動連出去,對外一個連接埠都不開;再用 Access 綁身分與裝置條件決定誰能進哪個應用。員工看到的是登入頁,不是 VPN 客戶端。
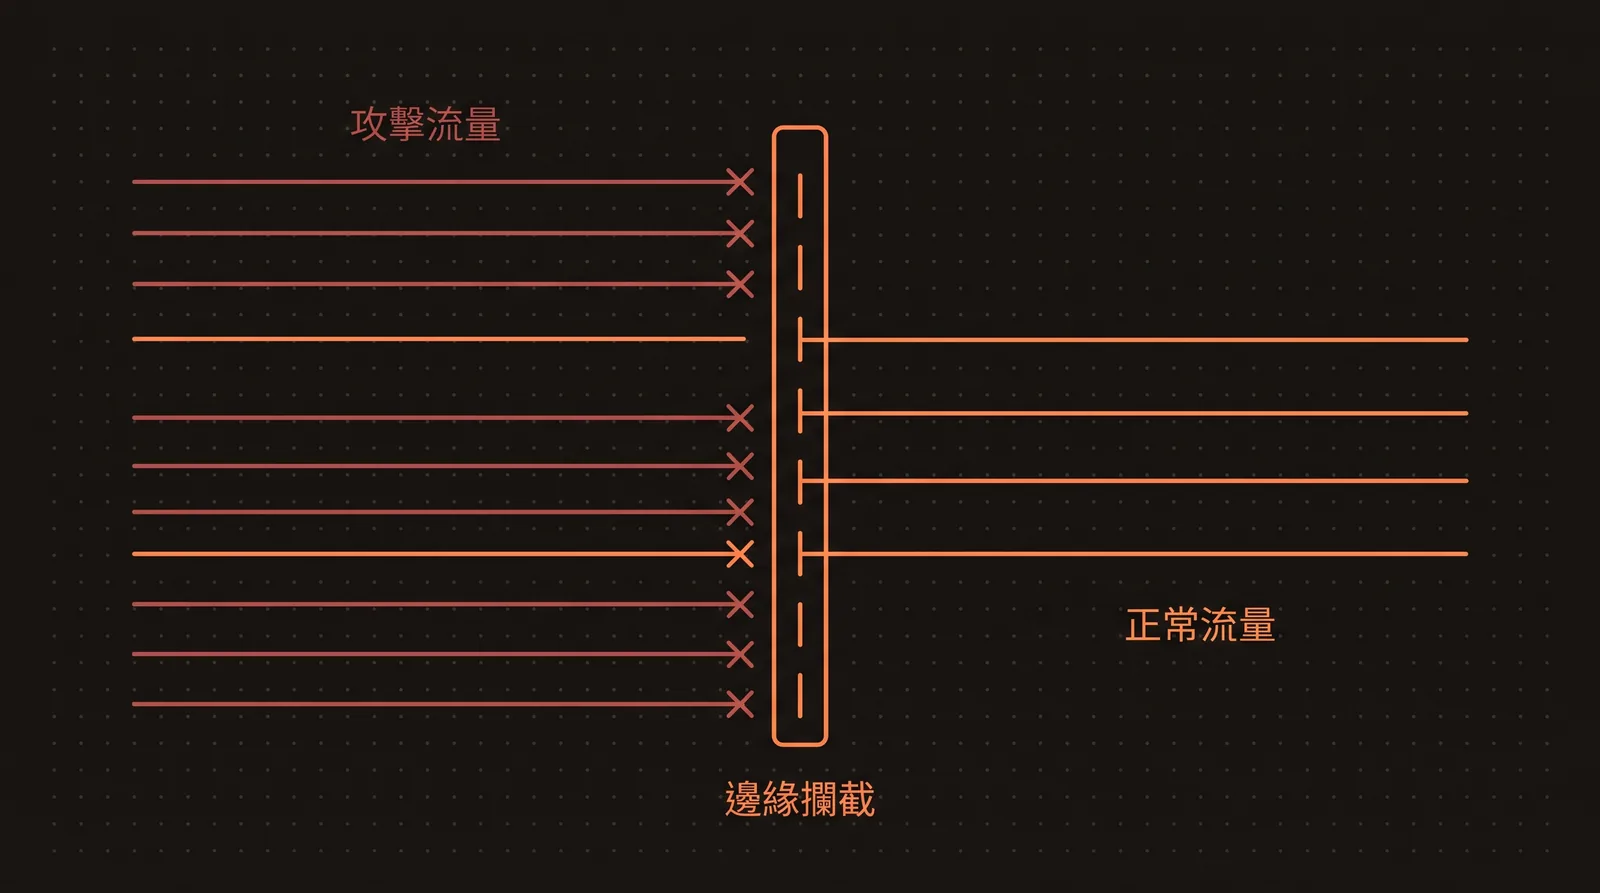
- WAF 網站防護、DDoS 防護、機器人驗證。 WAF 規則先跑觀察模式再轉攔截,表單用 Turnstile 擋機器人而不是把整段 IP 封掉。本站聯絡表單用的就是 Turnstile,而且刻意延遲載入,避免拖慢頁面。
- 資料與儲存架構。 D1 放結構化資料、R2 放檔案與圖片、KV 放設定與快取、Hyperdrive 讓 Worker 連既有的 MySQL 或 PostgreSQL 不用每次重新握手。我們做過只讀不寫的 ERP 資料通道,把內部資料庫安全地開給外部應用查詢,做法寫在ERP 唯讀資料閘道。
- DNS 遷移與網域安全。 DNSSEC、DoH、安全標頭、HTTP/3,以及我們自己寫的安全 DNS 工具。動態 IP 環境的自架經驗也寫成教學,見自架免費 DDNS 第一篇、Nginx 與 SSL 設定與Google 免費 SSL 憑證申請。
- 稽核日誌、可觀測性與韌性驗證。 我們做了幾套自用系統:把關鍵操作寫成可查的稽核日誌、讓一個人扛 IT 時看得到全部狀態的儀表板、管密鑰與憑證的加密保管庫、上線前跑壓力與韌性驗證的工具。這些是自研產品,不是客戶案例。
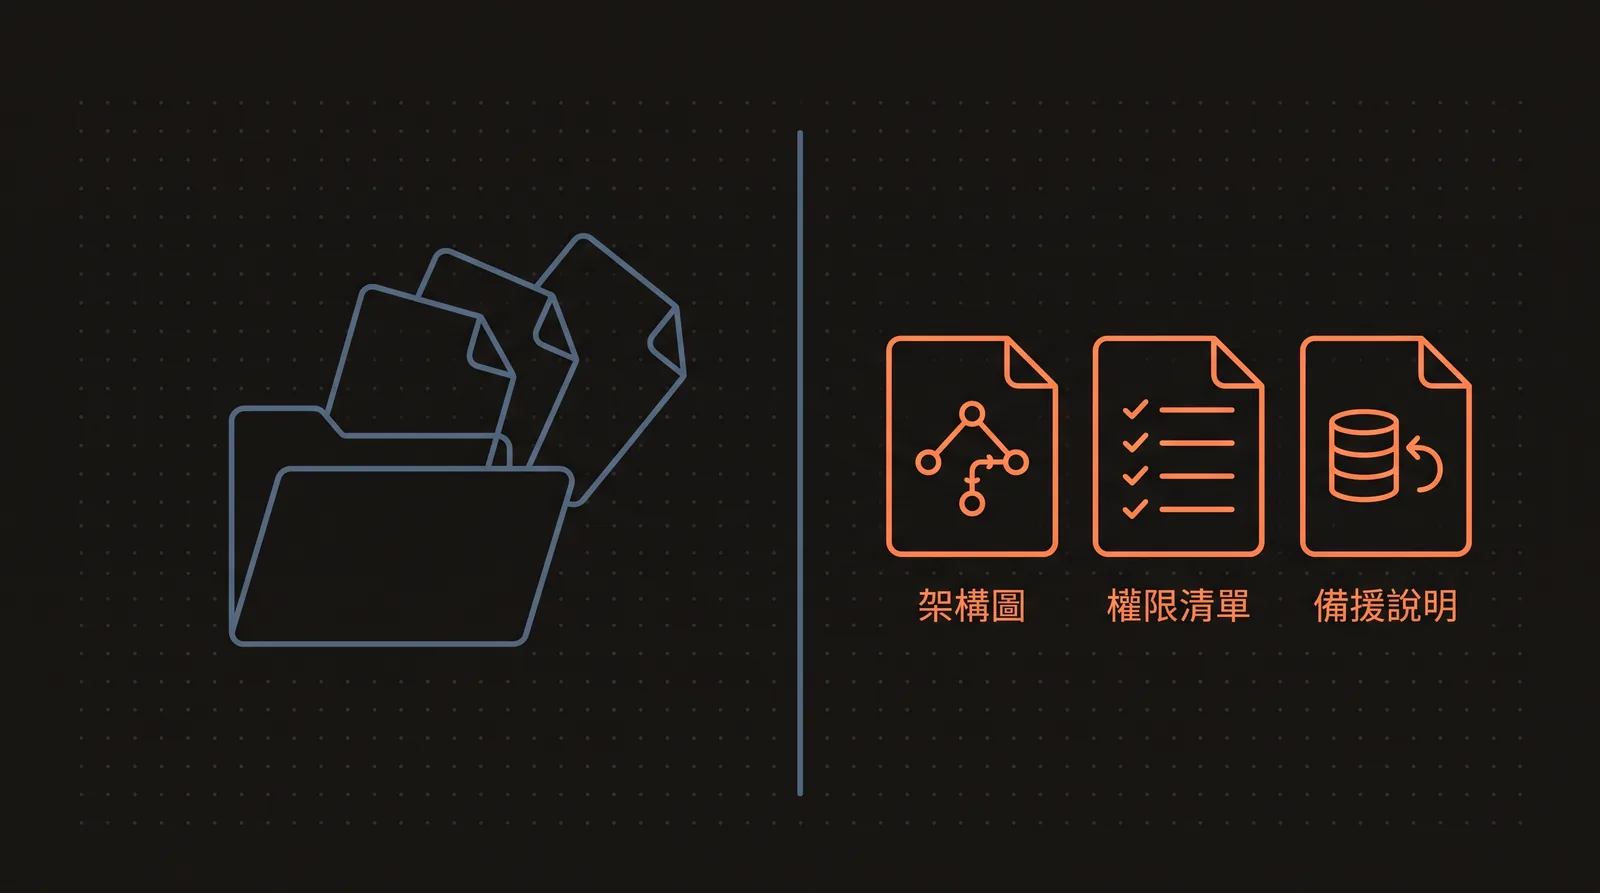
有一件事要先講清楚:WAF 規則、Access 政策、Tunnel 佈署、DNS 紀錄這些都在 Cloudflare 後台設定,不會留下任何程式碼。所以我們交付時會把規則與政策整理成文件,放進你的帳號裡,換人接手才看得懂。
網站的視覺與資訊架構屬於企業官網設計與建置,速度分數與搜尋索引屬於SEO 與 AI 搜尋能見度優化,從零開發一套系統屬於企業系統客製開發。這頁只管雲端架構與資安。
SCOPE
Cloudflare 以外,GCP 也做嗎?
做,但在我們的企業雲端建置裡它是配角。
Cloudflare 是我們的主軸,GCP 用在 Cloudflare 不適合的地方:Cloud Run 跑容器與長時間工作、Firebase 做身分驗證與即時資料、Apps Script 接 Google Workspace 的內部自動化。判準很單純——靠近使用者、要快、要便宜的邊緣邏輯放 Cloudflare;要跑久、要容器、要完整執行環境的放 Cloud Run。
我們在 GCP 上的實作也寫成公開教學,包括GCP 永久免費 VPS 建置與NAS 私有雲搭配 GCP 備份。內網端的無線環境安全另外整理在企業 Wi-Fi 資安指南。
如果你現在已經在 GCP 上,不需要為了導入 Cloudflare 全部搬家。多數情況是前面接 Cloudflare 做防護與快取,後面 GCP 原封不動。
PROCESS
怎麼進行?要多久?
五個階段,每一段結束都有東西可以看。
- 盤點。清點網域、主機、憑證到期日、對外開了哪些連接埠、哪些人有後台權限、信箱走誰家。這一段最花時間,也最常挖出問題,產出是一份現況清單。
- 規劃與試跑。先拿一個低風險的站點或一個內部應用實做,DNS 完全不動,你看得到結果再決定要不要推進。
- 切換。DNS 遷移前先調降 TTL,切換排在離峰,保留回滾路徑。TTL 降下來之後,切換本身是分鐘級的事。
- 防護上線。WAF 規則先觀察後攔截、Turnstile 上表單、Access 政策綁人員與應用。
- 交付。設定文件、帳號移交、稽核日誌與監看面板一起給。
要多久,取決於三件事:要搬幾個系統、既有程式能不能動、公司信箱與內部服務跟這個網域綁得多深。我們不在盤點完成前亂估天數,盤點結束會給你一份含日期的時程表。
PRICING
費用怎麼算?
依需求評估,計價邏輯先講清楚。
建置按專案計價,範圍由這幾項決定:
- 網域數與環境數(正式站、測試站要不要分開)
- 要遷移幾個系統,以及既有程式是否可修改
- Zero Trust 要納管多少人、多少個應用
- 資料要不要搬(D1 與 R2 的搬遷量)
- 要不要串既有資料庫(Hyperdrive 連線與網路條件)
- 要不要做稽核日誌與韌性驗證
- 平台用量費用:0 元經過我們。 Cloudflare 與 Google Cloud 的帳單直接開在你的帳號名下,你自己付、自己看得到用量,我們不代收也不加價。這是帳號歸屬的必然結果。
- 持續維運可以按月,服務範圍與回應時間依合約另訂。 我們在這頁不承諾 SLA,也不承諾固定回應時間——沒有把握的事不寫在網頁上。
變動最大的一項通常不是技術,是既有系統能不能改。不能改的部分只能在外圍加防護,工作量與最後的效果都會跟著變。
OWNERSHIP
帳號與資料歸誰?
全部是你的,從第一天就是。
Cloudflare 帳號、GCP 專案、網域註冊商後台、GA4、Search Console、Google 商家檔案、原始碼儲存庫,一律開在你的名下或你的公司帳號。我們用受邀成員的身分進去做事,不用自己的帳號幫你「代管」。
結案時移交三樣:帳號的管理員權限、後台設定與規則的文件、以及可以重建的程式碼與部署設定。移交完成後我們移除自己的權限。
密鑰的處理方式:API Token、憑證、第三方服務金鑰放在 Cloudflare 的 secret 或 Google Secret Manager,不寫進程式碼、不放在共用文件裡。誰能看到什麼,在規劃階段就定下來。
離開我們之後,你要換廠商或自己接手都不需要我們同意。
START
要從哪裡開始?
先做一次健檢,再談要不要動工。
把你的網域交給我們看,我們會回覆一份現況清單:對外暴露的服務、憑證到期日、DNS 與郵件設定的風險點、安全標頭缺了哪幾項、目前的架構在哪裡最容易斷。看完清單你可以自己修,也可以找別人修。
全程遠端進行,不受地區限制。
EVIDENCE
這一頁的說法,去哪裡查證?
這一頁的技術主張都有出處,發布單位不是我們。
- 風險排序不是我們自己排的OWASP Top 10:2025 第一名是權限控制失效、第二名是安全設定錯誤。這也是為什麼我們把 Access 政策與 WAF 規則的設定紀錄當交付物——設定錯誤本身就是前兩大風險之一。
- Zero Trust 與 Tunnel 的官方定義「對外不開連接埠、由內部主動建立連線」與「每次存取都驗身分與裝置」的做法見 Cloudflare Zero Trust 文件。執行模型與資源上限(為什麼長時間、吃 CPU 的工作不放 Workers)見 Workers 文件。
- 存取紀錄要留多久,跟個資規範有關《個人資料保護法》最近一次修正公布於民國 114 年 11 月 11 日,新增行政監督專章。稽核日誌保留期限我們會跟你一起決定,不預設「留越久越好」。