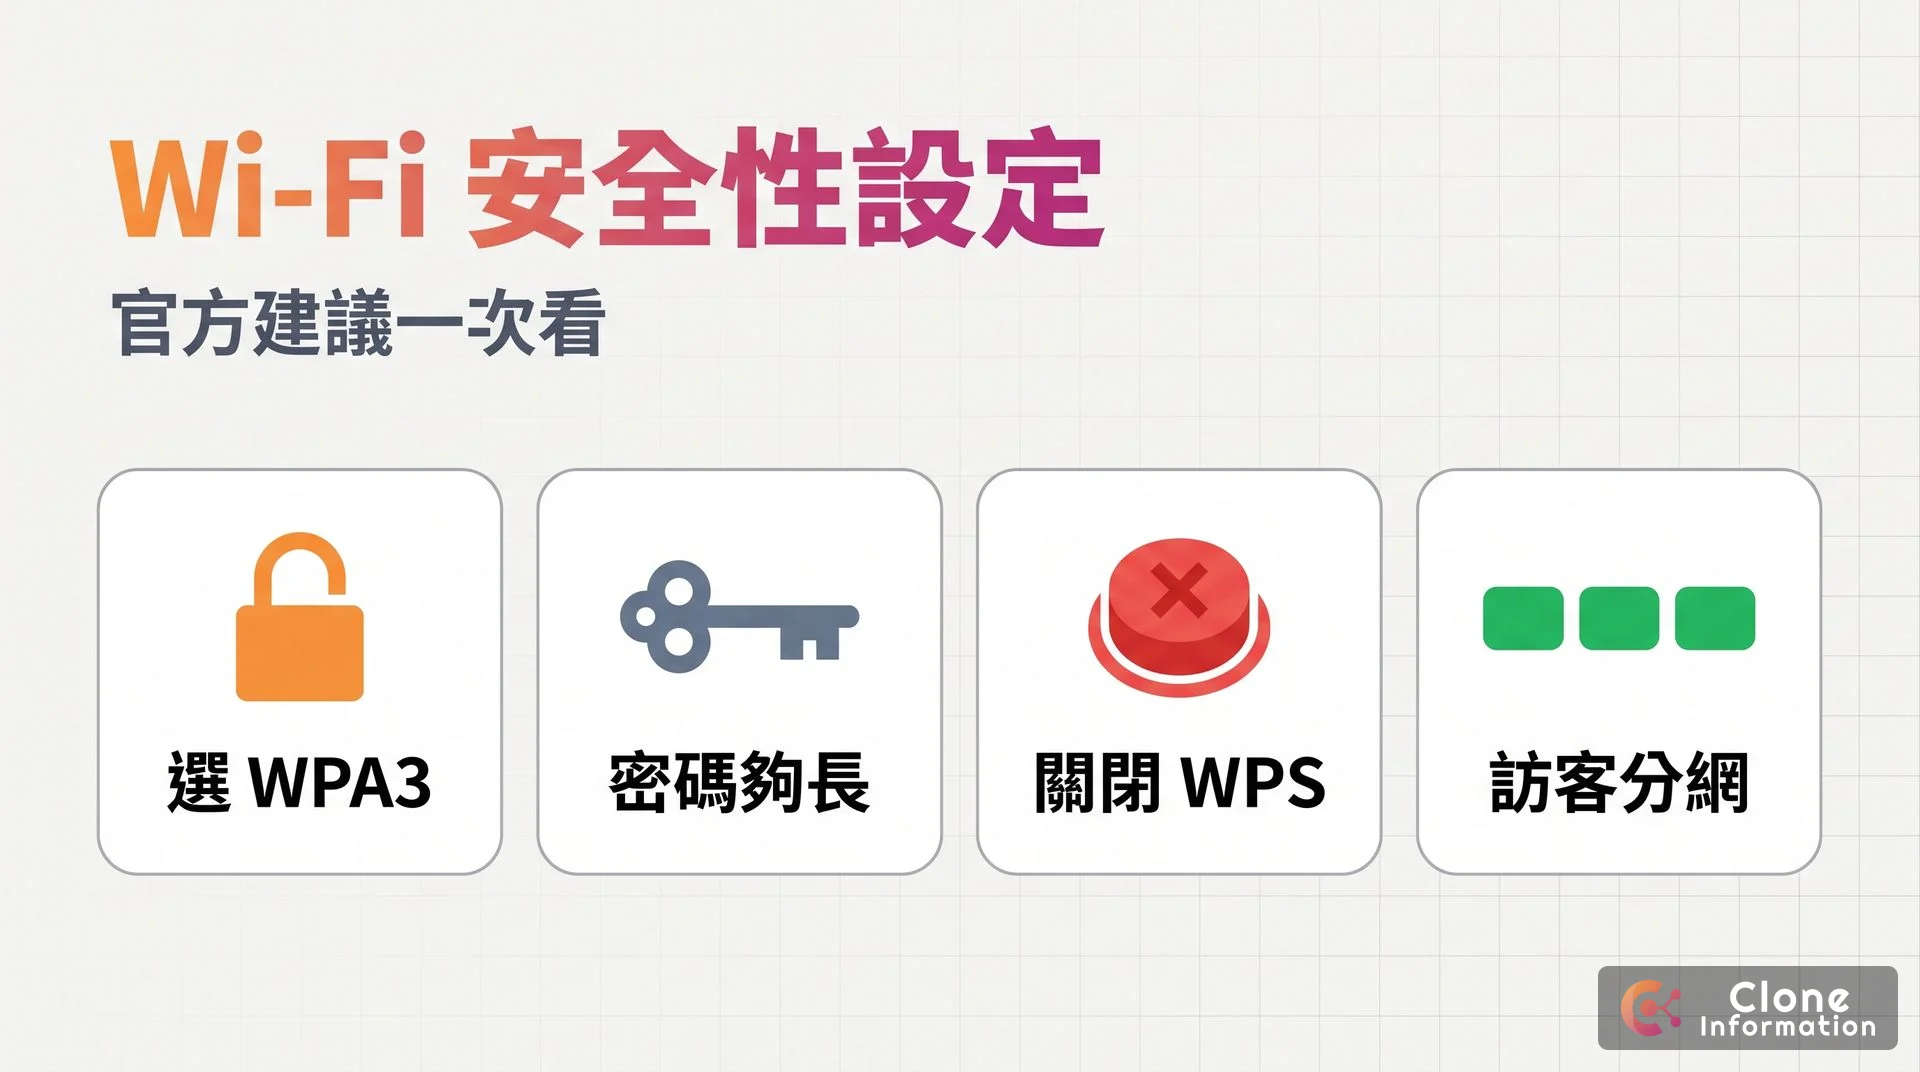
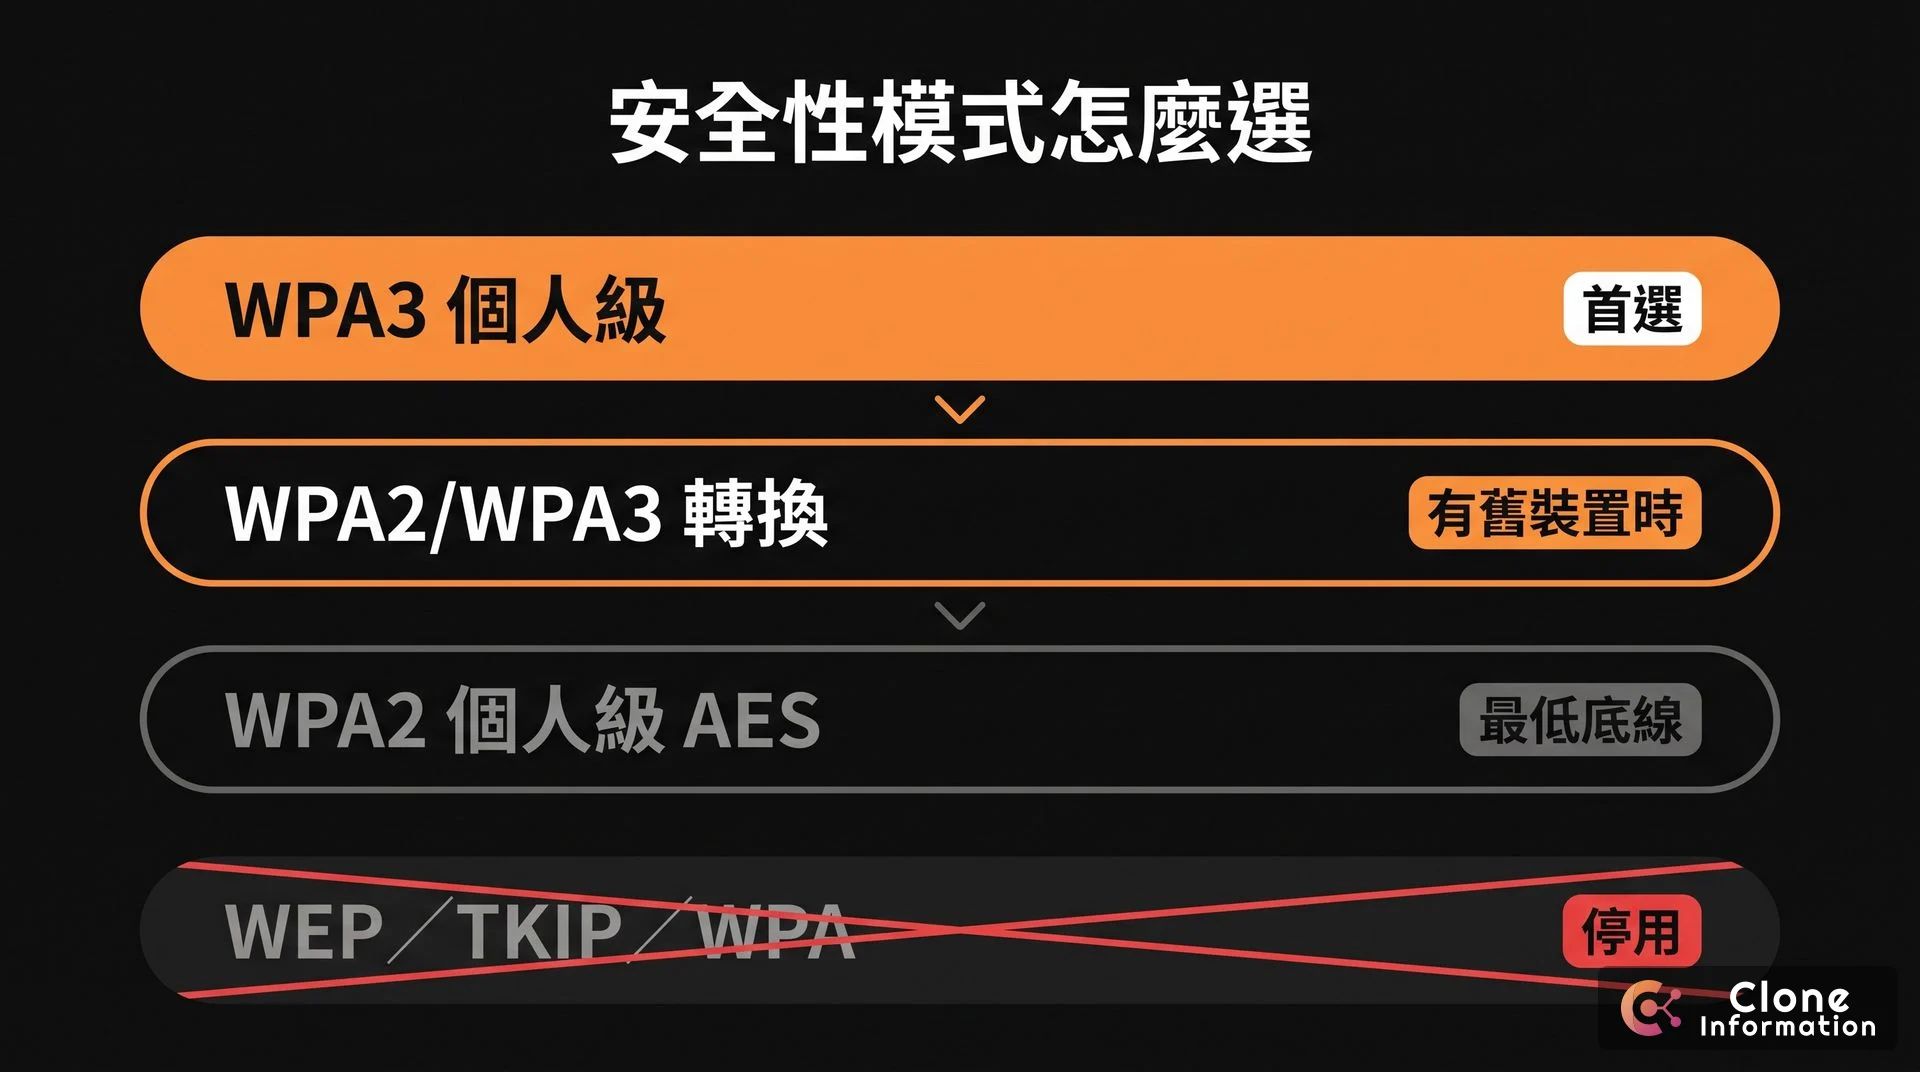
Wi-Fi 安全性設定照官方建議,要改的只有幾項:安全性選 WPA3 個人級(有舊裝置選 WPA2/WPA3 轉換)、Wi-Fi 密碼夠長、關閉 WPS、韌體自動更新、關閉遠端管理、訪客與 IoT 分網。隱藏 SSID 與 MAC 位址過濾都不是安全措施。手機跳出「安全層級薄弱」,就是第一項沒設好。
Wi-Fi 安全性設定,官方建議改哪幾項?
| 設定項目 | 建議 | 出處 |
|---|---|---|
| 安全性(加密) | WPA3 個人級;有舊裝置選 WPA2/WPA3 轉換;最低是 WPA2 個人級(AES) | Apple、NSA |
| 要避免的模式 | WEP、TKIP、WPA 個人級、WPA/WPA2 混合、不加密 | Apple |
| Wi-Fi 密碼 | 至少 20 個字元 | NSA |
| 管理訊框保護(PMF) | 有選項就開啟;WPA3 本身就強制使用 | NSA、Wi-Fi Alliance |
| WPS | 關閉 | CERT/CC、TWCERT/CC |
| 網路名稱(SSID) | 改成自己獨有的名稱,各頻段同名,不隱藏 | Apple、NSA |
| MAC 位址過濾 | 停用 | Apple |
| 韌體 | 自動更新;廠商停止支援就汰換 | Apple、NSA |
| 遠端管理、UPnP | 停用 | NSA、TWCERT/CC |
| 分網 | 主要、訪客、IoT 至少分三段 | NSA |
| 公司 Wi-Fi | 可改用 802.1X,每人用自己的帳號登入(見下文) | 微軟部署指南 |
WPS 要關,是因為 PIN 有設計缺陷:CERT/CC 2011 年的通報指出,8 位數 PIN 最多只需 11,000 次嘗試,攻擊者就可能取得 Wi-Fi 密碼。路由器連 WPA2 個人級(AES)都沒有、或已停止更新,就該換了,怎麼挑見〈路由器推薦〉。
Wi-Fi 密碼要多長、什麼時候要換?
NSA 建議 Wi-Fi 密碼至少 20 個字元。知道密碼的人不該再連時(離職、合作結束),或懷疑被偷連時就要換:WPA2 網路裡持有密碼的人,側錄到別人連線時的交握,就能算出對方的金鑰並解密流量(AirSnitch 論文)。改法是登入路由器的設定頁或 App,在無線網路設定裡修改。給訪客的應該是訪客網路的密碼;路由器的管理密碼是另一組,預設的 admin 一定要改。
手機跳出 Wi-Fi「安全層級薄弱」警告,要改哪裡?
Apple 的說明是,裝置可能顯示警告,指出「你正在使用安全層級薄弱的網路」,原因是路由器用了已淘汰的設定。Windows 則是自 1903 版起,連到 WEP 或 TKIP 的網路就會警告,微軟說未來版本將不允許這類連線。
| 看到的警告 | 原因 | 改法 |
|---|---|---|
| iPhone、iPad、Mac:安全層級薄弱 | 路由器用 WPA/WPA2 混合、WPA 個人級、WEP 或 TKIP | 安全性改 WPA3 個人級或 WPA2/WPA3 轉換 |
| Windows:Wi-Fi 網路不安全 | 網路使用 WEP 或 TKIP | 改成 WPA2 或 WPA3 的 AES |
| Apple:隱私權警告 | 原因之一是連到隱藏網路 | 取消隱藏 SSID(見下文) |
改法是登入路由器的設定頁或 App,把安全性改成上表的模式,加密類型選 AES。Apple 提醒,改完後連過的裝置可能要先「忘記網路」再重新加入。路由器沒有這些選項,微軟建議換支援新標準的型號;網路不是你管的,Apple 建議提醒網路管理者。
WPA2 和 WPA3 差在哪?轉換模式要選嗎?
| 情況 | 選哪個 | 依據 |
|---|---|---|
| 裝置都支援 WPA3 | WPA3 個人級 | Apple |
| 有只支援 WPA2 的舊裝置 | WPA2/WPA3 轉換 | Apple、NSA |
| 6 GHz 頻段(Wi-Fi 6E、Wi-Fi 7) | 只能 WPA3 或 Enhanced Open,規格不允許轉換模式 | WPA3 規格 v3.5 |
| 想用 Wi-Fi 7 的連線 | 要開 WPA3;規格不允許 Wi-Fi 7 連線使用 WPA2 個人級 | WPA3 規格 v3.5 |
差別在密碼怎麼被猜。WPA2 的連線握手若被側錄,可以離線反覆猜;WPA3 的 SAE 在設計上讓每猜一次都得和路由器交手一次。
轉換模式的代價是同一組密碼也開放給 WPA2:2019 年公開的 Dragonblood 示範過,能把支援 WPA3 的裝置騙去用 WPA2 連線、再離線猜密碼,所以開轉換模式時密碼長度更重要。研究者的建議仍是改用 WPA3。
隱藏 SSID 有什麼好處?為什麼官方都說不要開?
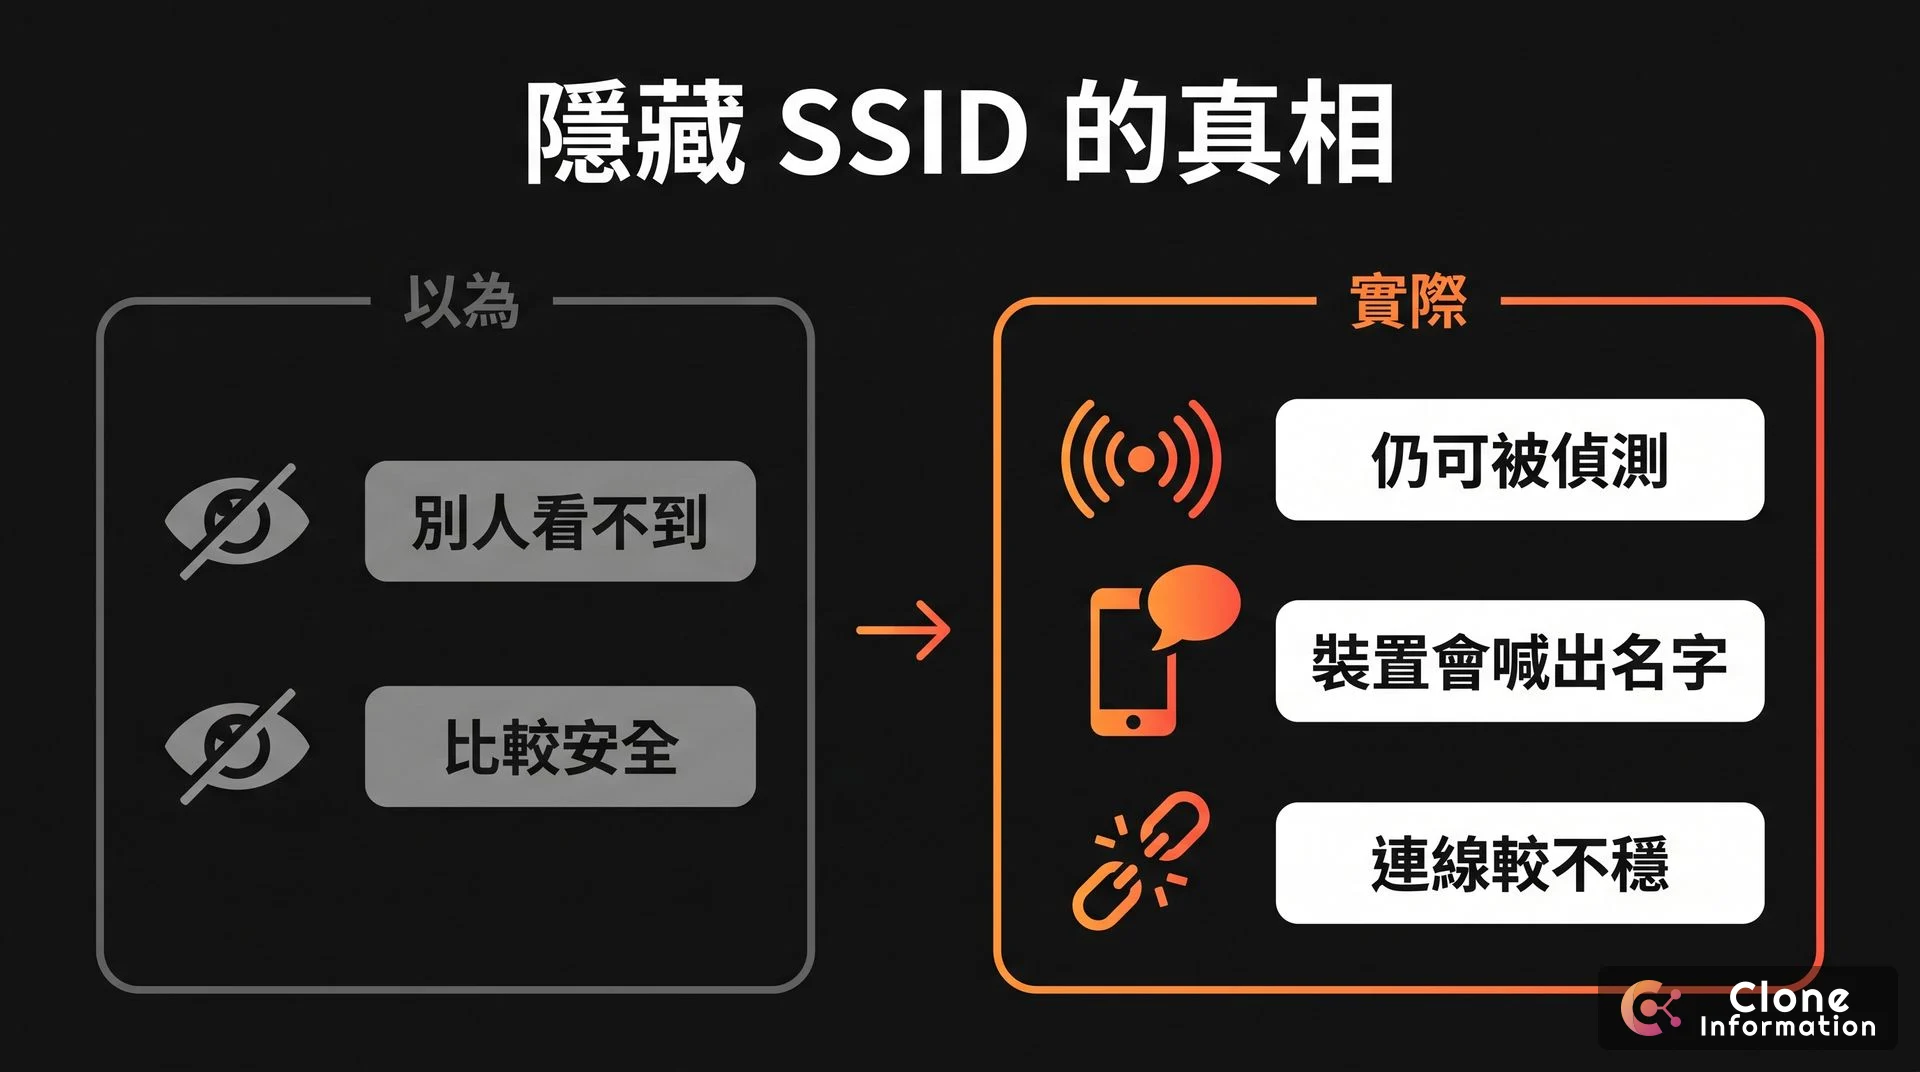
好處只有一個:名稱不出現在一般人的 Wi-Fi 清單,少一些路人嘗試連線(華碩支援文件)。但它擋不了入侵:隱藏的網路要靠裝置主動喊出名字才連得上,喊出來的名字一樣收得到。
| 單位 | 對隱藏 SSID 的說法 |
|---|---|
| Apple | 設為停用。無法防止網路被偵測、無法避免未經授權的存取;可能暴露可用來辨識你的資訊,連線時可能顯示隱私權警告 |
| 微軟 | 不建議。安全效益極小,找出網路名稱很容易,還可能有連線與漫遊問題 |
| NSA | 不要隱藏。不會增加任何安全,還可能造成相容性問題 |
美國 CISA 2021 年的一頁曾建議隱藏 SSID 與 MAC 位址過濾,但該頁已封存並註明內容可能過時。MAC 位址過濾同樣無效:Apple 指出 MAC 位址容易偽造、也擋不了監聽,iPhone 還會對每個網路改用不同的專用位址。
訪客網路、IoT 分網,怎麼切才真的隔開?
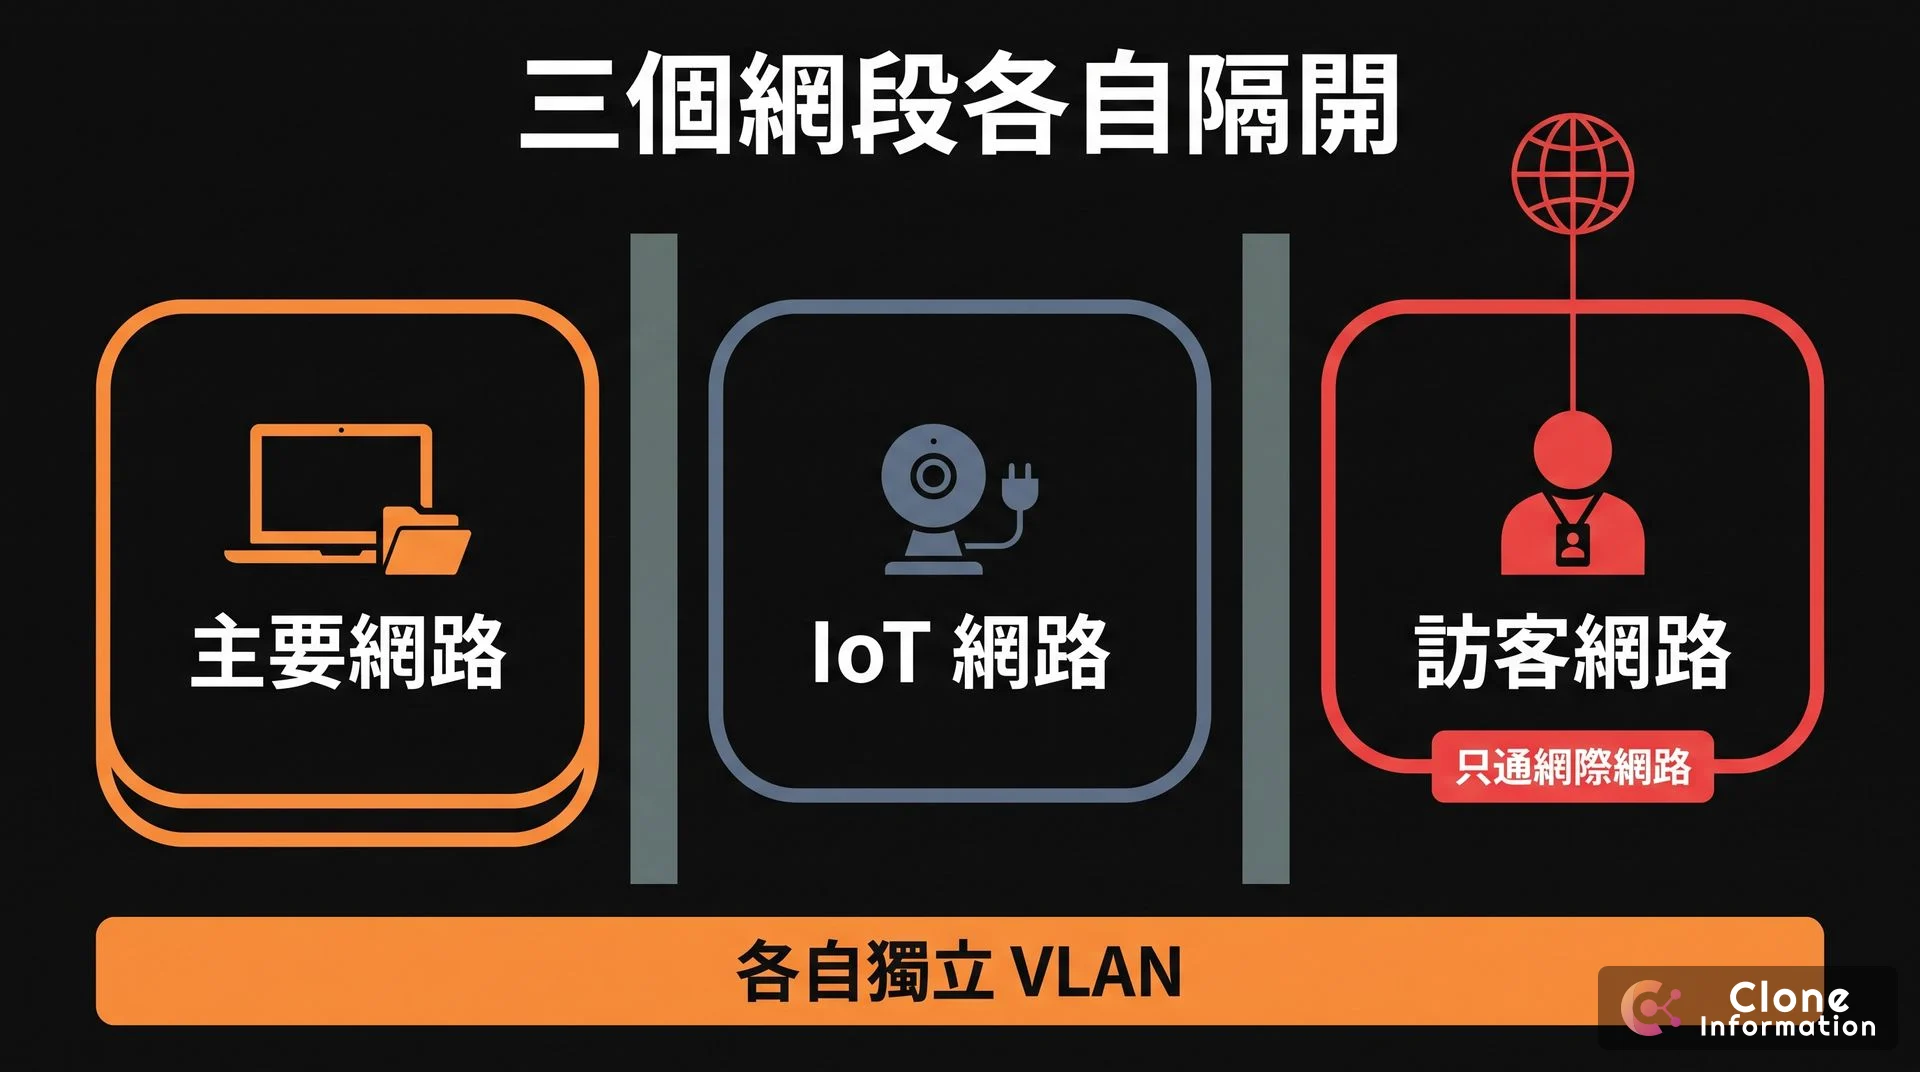
NSA 建議家用網路至少分成主要、訪客、IoT 三段;NIST 對組織的建議也是訪客與內部無線網路邏輯分開、彼此連不到。
但開了訪客網路不等於隔開。NDSS 2026 的 AirSnitch 論文指出,用戶端隔離不是標準功能,每一台受測的路由器與網路都至少被一種攻擊突破;前提是攻擊者已連上同一套網路,例如拿到訪客密碼。論文建議把訪客網路放進獨立的 VLAN。
| 網段 | 放什麼 | 可以連到 | 不能連到 |
|---|---|---|---|
| 主要網路 | 電腦、手機、NAS | 全部內部資源 | — |
| IoT 網路 | 攝影機、智慧家電 | 網際網路、指定的控制主機 | 主要網路 |
| 訪客網路 | 訪客、客戶 | 只有網際網路 | 主要網路、IoT 網路 |
設定完要實測:從訪客網路去連主要網路的 NAS,連不到才算。連不上 WPA3 的舊 IoT 裝置,可以在 IoT 網路用 WPA2 個人級(AES)。設備怎麼配見〈家用網路推薦〉,怎麼測見〈網路穩定度測試怎麼做?〉。
公司 Wi-Fi 為什麼不該全員共用一組密碼?
共用密碼讓每個連上的人都成了內部人:WPA2 下能解密同網路其他人的流量,WPA3 下仍可複製基地台(AirSnitch 論文)。有人離職,整組密碼就得換。
802.1X(WPA2/WPA3 企業級)讓每個人用自己的帳號登入,RADIUS 伺服器驗證身分後才授權,帳號設成拒絕存取就連不上。兩件事不能省:用戶端要驗證 RADIUS 伺服器的憑證,微軟寫明正式環境不建議關閉;各網路不要共用帳密,2024 年公開的 SSID Confusion(CVE-2023-52424)就是利用重複的憑證把裝置騙到別的網路。NIST 也建議組織至少每年做一次技術安全評估。
這幾年的 Wi-Fi 漏洞,要怎麼處理?
| 漏洞 | 公開年份 | 影響 | 該做什麼 |
|---|---|---|---|
| WPS PIN | 2011 | PIN 的設計缺陷讓密碼可被試出 | 關閉 WPS |
| KRACK | 2017 | WPA2 協定本身的弱點 | 更新所有裝置;換密碼沒有幫助 |
| Dragonblood | 2019 | WPA3 轉換模式可被降級 | 更新韌體、密碼夠長 |
| FragAttacks | 2021 | 其中幾個設計缺陷 1997 年起就存在,WPA3 也受影響,但不易利用 | 更新所有裝置 |
| SSID Confusion | 2024 | 裝置可能被騙連到另一個網路 | 各網路的密碼與帳號不重複 |
| AirSnitch | 2026 | 突破訪客與用戶端隔離 | 訪客網路放獨立 VLAN |
KRACK、Dragonblood、FragAttacks 這類協定漏洞都靠更新修補,所以 Wi-Fi 安全性設定裡「韌體自動更新、停止支援就汰換」最長期有效。
我們怎麼做?
共用 Wi-Fi 密碼的風險,是連上的人就等於進了內部網路。我們處理的是網路之後的那一層:讓內部系統每次存取都驗證身分,而不是相信「連得上就是自己人」,見企業雲端建置與資安防護;監控攝影機要從外面看畫面,不必在防火牆開 port,屬於監控系統整合,現場工程依專案安排。
做法分兩步,適用於公司場域。第一步是不收費的初步判讀:寫信說明目前公司內部系統怎麼連、訪客與設備怎麼上網(可附 Wi-Fi 安全性設定頁截圖,密碼遮掉),我們回你風險最高的是哪一段、哪些在我們能處理的範圍。第二步是顧問諮詢,單獨報價:盤點現況、排出改善順序,文件歸你所有,拿去給其他廠商比價也可以。確認後才報執行價。
常見問題
手機說 Wi-Fi 安全層級薄弱,怎麼辦?
代表路由器用了 WPA/WPA2 混合、WPA 個人級、WEP 或 TKIP 這類已淘汰的設定。登入路由器把安全性改成 WPA3 個人級或 WPA2/WPA3 轉換,舊裝置忘記網路後重新加入;路由器沒有這些選項,就該換新。
WPA2 和 WPA3 差在哪?要選哪個?
WPA3 在設計上讓每猜一次密碼都得和路由器實際交手一次,WPA2 的連線握手被側錄後可以離線反覆猜。裝置都支援就選 WPA3 個人級;有舊裝置選 WPA2/WPA3 轉換,但 Wi-Fi 密碼要夠長,NSA 建議至少 20 個字元。
隱藏 SSID 有什麼好處?
唯一的好處是網路名稱不出現在一般人的 Wi-Fi 清單,少一些路人嘗試連線。Apple、微軟與 NSA 都說它幾乎沒有安全效益:隱藏的網路照樣偵測得到,Apple 還指出它可能暴露可用來辨識你的資訊。防偷連要靠 WPA3 與夠長的 Wi-Fi 密碼。
公共 Wi-Fi 安全嗎?
美國聯邦貿易委員會(FTC)2023 年的說明是:多數網站已經加密,透過公共 Wi-Fi 上網通常是安全的,網址列有鎖頭或 https 就是加密連線。要提防的是詐騙者架的假網站,連線加密也保護不了你;帳號仍要用強密碼並開啟雙重驗證。
怎麼知道有人偷連我的 Wi-Fi?
登入路由器看連線裝置清單。陌生的 MAC 位址不一定是外人,iPhone 等裝置會對每個網路使用不同的專用位址。懷疑被偷連就改 Wi-Fi 密碼與路由器管理密碼、關閉 WPS、更新韌體,並檢查路由器的 DNS 設定有沒有被改。
本文引用資料來源
- Apple:路由器建議設定(2026-06)、專用 Wi-Fi 位址
- NSA:Securing Your Home Network(2023-02)
- 微軟:Wi-Fi 網路不安全、淘汰 WEP 與 TKIP、隱藏 SSID、802.1X 部署
- Wi-Fi Alliance:WPA3 規格 v3.5(2025-02)、安全技術;RFC 7664
- CERT/CC VU#723755(2011)、TWCERT/CC 家用路由器建議(2018)
- 研究:AirSnitch(NDSS 2026)、KRACK、Dragonblood、FragAttacks、CVE-2023-52424、SSID Confusion
- NIST SP 800-153(2012)、CISA(2021,已封存)、華碩:隱藏 SSID(2023-09)、FTC:公共 Wi-Fi(2023-02)