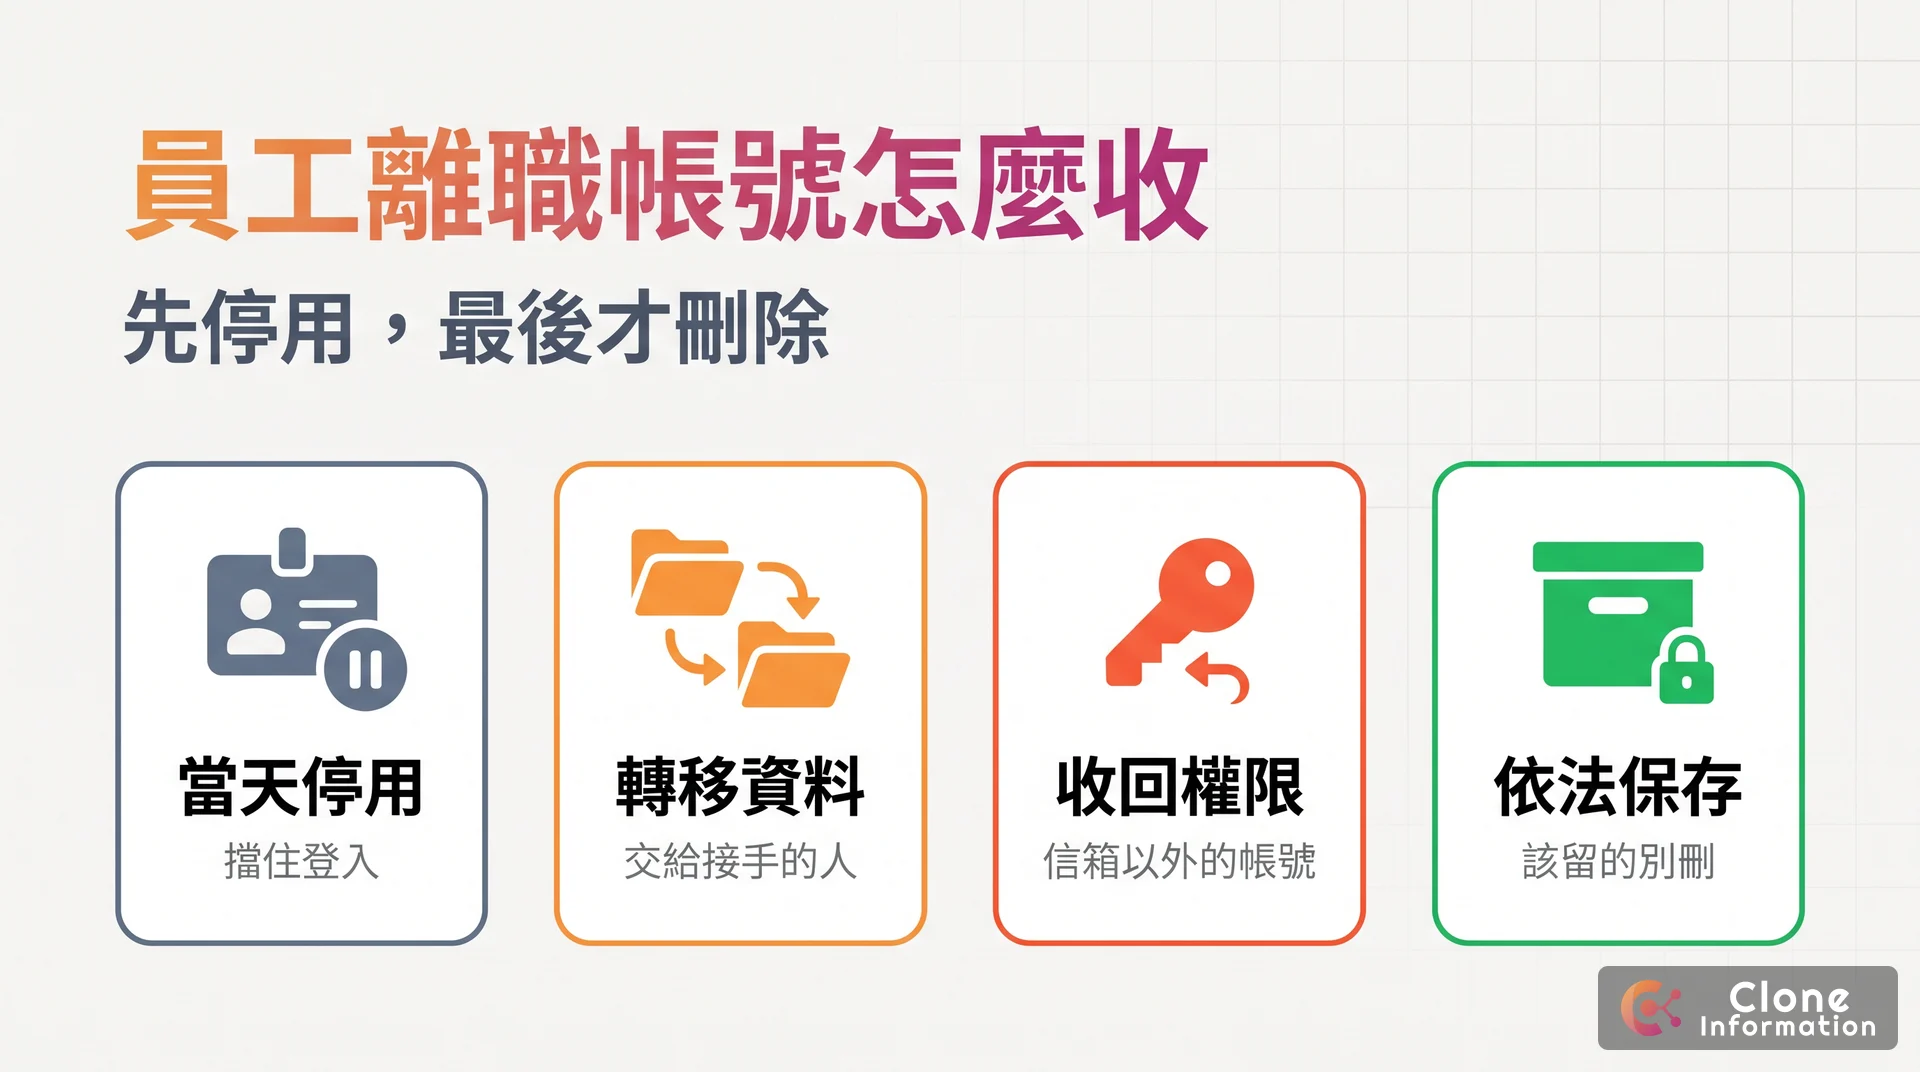
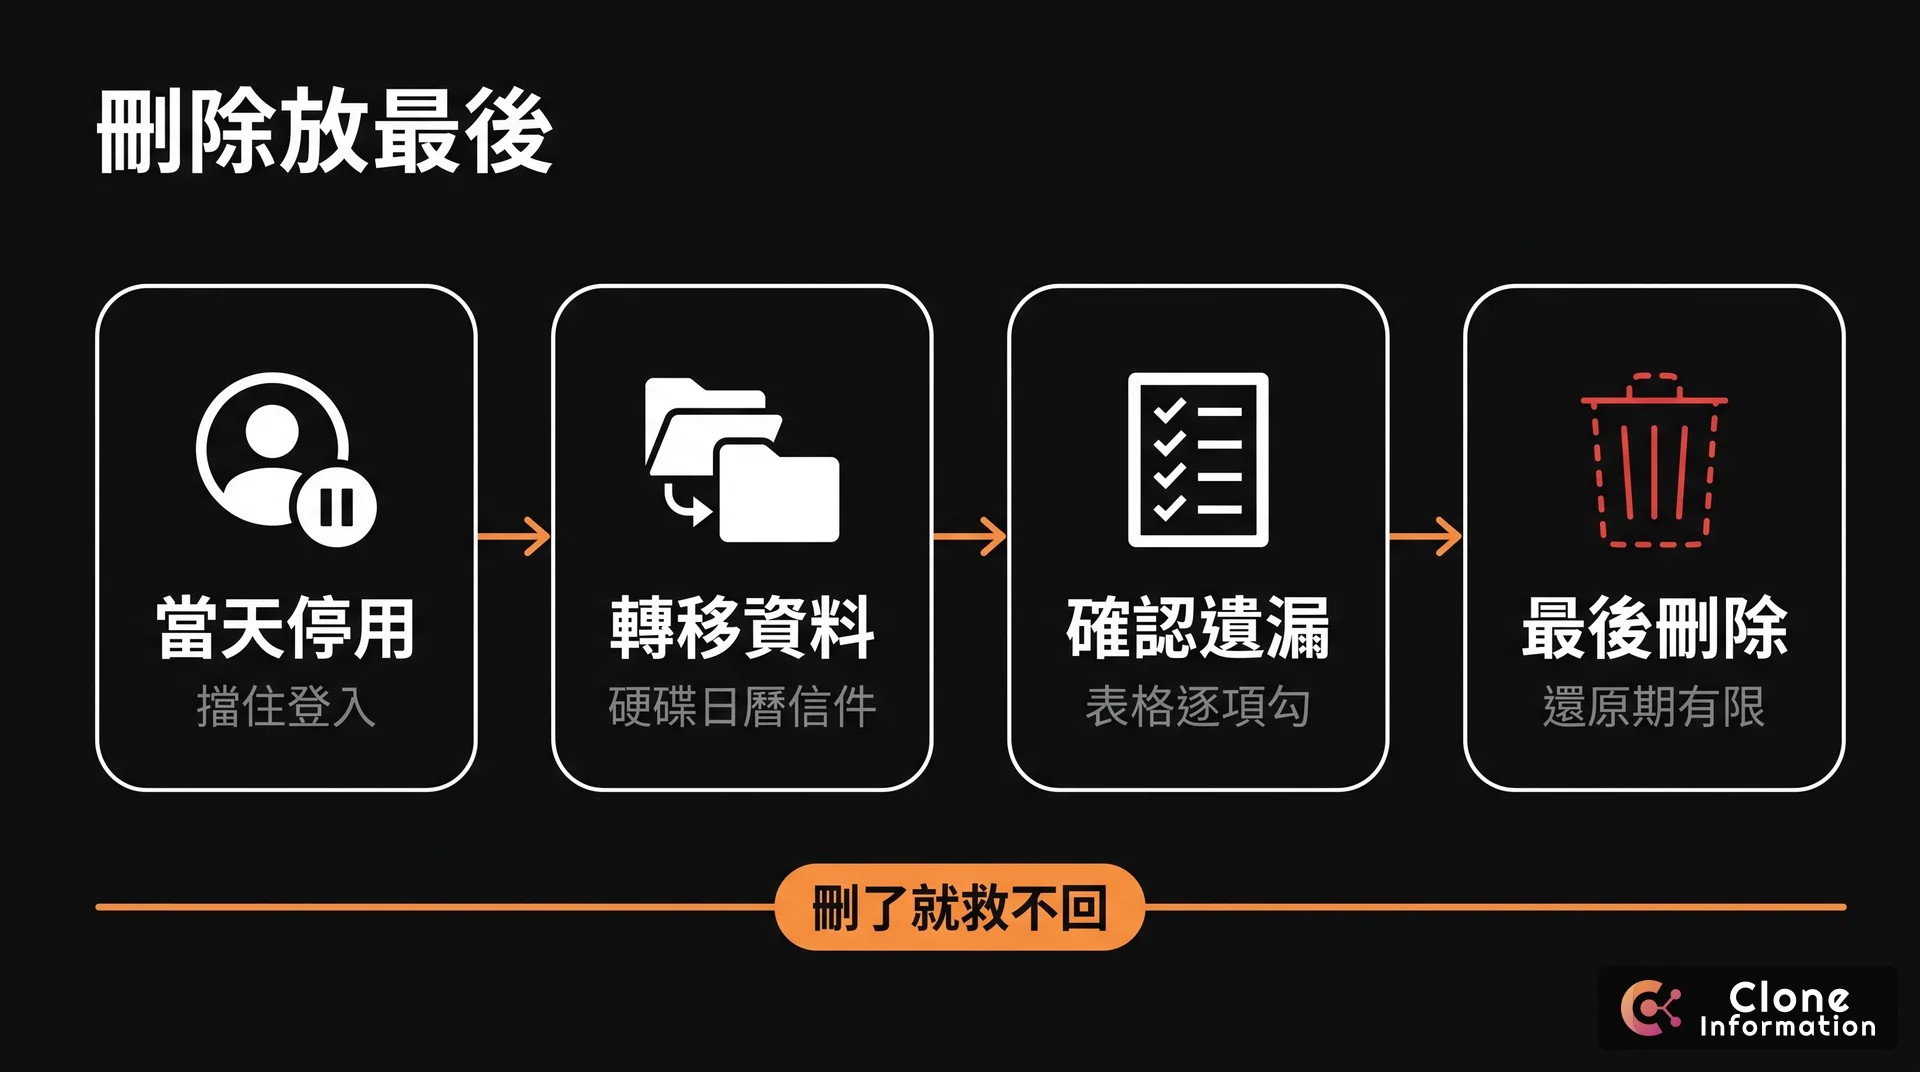
員工離職時,帳號的順序是當天先停用、把資料轉給接手的人、確認沒有遺漏才刪除——Google Workspace 刪除後只有 20 天能還原。改密碼也擋不住所有地方:已經登入的裝置、第三方應用程式的授權,還有和公司信箱分開登入的 LINE 官方帳號後台,都要另外收回。離職資料則不是一律刪掉:勞基法要求名卡、工資清冊、出勤紀錄保存五年,蒐集目的消失的個人資料才要刪。
員工離職當天,帳號要停用還是刪除?
數位發展部資通安全署的《中小企業基本資安防護指引》寫:「離職當天,HR 應同步通知 IT 立即停用/刪除」帳號、信箱與雲端空間權限。美國網路安全暨基礎設施安全局(CISA)也把「撤銷離職人員憑證」列為成本低、效果高的基本措施,範圍包含外包與廠商。當天停用就符合指引;Google 與微軟的官方說明則都把「刪除」放在資料轉完之後。重點只有一個:刪除放最後。
| Google Workspace | Microsoft 365 | |
|---|---|---|
| 當天先做 | 停權:擋住登入,信件與文件都還在 | 重設密碼、登出所有工作階段;只按「封鎖登入」最長 24 小時才生效 |
| 資料轉給誰 | 刪除前把雲端硬碟、主要日曆轉給接手的人;次要日曆刪除後救不回 | 信箱可轉成共用信箱;刪除帳號後,有設定主管的話主管預設取得 OneDrive 存取權 |
| 刪除後可還原 | 20 天 | 約 30 天(OneDrive 預設 30 天,可延長) |
| 費用 | 停權照常收費;年約方案刪除帳號也不減授權數 | 取下授權後要到帳單頁減少授權數;部分合約只能在購買或續約後 7 天內減少 |
三個常見誤會。一是有用 Google Vault 保存信件的公司,Google 的建議是「Do not delete the account」:刪除帳號會連 Vault 保留的資料一起刪,20 天內還原也救不回;要留資料又想省授權費,官方方案是另外購買的封存使用者(Archived User)授權。二是 Microsoft 365 只取下授權、不刪帳號,資料也不會一直在:信件、聯絡人與行事曆保留 30 天後永久刪除,無授權的 OneDrive 第 60 天轉唯讀、第 93 天封存。三是信箱轉成共用信箱(50 GB 以下免授權)要先轉、再取下授權——先取下的話,30 天內沒補回授權就會被永久刪除;轉成共用信箱或設定轉寄後,帳號就不能刪,要留著它掛住信箱;改成封鎖登入並重設密碼,否則原帳密照樣能登入。
改了密碼,離職員工就登不進來了嗎?
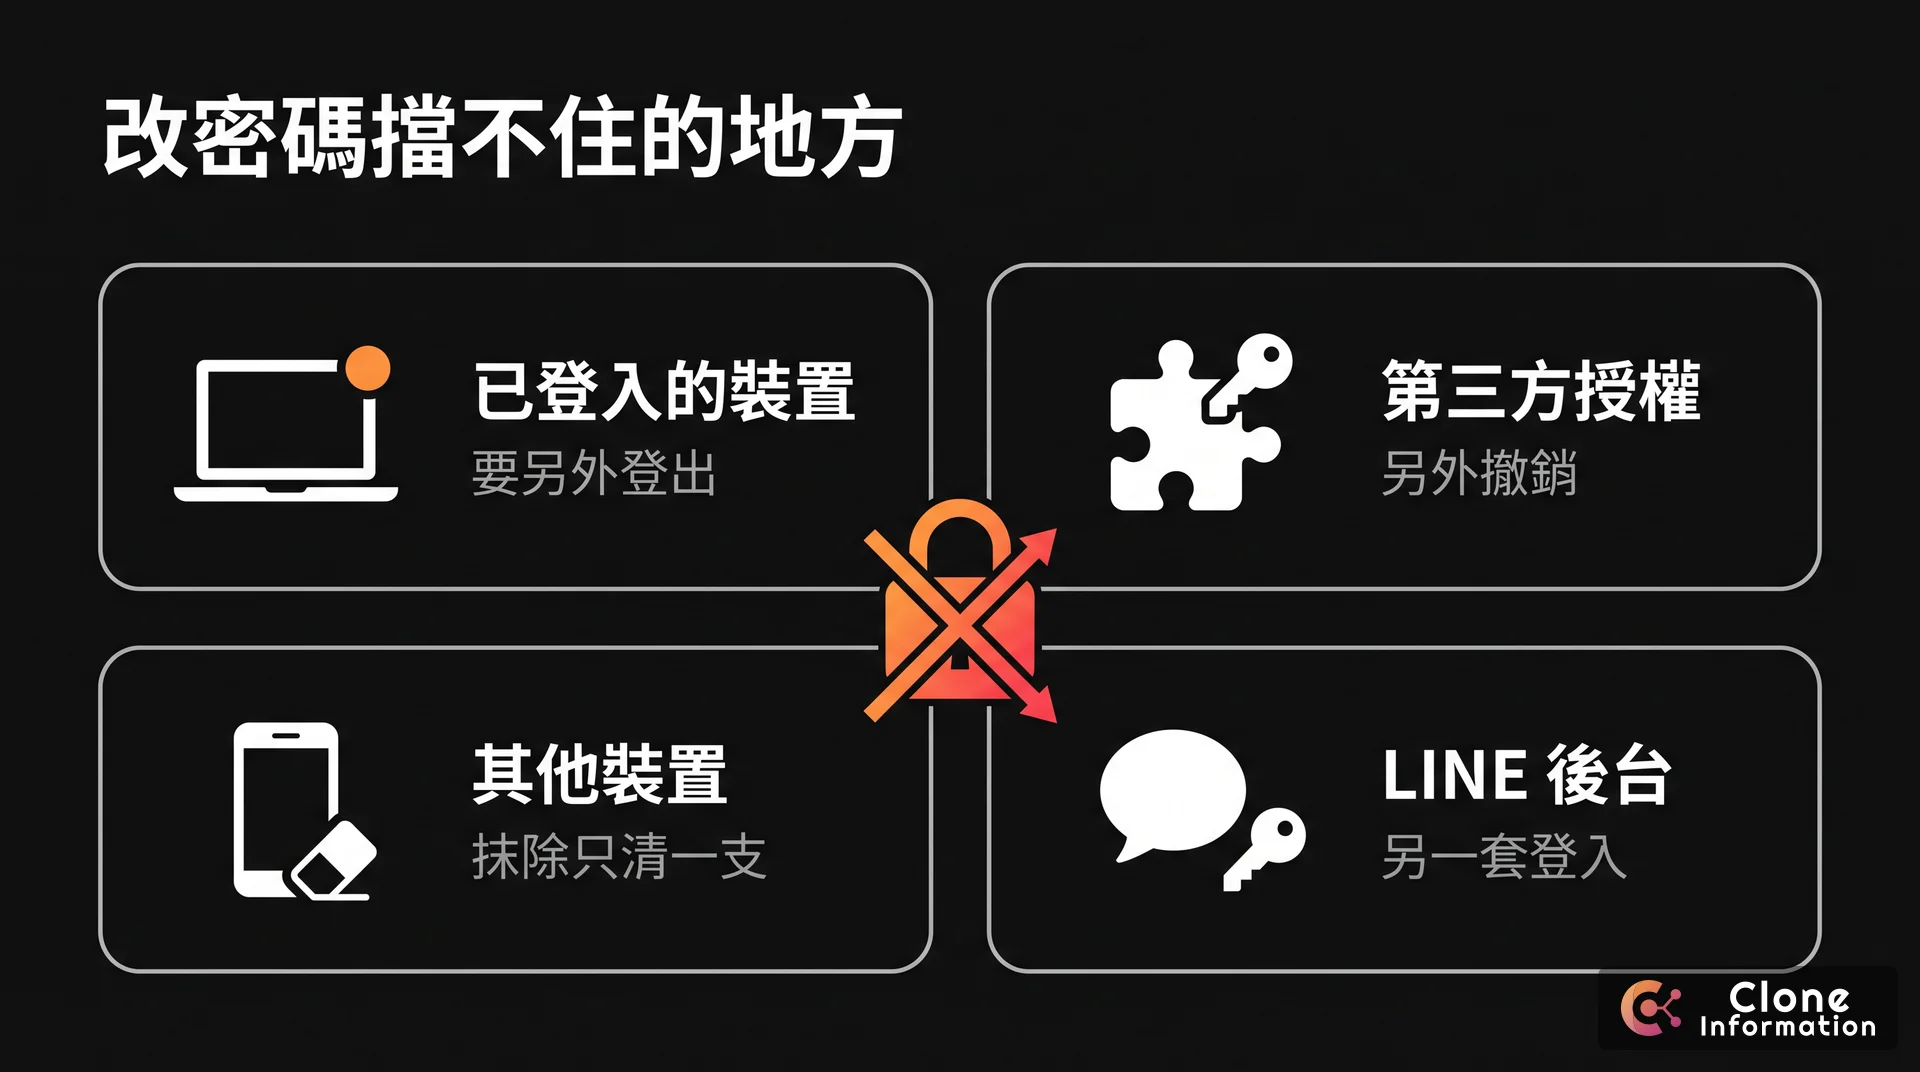
不一定。改密碼擋的是下一次登入,已經登入的地方要另外處理:
- Google:重設密碼會一併撤銷應用程式密碼,但還要重設登入 Cookie(停權會自動重設);重設 Cookie 不會登出 Gmail、電腦版雲端硬碟這類應用程式,要搭配重設密碼;第三方應用程式的授權要到後台另外撤銷,也要移除員工設的救援信箱與電話。
- Microsoft 365:重設密碼並按「登出所有工作階段」後,最長約 1 小時才會要求重新登入;微軟也寫明,各應用程式自己發的登入狀態,身分平台無法直接撤銷。
- Cloudflare Access:先停用身分來源的帳號(例如公司的 Google 帳號),再到後台撤銷已登入的工作階段;身分還有效的話,撤銷後可以再登入。預設工作階段 24 小時;只從使用者清單「移除」影響的是計費席位,不會擋存取。
- 手機:遠端抹除只清那支手機,Google 寫明員工仍可從網頁版與其他已授權裝置存取,帳號本身也要停。
公司信箱以外,哪些離職帳號會跟著人走?
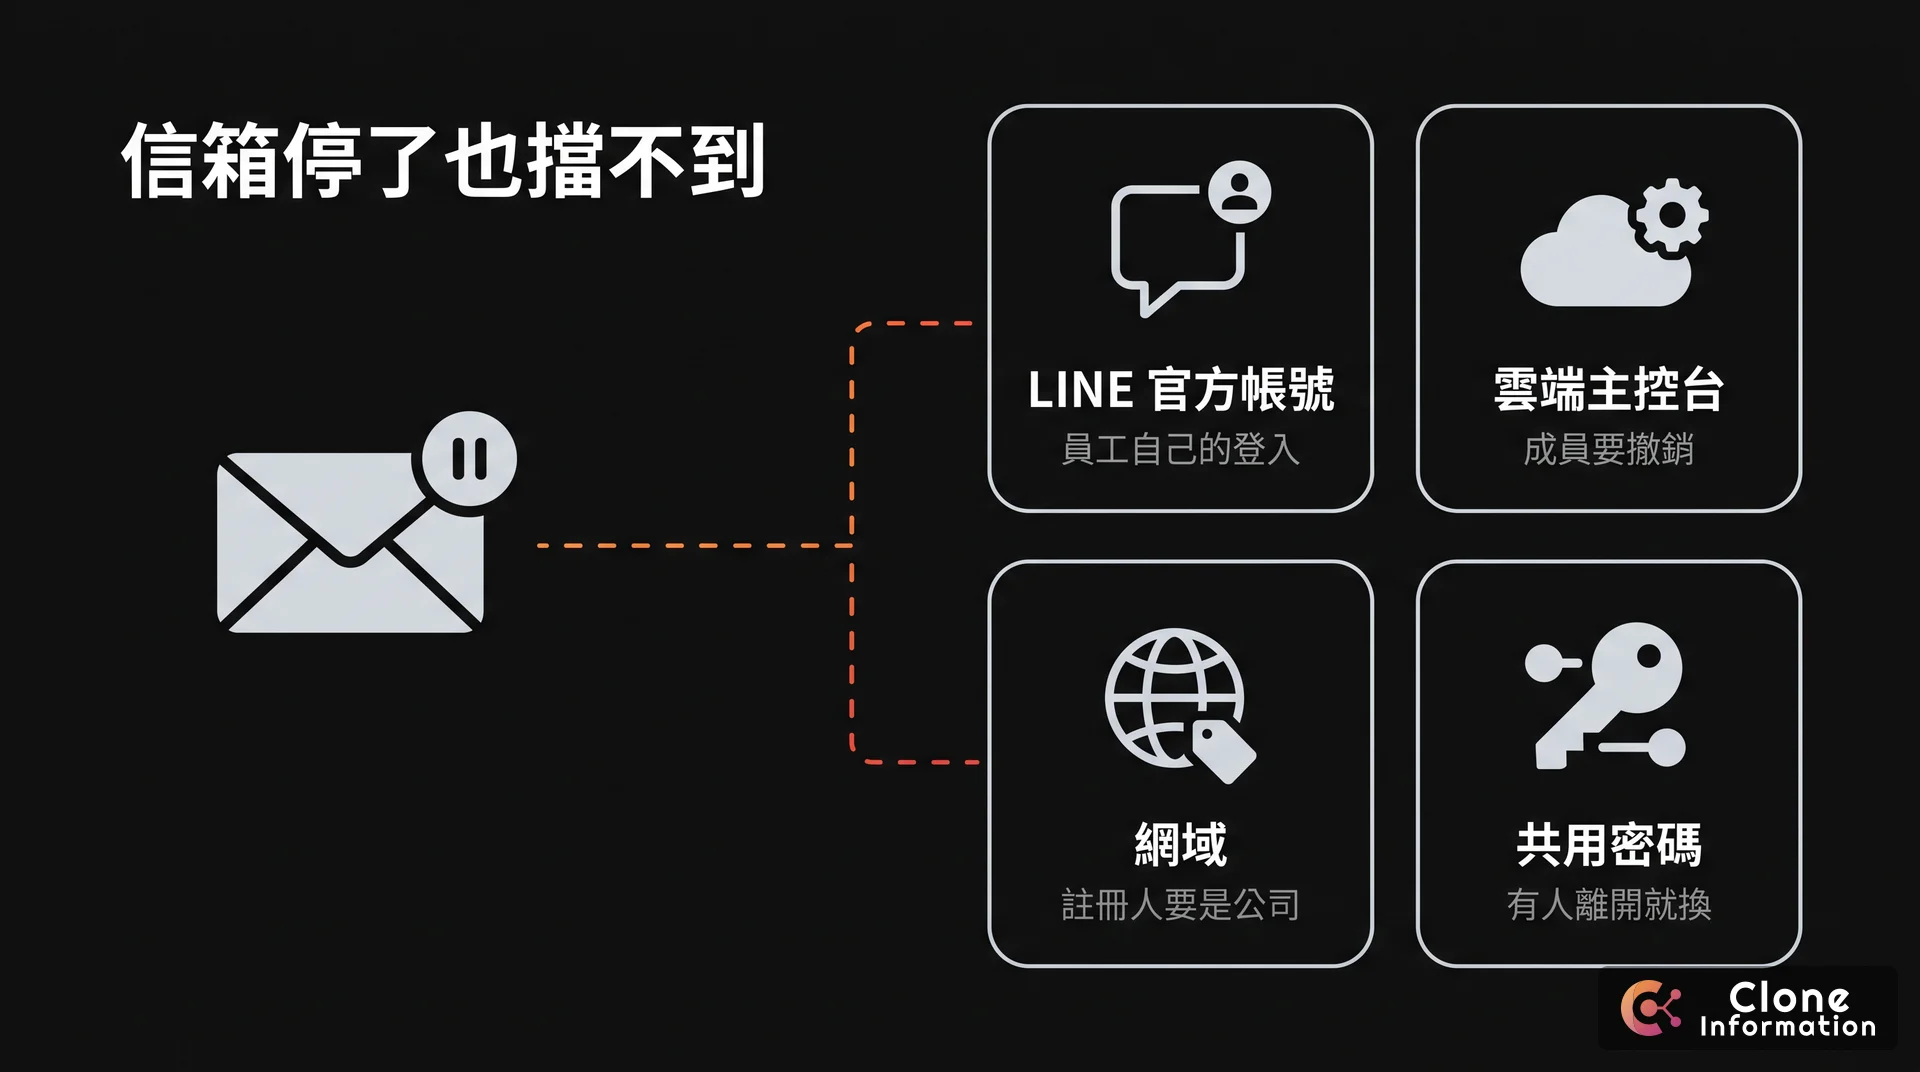
停用公司信箱,只擋得住用公司信箱登入的東西。用員工個人帳號、或用共用密碼登入的,要逐一收回:
| 帳號 | 用什麼登入 | 離職時要做的 |
|---|---|---|
| LINE 官方帳號後台 | 員工自己的 LINE 帳號,或另外註冊的商用帳號 | 「設定>權限管理」刪除該成員,LINE 官方寫人員離職「應立即收回權限」 |
| LINE 串接用的長效權杖 | 權杖本身,不會過期 | 有疑慮就重新發行,自家串接也要一起換新 |
| Cloudflare 等雲端主控台 | 成員帳號 | 超級管理員到成員頁撤銷;串接改用帳號層級權杖,才不會跟著建立者離開而中斷 |
| 網域 | 註冊人與註冊商帳號 | 確認註冊人是公司、註冊商帳號用公司信箱;以 .com 為例,轉出或變更註冊人都要原註冊人同意 |
| 官網後台、廠商系統、Wi-Fi | 所有知道密碼的人 | 換密碼 |
這張表填得完嗎?每個帳號是誰註冊的、用哪個信箱、還有誰知道密碼。填不出來的格子,就是離職帳號最容易漏的地方。
共用帳號換密碼,美國國家標準與技術研究院(NIST)SP 800-53 把它列為控制項:有人離開時要更換。這和 NIST 反對「定期」換密碼不衝突。Wi-Fi 怎麼換、要不要改成每人一組帳號,見〈Wi-Fi 安全性設定〉。
根本的解法在到職那天:檔案放共用雲端硬碟(Google 寫明這些檔案屬於機構、不屬於個人),雲端與網域帳號用公司信箱註冊。帳號集中在同一個身分來源,離職時要停的地方就少,這也是零信任把權限綁在身分上的原因。員工拿個人版 AI 工具處理公司資料的問題,見〈AI 資料外洩怎麼防〉。
離職資料要保存還是刪除?保存年限看法規
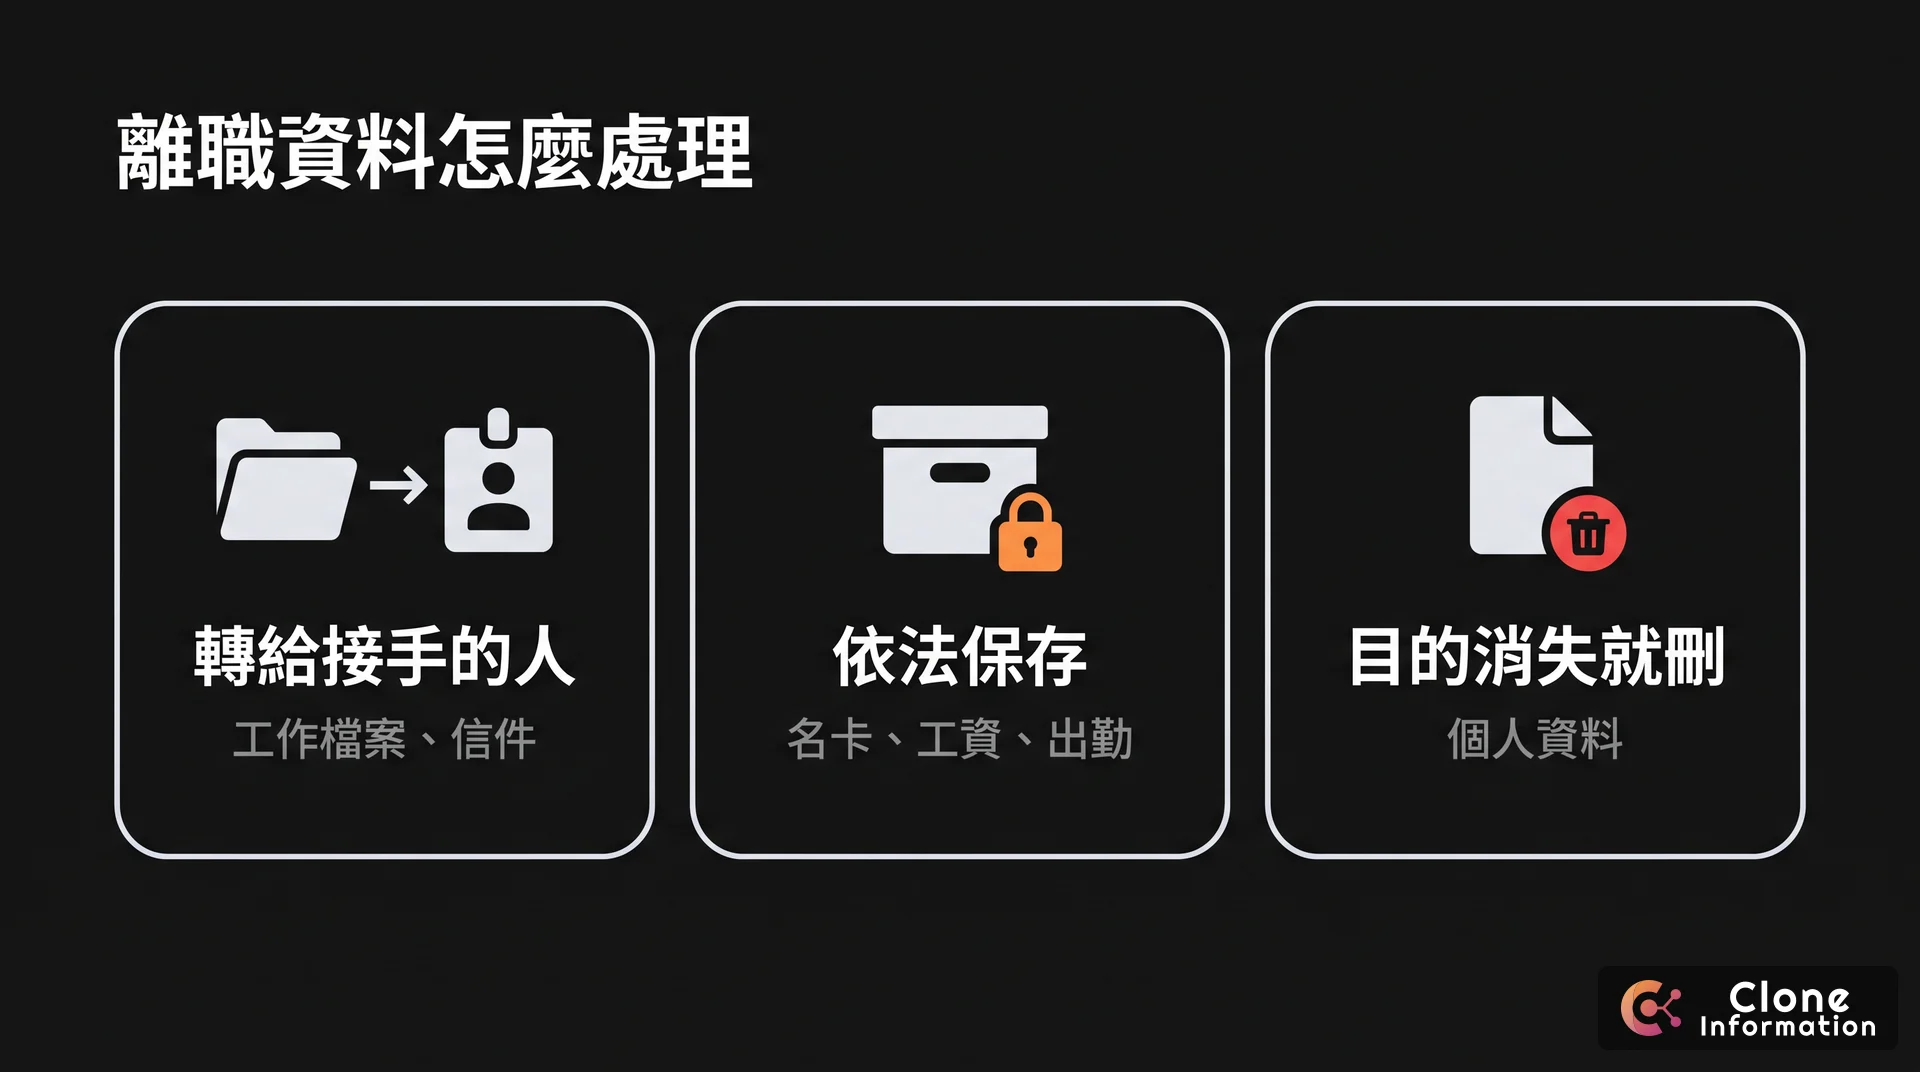
| 離職資料 | 依據 | 怎麼處理 |
|---|---|---|
| 勞工名卡 | 勞基法第 7 條 | 保管到離職後五年 |
| 工資清冊、出勤紀錄 | 勞基法第 23、30 條 | 保存五年 |
| 工作檔案、信件 | — | 轉給接手的人或共用信箱 |
| 目的已消失的個人資料 | 個資法第 11 條 | 主動刪除或停止利用 |
| 員工手上的公司機密 | 營業秘密法第 13-1 條 | 告知應刪除、銷毀(建議書面留存) |
保存年限內不能刪;過了、又沒有業務上必須,才主動刪除。期限怎麼認定,依自家情況請教法律專業。
最後一列有法律效果:營業秘密法對意圖不法利益或損害公司利益、「經營業秘密所有人告知應刪除、銷毀後」仍不刪除者,設有刑責。條文只寫「告知」,書面留存是為了日後舉證得出來。營業秘密要受保護,前提之一也是公司「已採取合理之保密措施」,離職時收回權限、留下紀錄,可以作為這類措施的一部分。
我們怎麼做?
不論找誰處理,先把上面那張帳號表填一遍。我們的做法分兩步。
第一步是不收費的初步判讀:寫信告訴我們用了哪些服務、大約幾個人,以及帳號表裡填不出來的格子——寫類型就好,不必給帳號或密碼。我們回你哪幾個帳號會跟著人走。
第二步是顧問諮詢,單獨報價:盤點帳號清冊,整理成到職與離職當天照著做的核對表,交付的文件歸你所有,拿去給其他廠商比價也可以。要導入 Zero Trust 或調整雲端帳號,確認後才報導入價。其他雲端與資安做法,見企業雲端建置與資安防護。
常見問題
員工離職,公司帳號要馬上刪除嗎?
不建議當天刪。當天先停用、收回權限,把雲端硬碟、日曆、信件轉給接手的人,確認沒有遺漏再刪除;設了轉寄或轉成共用信箱的帳號則不能刪。Google Workspace 刪除後只有 20 天能還原,Microsoft 365 約 30 天,過了就救不回來。
帳號停用之後還要付費嗎?
Google Workspace 會,官方寫明停權帳號照常收費,年約方案刪除帳號也不會減少授權數;要保留資料又想省授權費,Google 提供另外購買的封存使用者授權。Microsoft 365 取下授權後,要到帳單頁減少授權數才會停止付費,部分合約只能在購買或續約後 7 天內減少。
改了離職員工的密碼就夠了嗎?
不夠。Google 改密碼後還要重設登入 Cookie、撤銷第三方應用程式的授權;Microsoft 365 重設密碼並登出所有工作階段後,最長約 1 小時才會要求重新登入。LINE 官方帳號後台和公司信箱是兩套登入,停用公司帳號也擋不到。
離職資料要保存幾年?
勞基法規定勞工名卡保管到離職後五年,工資清冊與出勤紀錄保存五年。法定保存年限過了、蒐集目的也已消失的個人資料,個資法要求主動刪除或停止利用;實際期限依自家情況請教法律專業。
共用帳號的密碼也要改嗎?
要。美國 NIST SP 800-53 把「有人離開時更換共用帳號的密碼」列為控制項。NIST 反對的是「定期」強制換密碼,有外洩跡象時仍要求強制更換,兩者不衝突。
本文引用資料來源
- 數位發展部資通安全署:中小企業基本資安防護指引(115 年 3 月)
- Google Workspace 管理員說明:暫時將使用者停權、從機構中刪除使用者、重設使用者密碼、將使用者登出、員工離職後維護資料安全、封存離職員工帳號、Google Vault 常見問題
- Microsoft 365:移除前員工總覽、第 1 步、第 7 步、轉換為共用信箱、購買與移除授權、OneDrive 保留與刪除、無授權的 OneDrive 帳號、Microsoft Entra:撤銷使用者存取權
- Cloudflare:Session management、Seat management、管理帳號成員、帳號層級 API 權杖
- LINE:權限管理自學課程、權限管理設定教學、Business ID 登入方式、Channel access token
- ICANN:Transfer Policy
- NIST SP 800-53 Rev.5(AC-2、PS-4)、NIST SP 800-63B-4
- CISA:Cybersecurity Performance Goals 2.0
- 全國法規資料庫:勞動基準法、個人資料保護法、營業秘密法