如果你負責公司的 VPN,這個循環可能不陌生:VPN 漏洞公告一出,就得排週末停機更新,修完沒多久又來一次。接著老闆會問:要不要換成零信任?我們的看法是,零信任不是換一台更好的設備,而是把「連上 VPN 就進到整個內網」改成「每次連線只開一個系統」;而且可以分段換,不必一次把 VPN 拔掉。
為什麼 VPN 漏洞一直出現?
美國網路安全暨基礎設施安全局(CISA)說得很直接:遠端存取 VPN 讓外部使用者「tunnel into protected networks」,所以這些入口成了攻擊目標。
Verizon 2026 年資料外洩調查報告(DBIR)分析超過 22,000 件確認的資料外洩:利用漏洞已是最常見的初始入侵途徑,佔 31%,前一年居首的盜用帳密降到 13%;中小企業的資料外洩裡,漏洞同樣排第一(26%)。前一年的報告則點名了 VPN:被利用的漏洞中,鎖定邊界設備與 VPN 的佔 22%,是再前一年 3% 的將近八倍。
修補也跟不上。2026 年版統計列入 CISA「已知遭利用漏洞目錄」的重大漏洞,2025 年只有 26% 完全修補,中位數要 43 天,比前一年多了將近兩週。
2024 年以來,CISA 至少兩次針對 VPN 設備發布緊急指令:
| 發布日 | CISA 緊急指令 | 涉及設備 | 原文重點 |
|---|---|---|---|
| 2024-01-19 | ED 24-01 | Ivanti 遠端存取閘道 | 攻擊者可橫向移動、竊取資料、長期潛伏 |
| 2025-09-25 | ED 25-03 | Cisco ASA/Firepower 的 VPN Web Server | 遠端執行程式碼漏洞;要求機關隔天午夜前交出記憶體檔案供鑑識 |
緊急指令只約束美國聯邦機關,但 ED 25-03 發布時,CISA 也呼籲公私部門都檢視並處理。想知道自己的 VPN 品牌有沒有已知遭利用的漏洞,可以到 CISA 已知遭利用漏洞目錄(KEV)用廠商名稱查;查不到也不代表沒事。
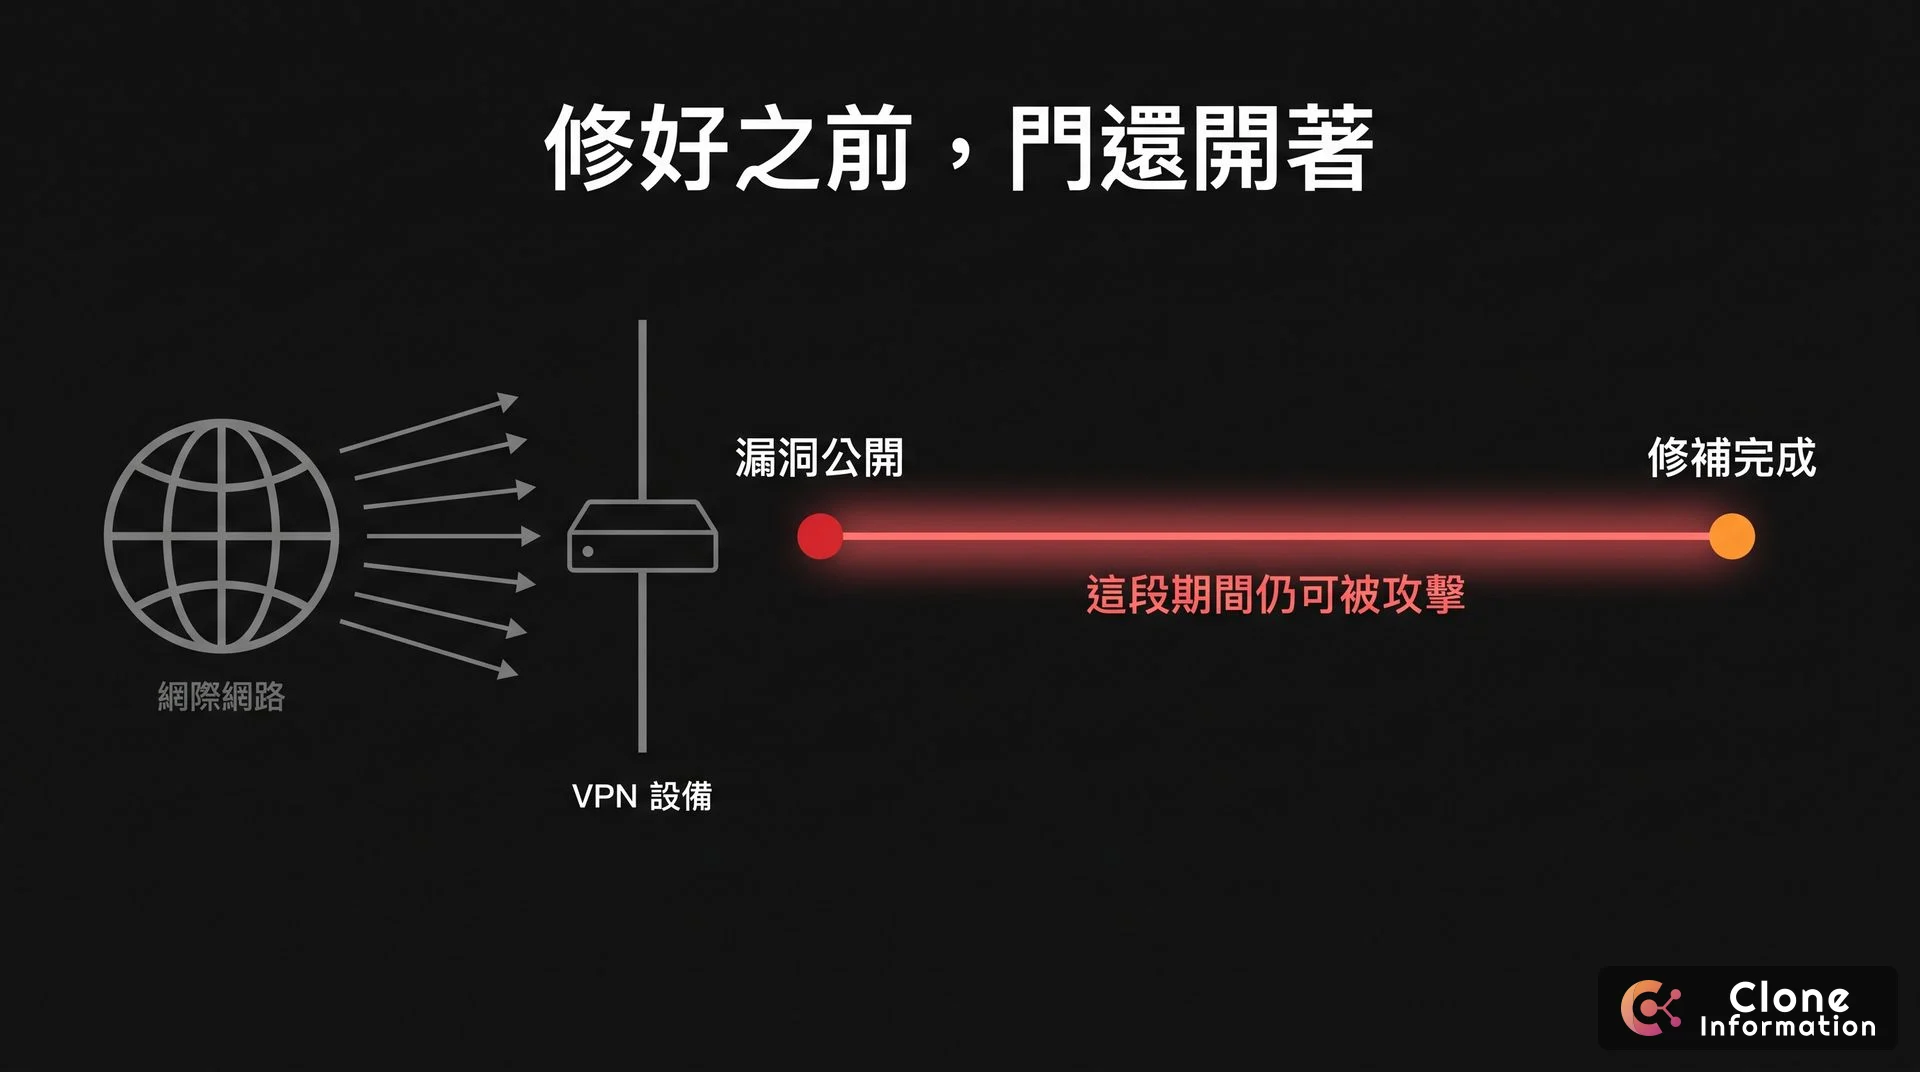
連上 VPN 之後,內網還擋得住嗎?
傳統 VPN 的前提是進到內網就給予信任;沒另外切權限,連上就能到整段內網。VPN 設備被攻破、或某個帳號密碼外洩,攻擊者拿到的就是內網裡的一個位子。CISA 2024 年的聯合公告記錄了 Ivanti VPN 設備被入侵後的情形:攻擊者「moved laterally into domain environments」,再用設備上原有的工具擴大存取。
還沒換之前,現有 VPN 至少做好三件事:
- 修補一發布就排更新:CISA 同一份公告寫,及時修補是「one of the most efficient and cost-effective steps」。修完也要查有沒有已被入侵——公告建議假設設備上存的帳密可能已經外洩。
- 帳號全部加上多因子驗證:政府的零信任指引把它列為身分鑑別的必要項目。
- 內網分段:同一份指引轉述 CISA 零信任成熟度模型,初始階段就要「實施網路分段」。例如用 VLAN 把財務、一般員工與訪客網路隔開(見〈企業 Wi-Fi 安全配置〉),VLAN 之間再用防火牆規則限制互通,VPN 使用者也只放行需要的網段。
零信任架構是什麼?
美國國家標準與技術研究院的 NIST SP 800-207(2020)把零信任定義為:防線「from static, network-based perimeters to focus on users, assets, and resources」——從網路邊界移到使用者、設備與資源身上,不因為你在內網或用公司設備就預設信任。
台灣政府也在推。數位發展部資通安全署與國家資通安全研究院 113 年 12 月發布的《政府機關導入零信任架構參考指引》,採身分鑑別、設備鑑別、信任推斷「三階段循序推動」:先確認你是誰,再確認設備是不是公司管理的,最後綜合兩者與設備健康狀態,決定這次給不給連、連到哪裡。
| 傳統 VPN | 零信任 | |
|---|---|---|
| 連上之後看得到 | 沒另外切權限,就是整段內網 | 只有規則允許的系統 |
| 什麼時候檢查 | 登入那一次 | 每次連線都檢查身分;裝了用戶端程式還能檢查設備 |
| 對外的入口 | VPN 設備開在網際網路上 | 以 Cloudflare Tunnel 為例,內部主機主動連出,不對外公開 IP |
零信任也要把規則設好才有效。Cloudflare 文件寫明「By default, all enrolled devices can reach your entire private network」——預設情況下,裝了用戶端的設備可以連到整個私有網路,要另外設規則才會縮小。
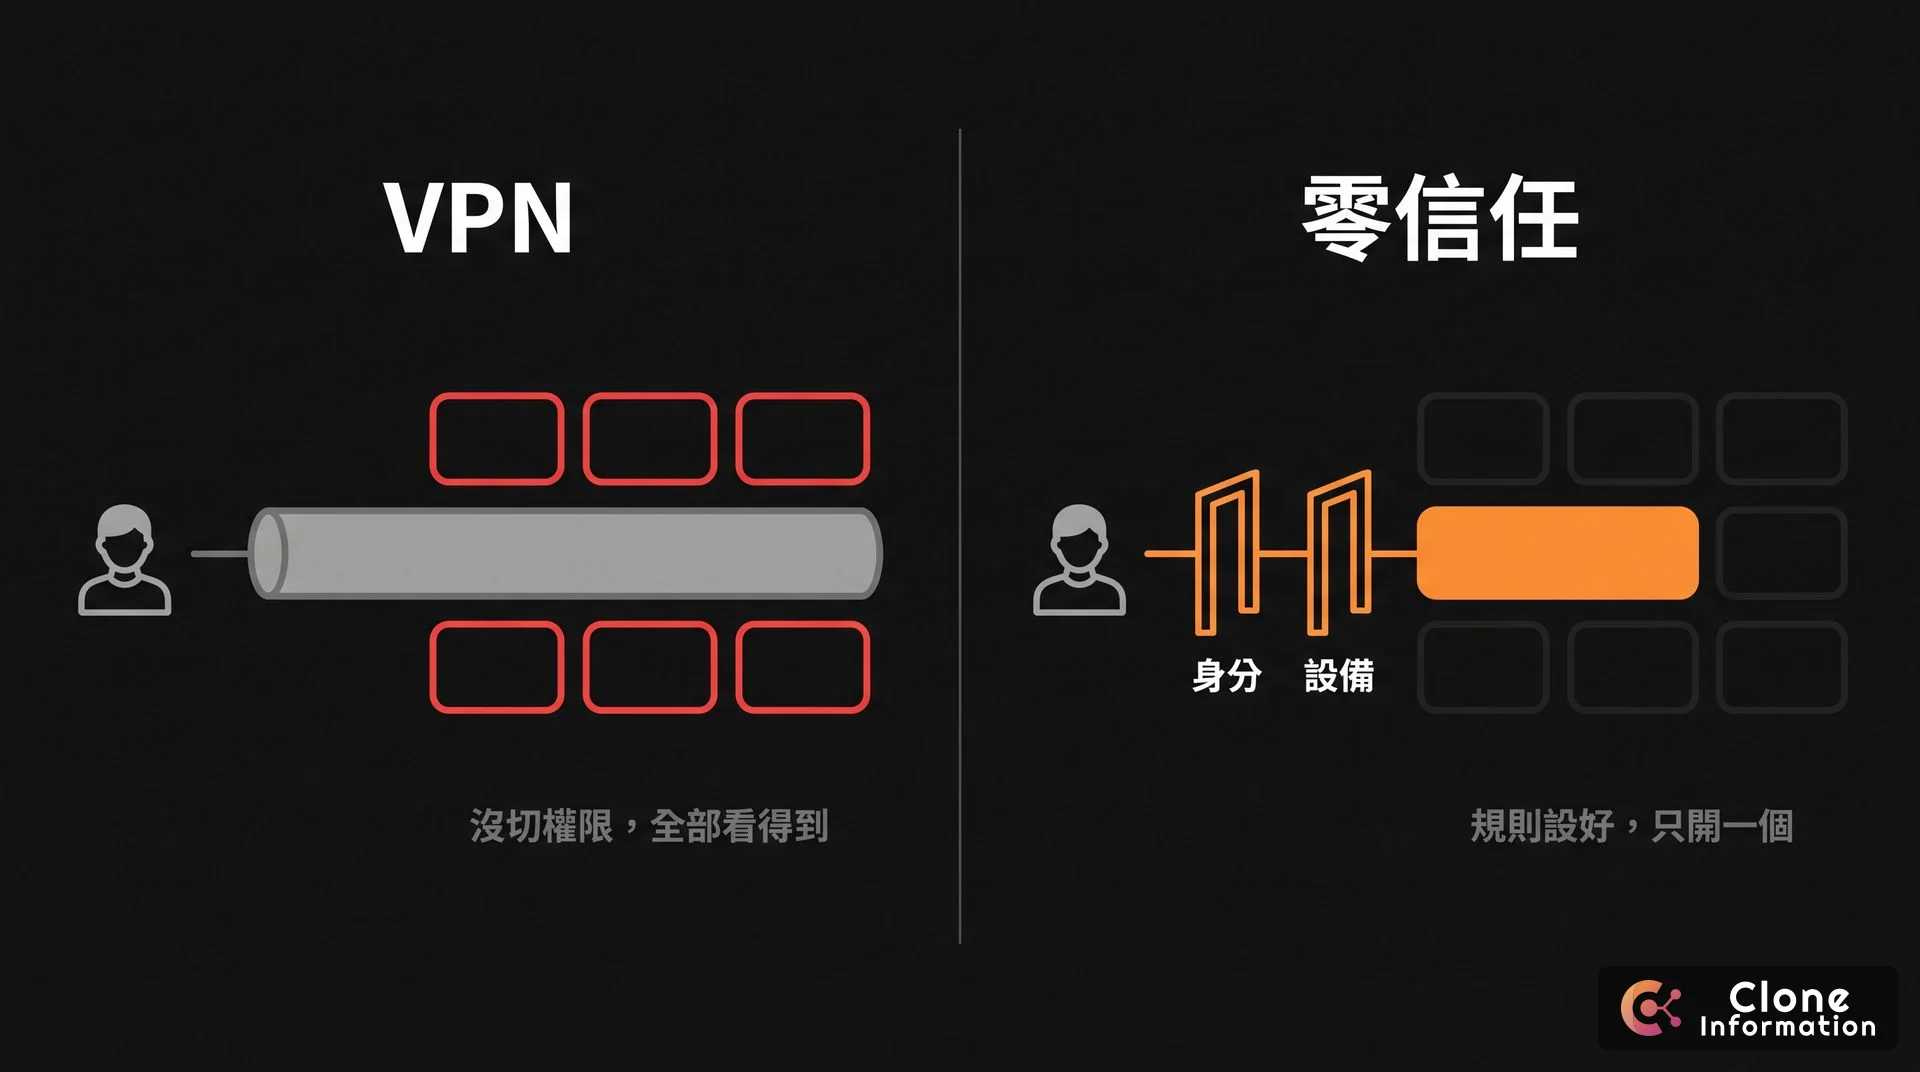
換零信任之前,先確認這五件事
| 先問 | 為什麼要問 |
|---|---|
| VPN 上連的是哪些系統? | 網頁型系統用瀏覽器就能連;以 Cloudflare 為例,SSH、遠端桌面也能在瀏覽器裡開(網域要託管在 Cloudflare);NAS 檔案分享、ERP 用戶端、資料庫這類連線,員工電腦要裝程式 |
| 員工帳號集中在 Google Workspace 或 Microsoft 365 了嗎? | 政府指引把身分鑑別列為首要階段、多因子驗證為必要項目,並建議統一身分管理來源;帳號散在各系統,就沒有東西可以每次確認 |
| 員工用公司管理的電腦,還是私人電腦? | 設備鑑別要確認是公司管理的設備,通常得在電腦上裝代理程式;私人電腦願不願意裝,要先談好 |
| 有多少人要連? | 決定能不能用免費方案(見下一節) |
| 誰看登入紀錄、處理異常? | 每次連線都有紀錄,沒人看等於沒有;稽核要保留多久也要先定 |
不必一次拔掉 VPN:分段換
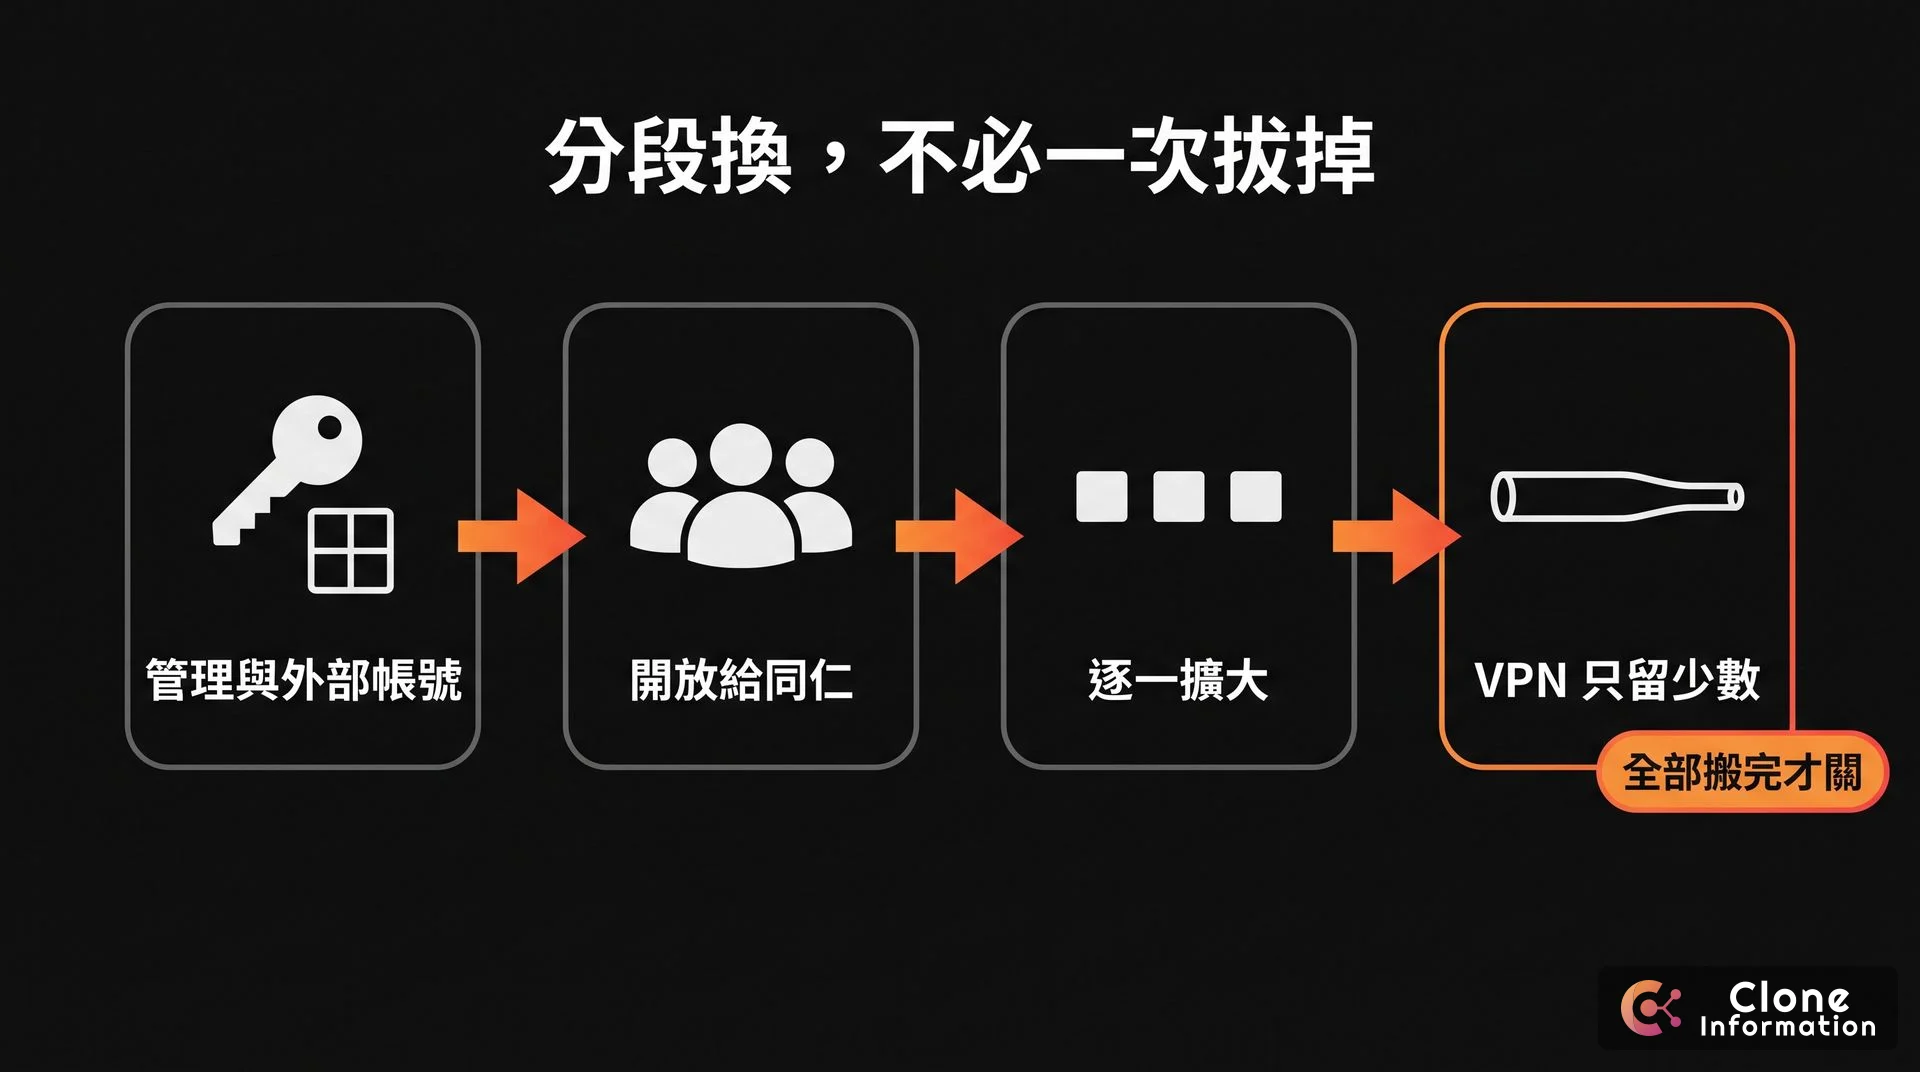
政府指引建議優先挑「重要資通系統之特權帳號、高權限使用者帳號」與外部人員帳號,「從小範圍開始試行,再依據試行結果逐步擴大」。套到一般公司,我們建議的順序是:
- 先挑一個常用、但出問題也不會停擺的網頁型系統把流程跑順,讓管理員與外部廠商帳號先改走零信任,VPN 照常運作
- 試行順利,再開放給用這個系統的其他同仁
- 逐一擴大到其他系統,包括重要系統
- VPN 只留給暫時搬不過去的連線,全部搬完才關
怎麼進行、怎麼計價,見取代 VPN 遠端存取。
Zero Trust 要花多少錢?
以我們主要選用的 Cloudflare Zero Trust 為例(2026 年 10 月官網,市面上也有其他方案):
| 免費方案 | 隨用隨付 | |
|---|---|---|
| 人數 | 上限 50 人 | 不限 |
| 價格 | 0 元 | 每人每月 7 美元 |
| 紀錄保留 | 最多 24 小時 | 最多 30 天 |
| 支援 | 社群論壇 | 線上客服與工單 |
50 人以下的公司可以先拿一個系統免費試行。但要注意:紀錄只留 24 小時,稽核要求留存就得升級,要留超過 30 天得改談合約方案;盤點系統、整理帳號、設定規則的人力,也不會因為方案免費就消失——上面五件事答不出來的部分,就是這筆人力。
我們怎麼做?
不論找誰導入,先把上面五件事的答案準備好,報價才比得出差別。我們的做法分兩步。
第一步是不收費的初步判讀:寫信告訴我們 VPN 上連了哪些系統、大約多少人在連、帳號用什麼管理——寫類型就好,不必給 IP、主機名稱或密碼。我們回你適不適合換、先換哪一段。
第二步是顧問諮詢,單獨報價:盤點 VPN 上的系統與使用者、整理帳號現況,排出分段順序,標出哪些暫時搬不過去。交付的文件歸你所有,拿去給其他廠商比價也可以。確認後才報導入價,雲端帳號一律開在你名下。遠端存取之外的雲端與資安做法,寫在企業雲端建置與資安防護。
常見問題
零信任跟 VPN 差在哪?
VPN 沒另外切權限的話,連上就看得到整段內網;零信任每次連線都確認身分,規則設好後只開允許的那個系統。VPN 設備被攻破或帳號外洩時,前者等於交出內網的位子,後者能把影響限縮在單一系統。
中小企業需要零信任嗎?
有讓員工從外面用 VPN 連回公司,就值得評估。Verizon 2026 年報告指出,利用漏洞已是最常見的入侵途徑,中小企業的資料外洩也有 26% 從這裡開始。不必一次全換,可以先拿一個網頁型系統試。
零信任可以免費試嗎?
可以。Cloudflare Zero Trust 的免費方案上限 50 位使用者,適合先拿一個系統試行;但紀錄最多只保留 24 小時,要留存稽核紀錄就得升級付費方案。
換零信任,VPN 要全部拔掉嗎?
不用。政府的零信任指引也建議從小範圍試行、再逐步擴大。先挑一個系統、從管理員與外部廠商帳號開始,VPN 留給暫時搬不過去的連線,全部搬完再關。
員工電腦要裝軟體嗎?
看要連什麼。網頁型系統用瀏覽器登入公司帳號就能連;以 Cloudflare 為例,SSH、遠端桌面也能在瀏覽器裡開。NAS 檔案分享、資料庫這類連線,才需要在電腦上裝程式。
本文引用資料來源
- Verizon:2026 Data Breach Investigations Report Executive Summary、2025 Executive Summary
- CISA:ED 24-01 Ivanti Connect Secure 與 Policy Secure 漏洞(2024-01-19)
- CISA:AA24-060B Ivanti 閘道遭持續利用的聯合公告(2024-02-29)
- CISA:ED 25-03 Cisco ASA/Firepower 緊急指令(2025-09-25)
- CISA 與 NSA:遠端存取 VPN 選購與強化指引公告(2021-09-28)
- NIST SP 800-207:Zero Trust Architecture(2020-08)
- 數位發展部資通安全署、國家資通安全研究院:政府機關導入零信任架構參考指引-身分與設備鑑別 V1(113 年 12 月)
- Cloudflare:Zero Trust 方案與價格
- Cloudflare 開發者文件:Non-HTTP applications、Cloudflare Tunnel、Device to network