白話重點
- 誰要處理:公司用 Check Point 防火牆(Security Gateway、Spark 小型防火牆)與管理伺服器的。公告寫的受影響版本是 R80 到 R82.20,Spark 是 R77.20.x、R80.20.x、R81.10.x、R82.00.x。
- 多急:已遭攻擊。原廠說攻擊者先用 PHP2Shell 從閘道的 Mobile Access 入口進來,再用另一個提權漏洞拿到最高權限並留下後門;少數案例還有破壞行為。
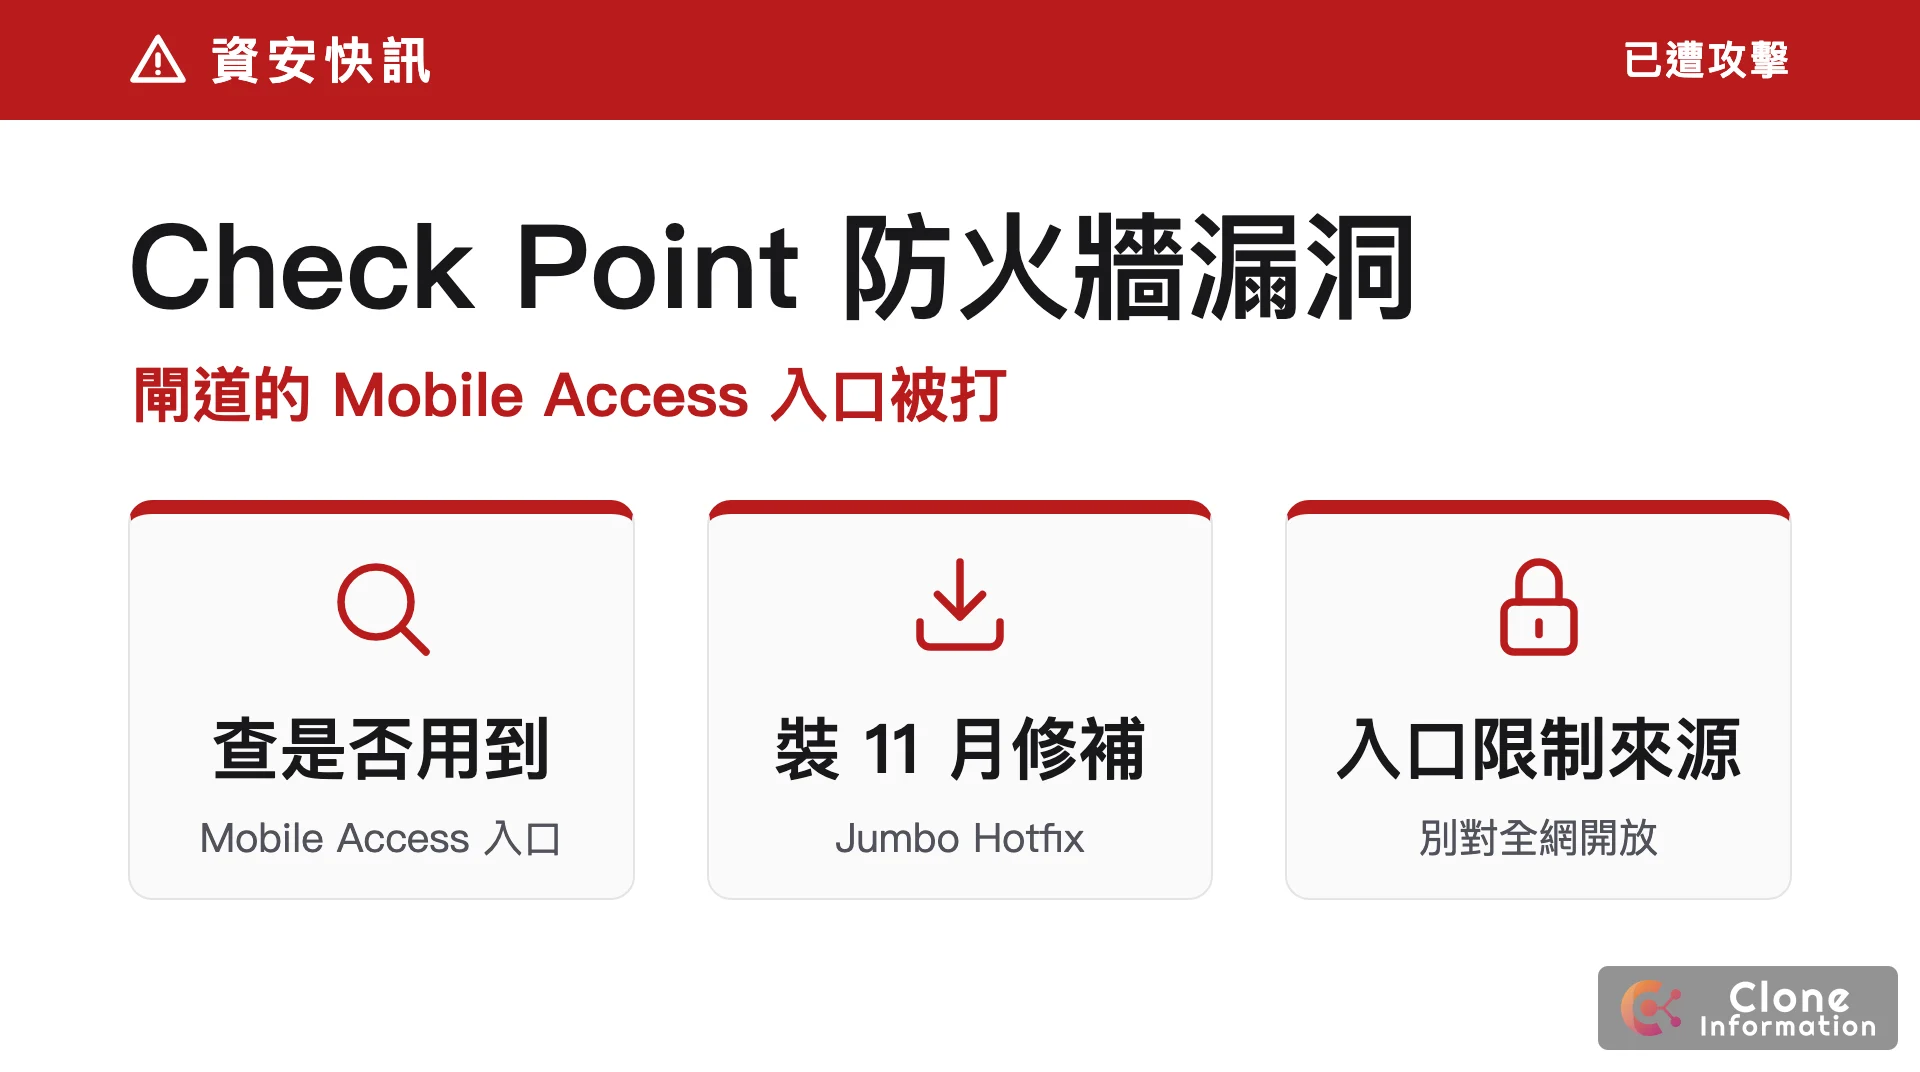
- 今天做一件事:問 IT 或廠商「我們的 Check Point 閘道裝了 11 月的 Jumbo Hotfix 嗎?有沒有對外開 Mobile Access?」
- 先擋一下:對外開放的 Mobile Access 入口,先限制只讓需要的來源連進來。
- 給老闆的一句話:公司防火牆的廠商公布有漏洞已被攻擊者利用,已請 IT 確認是否裝了 11 月累積修補,完成日期 __。
技術摘要(給 IT 人員)
| CVE | 說明 | CVSS | 受影響 | 已遭利用 |
|---|---|---|---|---|
| CVE-2026-109618、CVE-2026-109619(PHP2Shell) | 經由防火牆網頁介面,未登入即可遠端執行程式 | 9.2 | Security Gateways(Mobile Access Portal):R80 到 R82.20;Spark:R77.20.x、R80.20.x、R81.10.x、R82.00.x | 是 |
| CVE-2026-123039 | Gaia OS Dynamic CLI 服務的本機提權 | 7.8 | Gaia:R82.20、R82.10、R82、R81.20 | 是 |
| CVE-2026-107484 | Gaia Portal 後端處理常式,已登入使用者可提權 | 7.3 | Gaia WebUI:R80 到 R82.20 | 否 |
| CVE-2026-120490 | 透過 NAT 規則,管理伺服器可越權連到閘道 | 3.8 | 管理伺服器與閘道:R81.20、R82 | 否 |
原廠對應的 SK 文章編號依序是 sk1000302、sk1000362、sk1000291、sk1000364,都在 Check Point 支援網站。
Check Point 漏洞,要更新到哪一版?
原廠沒有分版本線列修補版本,建議是:
- 所有管理伺服器與所有閘道,安裝 11 月 Jumbo Hotfix。
- 對外開放 Mobile Access 的閘道優先。
原廠說 PHP2Shell 的修補 10 月 23 日就有,攻擊在 10 月 30 日才開始,被打到的是還沒裝修補的系統。所以如果公司閘道在 10 月 23 日後有裝過當時的修補,仍請 IT 確認有補上 11 月的累積版本,因為提權漏洞(CVE-2026-123039)也要一併處理。
更新前先怎麼擋?
- Mobile Access 入口若不必對全網開放,先限制只讓需要的來源連進來(這是我們的建議,公告沒有寫替代做法)。
- 管理介面不要對外網開放,要遠端管理改走 VPN(見〈VPN 與零信任怎麼選〉)。
- 請 IT 照原廠公告的線索檢查:PHP 工作階段檔案裡的
upload_progress_pwn字串、假冒成CPconfigdaemon的程序、/tmp或/temp下檔名含scanner或wiper的檔案、提到 Dream Annexation 的留言檔、防火牆流量紀錄裡無法解釋的空白。原廠也說沒有符合不代表沒被入侵;已經被入侵的,請聯絡 Check Point 支援。
PHP2Shell 是 PHP 本身的漏洞,網站主機與其他設備的影響整理在〈PHP 漏洞已遭攻擊〉。近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 11 月 13 日:首次發布
我們怎麼做?
不確定公司有沒有用 Check Point 設備、跑哪一版,可以寫信給我們,我們先免費幫你判讀、該找誰處理。需要整理防火牆的更新與管理方式,見企業雲端建置與資安防護(服務全台)。
常見問題
Check Point 這個漏洞已經被利用了嗎?
是。原廠 11 月 12 日的公告寫明 PHP2Shell 與提權漏洞(CVE-2026-123039)都已在實際攻擊中被利用,攻擊活動從 10 月 30 日觀察到 11 月 4 日;原廠說受害的是約數十套尚未修補的系統,集中在單一地區。
我們的 Check Point 沒有開 Mobile Access,還要處理嗎?
公告把受影響範圍寫成「Security Gateways(Mobile Access Portal)」,沒有寫只有啟用該功能才受影響,所以我們不建議自己判斷。原廠建議所有管理伺服器與閘道都裝 11 月 Jumbo Hotfix,並優先處理對外開放 Mobile Access 的閘道。
怎麼知道有沒有被入侵過?
原廠列了幾項線索:PHP 工作階段檔案裡有 upload_progress_pwn 字串、有程序或檔案假冒成 CPconfigdaemon、/tmp 或 /temp 下有檔名含 scanner 或 wiper 的檔案、有提到 Dream Annexation 的勒索風格留言檔、防火牆流量紀錄出現無法解釋的空白。原廠也說沒有符合不代表沒被入侵,這些要請 IT 或 Check Point 原廠支援處理。
Jumbo Hotfix 要更新到哪一個版本號?
原廠這則公告沒有寫出 11 月 Jumbo Hotfix 的版本編號,公告裡放 SK 文章連結的地方還寫著「發布前補上」。請用 Check Point 的支援網站查各版本線的對應編號,我們不猜。PHP2Shell 本身的修補自 10 月 23 日起就有,原廠說也已併入 11 月版本。
本文引用資料來源
- Check Point 部落格:Security Advisory: Active Exploitation of PHP2Shell and Local Privilege Escalation(2026-11-12)
- Check Point Research:PHP2Shell exploitation on Check Point gateway(原廠公告引用的完整技術分析與 IOC)
- Check Point 支援:sk1000302、sk1000362