白話重點
- 誰要處理:公司電腦用桌面版 Outlook 的人,也就是 Microsoft 365 Apps(企業版)與 Office LTSC 2021、2024。
- 多急:Microsoft 公告寫明這個 Outlook 漏洞(CVE-2026-124194)已被利用;美國 CISA 2026 年 11 月 10 日列入已遭利用的漏洞清單,聯邦機關修補期限 11 月 24 日。
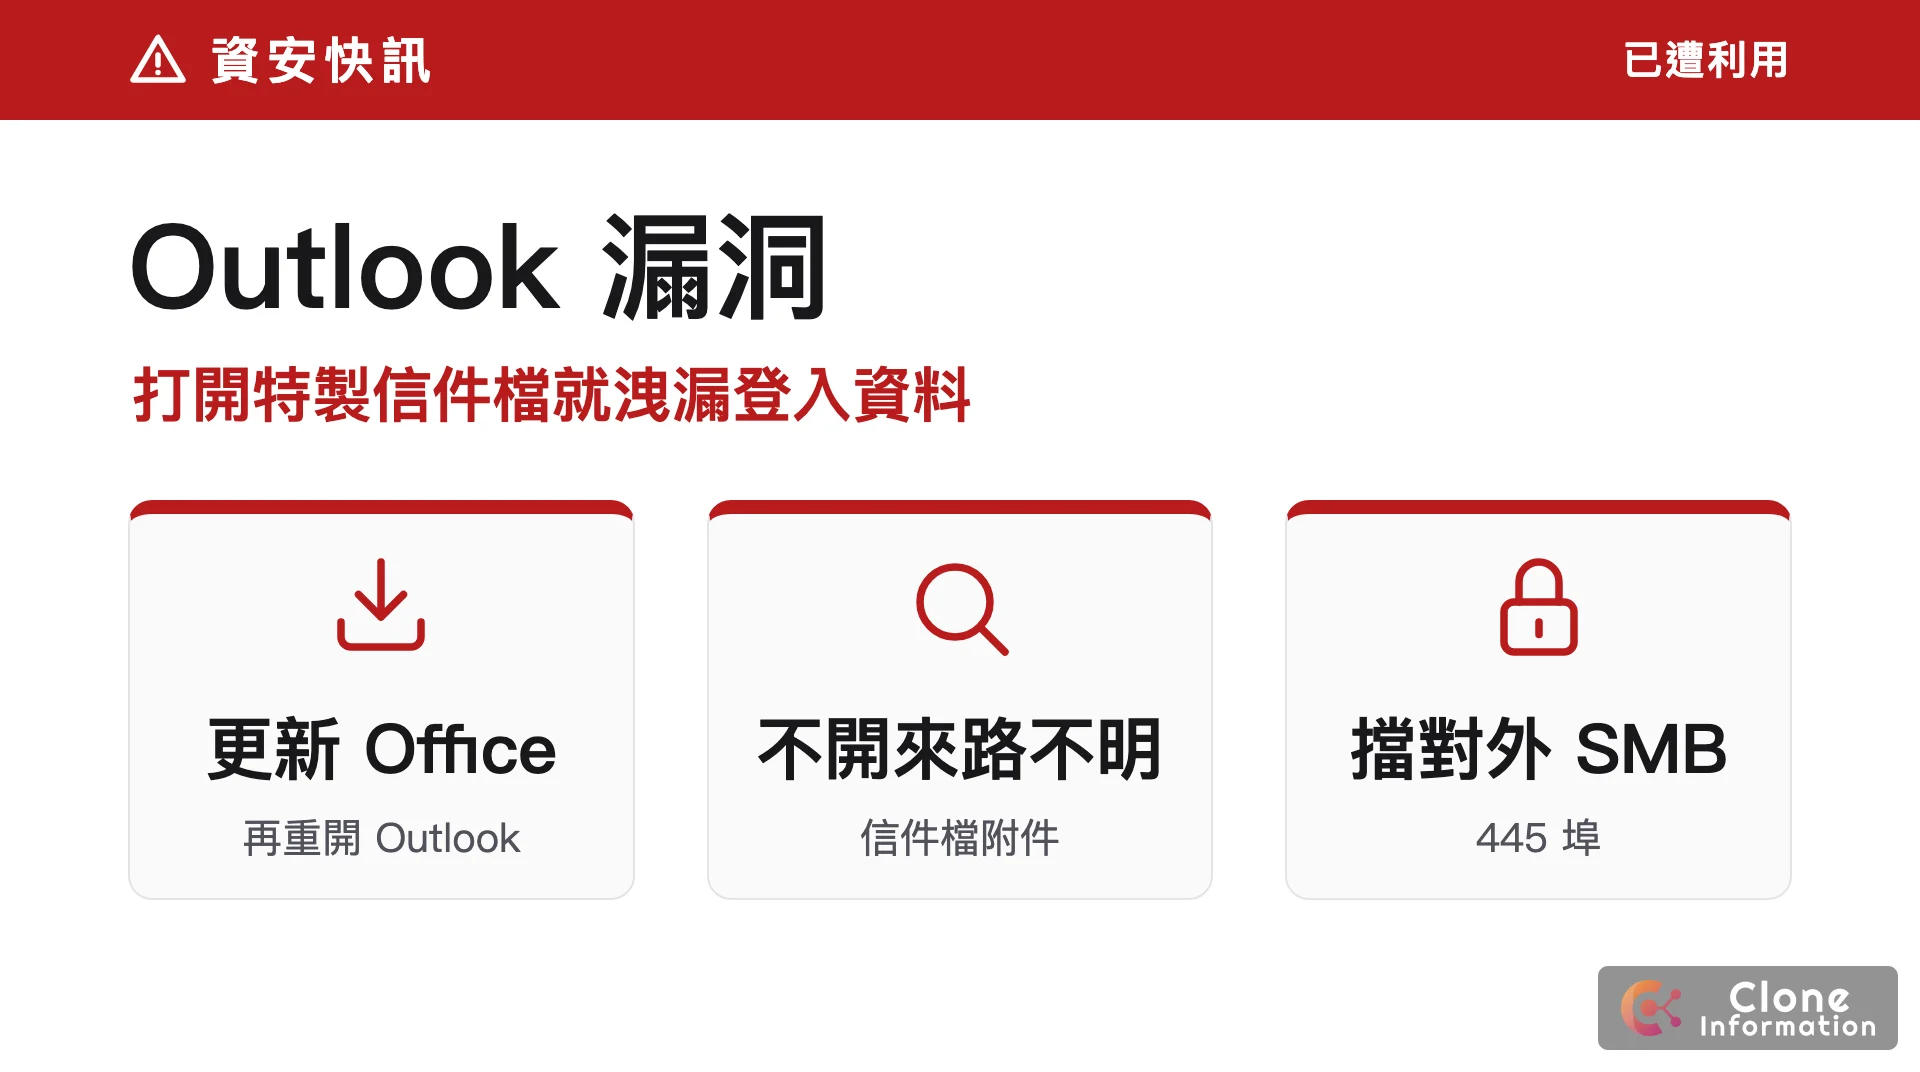
- 怎麼被打:對方寄來特製的信件檔,你把它打開,Outlook 不顯示平常的外部內容警告,就連到對方的主機,洩漏你的 Windows 登入雜湊(NTLMv2),對方可以拿去冒充你。
- 今天做一件事:請 IT 確認全公司的 Office 都更新到下表版本以上,更新後要關掉再重開 Outlook。
- 給老闆的一句話:Outlook 有個已被利用的漏洞,打開特製信件檔就可能洩漏登入資料,已請 IT 確認全公司更新,完成日期 __。
技術摘要(給 IT 人員)
| 項目 | 內容 |
|---|---|
| 漏洞 | CVE-2026-124194:Outlook 的使用者介面沒有警告不安全的動作(CWE-356),分類為偽冒(Spoofing);CVSS 6.5(Microsoft 評分) |
| 攻擊條件 | 能寄信給對方、對方打開特製信件檔、有網路連線;預覽窗格不是攻擊途徑;成功會洩漏使用者的 NTLMv2 雜湊 |
| 遭利用狀態 | Microsoft 公告標示 Exploited: Yes、尚未公開細節;CISA 已知遭利用漏洞清單 2026-11-10 新增,是否與勒索攻擊有關列為「未知」,不需鑑識檢查 |
| 受影響 | Microsoft 365 Apps for Enterprise(32/64 位元)、Office LTSC 2021、Office LTSC 2024 |
Outlook 漏洞,Office 要更新到哪一版?
Microsoft 公告列出的修補版本如下,Microsoft 365 Apps 的版本請看官方的版本與更新通道頁:
| 產品 | 至少更新到 |
|---|---|
| Office LTSC 2021 | 16.0.14334.21048 |
| Office LTSC 2024 | 16.0.17932.21140 |
| Microsoft 365 Apps | 依更新通道,見上面的官方頁(公告只列出該頁連結,沒有寫單一版本號) |
自己看版本:開 Outlook,「檔案 → Office 帳戶」,畫面上有版本號與「更新選項 → 立即更新」。公司用群組原則或軟體派送管理 Office 的,請 IT 確認派送時間;更新完要關閉所有 Office 程式再開,才會換成新版。
更新前後怎麼擋?
- 不要打開來路不明的信件檔(例如寄來的 .msg 附件);公司信件閘道能擋這類附件的,請 IT 評估。
- 擋掉對外的 SMB(445 埠):這個漏洞是讓電腦去連攻擊者的主機,公司網路本來就不需要對外開 SMB 連線。這是我們的建議,不是 Microsoft 公告的內容。
- 有人誤開了:請 IT 檢查該帳號近期的登入紀錄,重設密碼。Microsoft 與 CISA 都沒有提供入侵檢查方法。
信件偽冒的另一端見〈Email 偽冒怎麼擋〉,同批 CISA 11 月 10 日新增的還有 Chrome 零時差,見〈Chrome 零時差漏洞已遭利用〉。近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 11 月 11 日:首次發布
我們怎麼做?
不確定公司的 Office 有沒有全部更新,或想統一管理電腦更新,可以寫信給我們,我們先免費幫你判讀、該找誰處理。需要整理公司電腦與帳號的更新與權限管理,見企業雲端建置與資安防護(服務全台)。
常見問題
預覽窗格看信會中嗎?
Microsoft 的公告寫明預覽窗格不是攻擊途徑。攻擊者要寄特製的信件檔並說服你把它打開,所以不要打開來路不明的 .msg 之類附件,並盡快更新。
什麼是 NTLMv2 雜湊?被拿走會怎樣?
它是 Windows 登入時用來證明「你是你」的一段資料。Microsoft 說明攻擊者拿到後可以用它冒充你登入。我們建議當作帳號有風險:發現有人誤開,就請 IT 檢查登入紀錄並重設該員工密碼。
我用 Outlook 網頁版或手機版,要處理嗎?
Microsoft 公告列出的受影響產品是桌面版的 Microsoft 365 Apps 與 Office LTSC 2021、2024。網頁版、手機版不在公告列表內,我們沒有看到它們的修補說明。
不能馬上更新,有暫時的做法嗎?
Microsoft 的公告沒有提供替代做法。我們的建議(不是原廠聲明):請員工不要打開來路不明的信件檔,並請 IT 評估在防火牆擋掉公司網路對外的 SMB(445 埠)連線。