白話重點
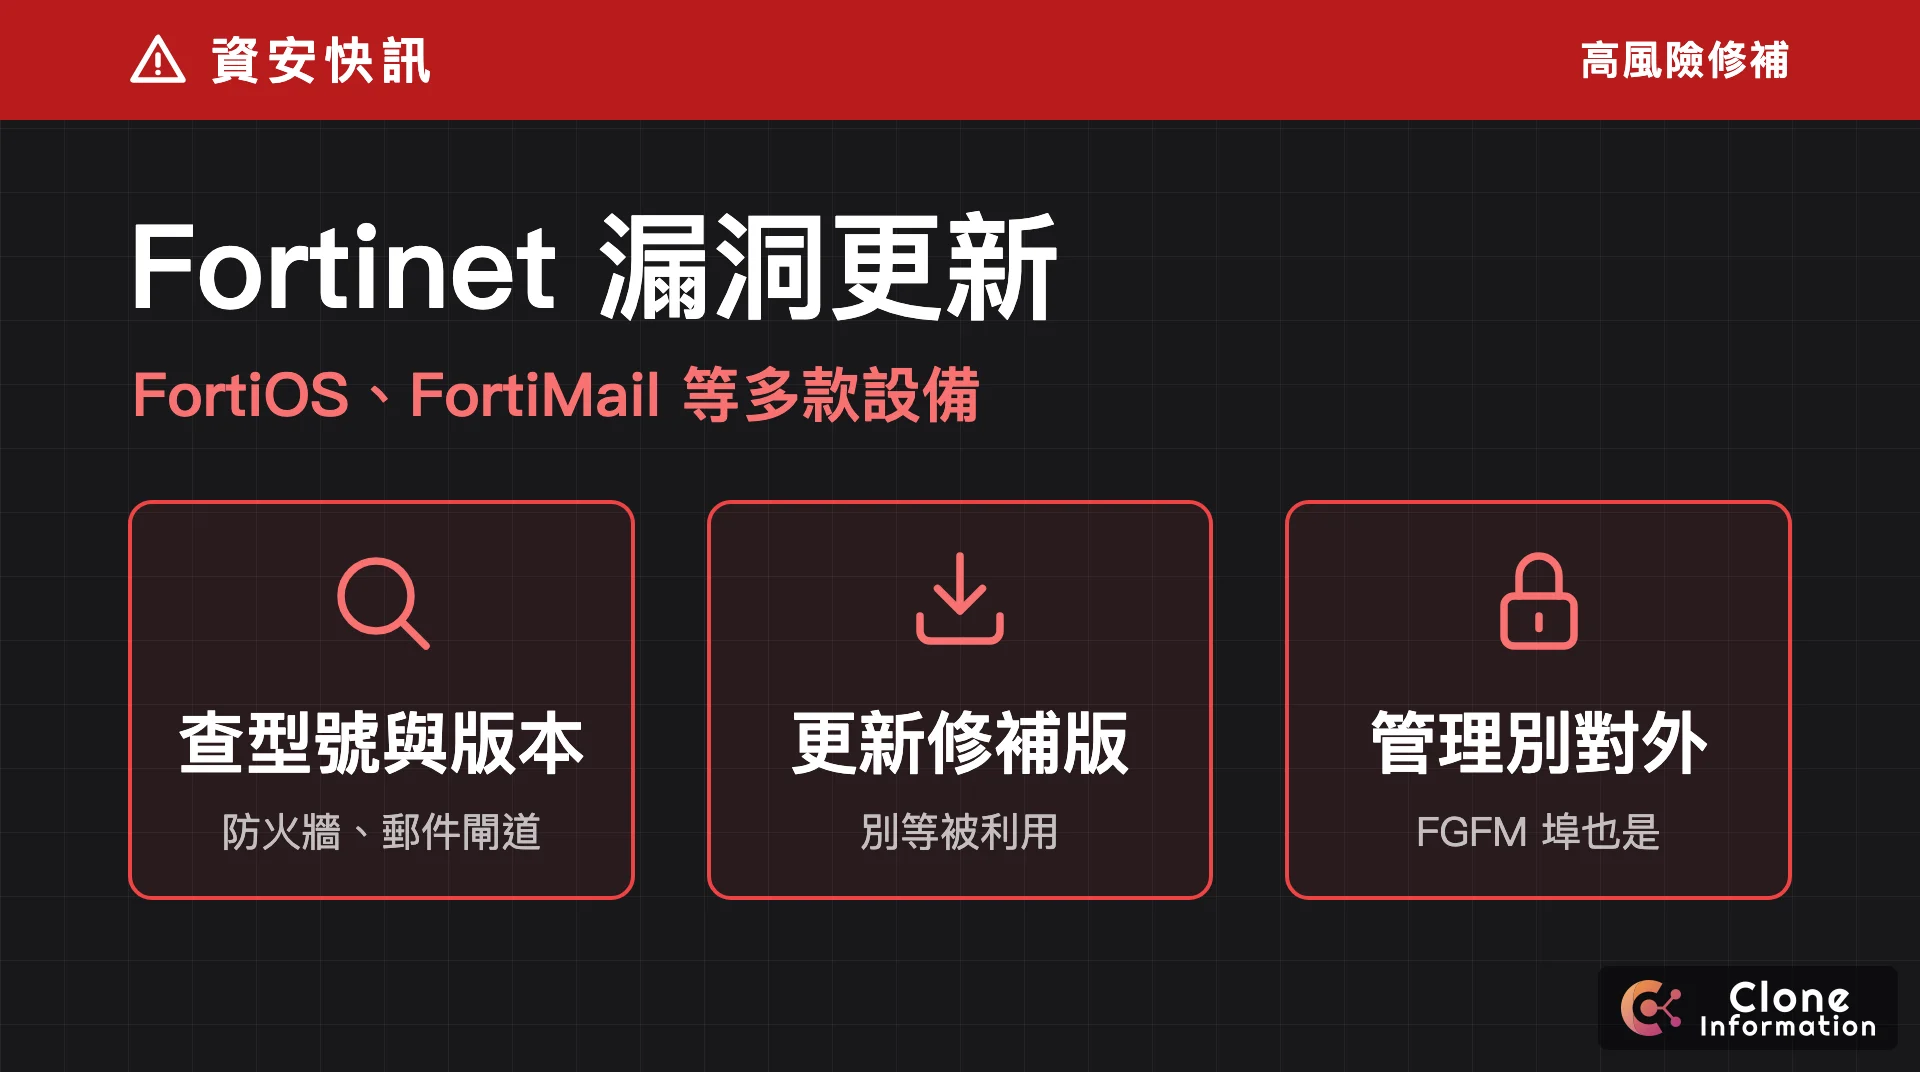
- 誰要處理:公司用 Fortinet 設備的:FortiGate(FortiOS)防火牆、FortiMail 郵件閘道、FortiAuthenticator 驗證伺服器、FortiManager/FortiAnalyzer 集中管理。
- 多急:Fortinet 2026 年 11 月 10 日一次公布多則修補。我們讀到的原廠公告都沒有寫已遭利用,但其中好幾則是「不用登入就能打」的高風險(CVSS 9.0 以上),Fortinet 設備又常被攻擊者鎖定,不建議拖。
- 今天做一件事:問 IT 或廠商「我們的 Fortinet 設備是什麼型號、跑哪個版本?有沒有排進這次更新?」
- 先擋一下:管理介面與 FortiManager 的 FGFM 連接埠不要開在外網。
- 給老闆的一句話:公司的防火牆與郵件閘道有一批原廠剛公布的高風險漏洞,已請 IT 確認版本並排更新,完成日期 __。
技術摘要(給 IT 人員)
| 公告 | 產品 | 漏洞 | CVSS |
|---|---|---|---|
| FG-IR-26-267 | FortiOS、FortiSASE | ospf 服務驗證繞過,未登入者可廣播 LSA | 9.3 |
| FG-IR-26-208 | FortiMail | 授權繞過,未登入者可接管任意 IBE 收件人帳號 | 9.1 |
| FG-IR-26-275 | FortiManager、FortiAnalyzer | FGFM 授權不當,能連到 FGFM 連接埠的未登入者可執行程式或指令 | 9.0 |
| FG-IR-26-271 | FortiAuthenticator | 寫死的密碼,未登入者在特定情況下可繞過驗證 | 9.0 |
原廠四則公告的「Virtual Patch」欄都是「No」,沒有提供入侵防護的虛擬修補。
Fortinet 漏洞,各產品要更新到哪一版?
| 產品與版本線 | 受影響 | 至少更新到 |
|---|---|---|
| FortiOS 8.0 | 8.0.0–8.0.1 | 8.0.2 |
| FortiOS 7.6 | 7.6.0–7.6.7 | 7.6.8 |
| FortiOS 7.4 | 7.4.0–7.4.12 | 7.4.13 |
| FortiOS 7.2 | 7.2.0–7.2.13 | 7.2.14 |
| FortiMail 8.0 | 8.0.0–8.0.1 | 8.0.2 |
| FortiMail 7.6 | 7.6.0–7.6.6 | 7.6.7 |
| FortiMail 7.4 | 7.4.0–7.4.8 | 7.4.9 |
| FortiMail 7.2 | 全部 | 移轉到已修補的版本 |
| FortiManager、FortiAnalyzer 8.0 | 8.0.0 | 8.0.1 |
| FortiManager、FortiAnalyzer 7.6 | 7.6.0–7.6.7 | 7.6.8 |
| FortiManager、FortiAnalyzer 7.4、7.2 | 全部 | 移轉到已修補的版本 |
| FortiAuthenticator 8.0 | 8.0.0–8.0.3 | 8.0.4 |
| FortiAuthenticator 6.6 | 6.6.0–6.6.10 | 6.6.11 |
FortiMail Cloud 原廠已在 10 月 5 日修補,不需要處理;FortiSASE 26.3.1 已在 26.3.2 修補,其他 FortiSASE 版本線請見 FG-IR-26-267。升級路徑用 Fortinet 的升級路徑工具,不要跨版本直接升。
同一天另有數則需要先登入的 FortiManager、FortiAnalyzer、FortiMail 漏洞(例如 FG-IR-26-190、26-204、26-211、26-223、26-228、26-229、26-232、26-235、26-244,以及 FortiOS 雙因素驗證的 26-195),原廠評分 5.9 到 8.7,版本見各公告;一併更新到上表版本通常就會涵蓋,細節以公告為準。
更新前先怎麼擋?
- 管理介面(網頁後台、SSH)不要對外網開放,要遠端管理改走 VPN(見〈VPN 與零信任怎麼選〉)。
- FortiManager 的 FGFM 連接埠只讓受管設備連。
- 設備已經對外開了管理介面的,更新後也請 IT 檢查近期的登入與設定變更紀錄。原廠公告沒有提供入侵檢查方法。
近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 11 月 11 日:首次發布
我們怎麼做?
不確定公司有哪些 Fortinet 設備、跑哪一版,可以寫信給我們,我們先免費幫你判讀、該找誰處理。需要整理防火牆與郵件閘道的更新與管理方式,見企業雲端建置與資安防護(服務全台)。
常見問題
這批 Fortinet 漏洞已經被利用了嗎?
我們讀到的原廠公告都沒有寫已遭利用,我們查詢時 CISA 已知遭利用漏洞清單也沒有收錄這批。Fortinet 設備常被攻擊者盯上,我們建議不要等到被利用才更新。
我們只有 FortiGate,要看哪一則?
FortiGate 跑的是 FortiOS,看 FG-IR-26-267:FortiOS 8.0 到 8.0.2 以上、7.6 到 7.6.8 以上、7.4 到 7.4.13 以上、7.2 到 7.2.14 以上。另有一則 FortiOS 的雙因素驗證問題(FG-IR-26-195,評分 5.9),版本見該公告。
FortiManager 的 FGFM 連接埠是什麼?不更新能先擋嗎?
FGFM 是 FortiManager 與受管設備之間的管理連線。公告說攻擊者要能連到 FGFM 連接埠才打得到;公告沒有寫替代做法,我們的建議是先確認這個連接埠沒有對外網開放,並盡快更新。
版本是 7.2 或 7.4 的 FortiManager、FortiMail,更新不上去怎麼辦?
公告對 FortiManager、FortiAnalyzer 7.4 與 7.2 的建議是移轉到已修補的版本(FortiMail 7.2 亦同),沒有給 7.2 的修補版。請依 Fortinet 的升級路徑工具規劃升級,在升級前先限制管理介面與 FGFM 只讓內部網路連。
本文引用資料來源
- Fortinet PSIRT:FG-IR-26-267、FG-IR-26-208、FG-IR-26-275、FG-IR-26-271、Fortinet 升級路徑工具
- CISA 已知遭利用漏洞清單