白話重點
- 誰要處理:自己架 AI 推論平台、用 GPUStack 管理 GPU 與模型的公司或廠商。只用雲端 AI 服務(ChatGPT、Claude 等)的公司不受影響。
- 多急:官方公告寫明已在 v2.1.1 的部署上觀察到實際攻擊,美國 CISA 11 月 9 日把它列入已遭利用漏洞清單(KEV)。
- 今天做一件事:問負責的人「我們的 GPUStack 是哪一版?有沒有放在同一台機器的反向代理後面?有沒有連到網際網路?」
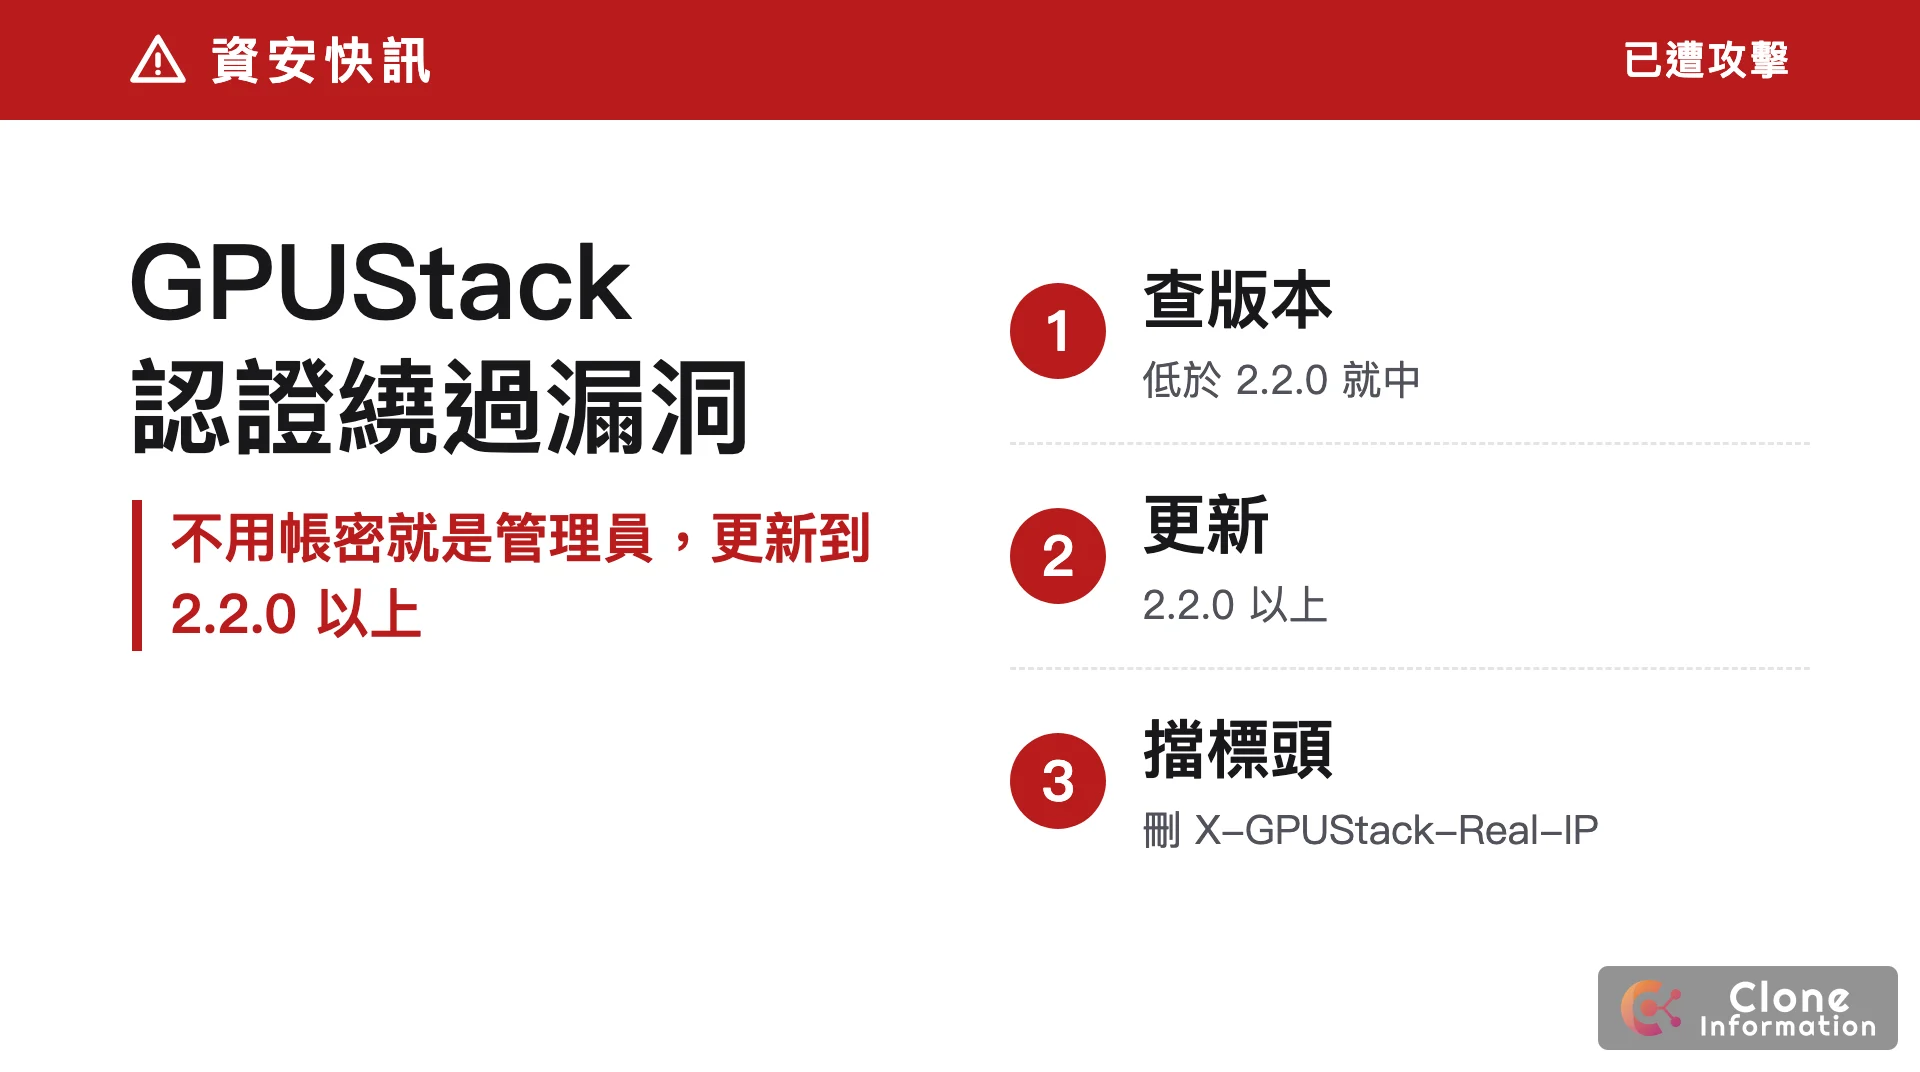
- 更新到哪一版:2.2.0 以上。修補版其實 6 月就發布了,但漏洞公告 11 月 9 日才公開。
- 給老闆的一句話:自架的 AI 平台要在本週更新到 2.2.0 以上,並檢查有沒有不明的管理員金鑰,完成日期 __。
技術摘要(給 IT 人員與廠商)
| 項目 | 內容 |
|---|---|
| 漏洞 | CVE-2026-102895(GHSA-gj9m-f8ph-pmhr),認證繞過,CVSS 3.1 評分 9.8(嚴重),CWE-287/290/346 |
| 影響版本 | gpustack 2.2.0 以前;修補版 2.2.0(2026 年 6 月 18 日發布) |
| 怎麼被攻擊 | 預設設定下,來源是本機的請求會被當成內建管理員。同機反向代理(proxy_pass http://127.0.0.1)讓每個外部請求都像本機;也可偽造 X-GPUStack-Real-IP: 127.0.0.1 標頭 |
| 攻擊後果 | 不用帳密取得完整管理員權限:改使用者與模型、建立永久管理員 API 金鑰、讀取工作節點與雲端密鑰;搭配管理功能可在工作節點執行程式 |
| 遭利用狀態 | 官方公告:已在 v2.1.1 部署上觀察到實際攻擊(攻擊者建立自訂後端並開反向 shell);CISA KEV 2026 年 11 月 9 日列入 |
GPUStack 要更新到哪一版、怎麼檢查?
更新到 2.2.0 以上(最新的穩定版是 2.3.0)。先確認三件事(GPUStack 官方公告):
- 版本:低於 2.2.0 就要更新。
- 架構:GPUStack 前面是不是同一台機器上的反向代理(nginx、Caddy 等)。是的話,舊版等於對外開放管理員。
- 曝光:管理介面與 API 有沒有直接連到網際網路。有的話,優先處理。
不能馬上更新時,官方列出的暫時做法是:
| 做法 | 怎麼做 |
|---|---|
| 要求本機也驗證 | 設定 force_auth_localhost=true |
| 擋掉偽造標頭 | 在反向代理或閘道刪掉使用者帶來的 X-GPUStack-Real-IP |
| 縮小曝光 | API 不放在不可信的網路,用 VPN 或邊緣驗證保護 |
已經被打過了怎麼辦?
官方公告寫的後果包含建立永久管理員金鑰、讀取工作節點與雲端密鑰,所以更新後還要查:
- 有沒有不認得的管理員 API 金鑰(官方公告寫明,建立的金鑰之後從任何來源都有效)
- 有沒有不認得的自訂推論後端(官方公告提到攻擊者用它開反向 shell)
- 平台裡存放的雲端與工作節點密鑰,建議更換
自架 AI 要不要做、做了誰來維護,見〈地端 AI 有必要自建嗎?中小企業花大錢前先問清楚〉;AI 工具與公司資料的邊界,見〈AI 工具會不會外洩公司資料?〉。
更新紀錄
- 2026 年 11 月 10 日:首次發布(GHSA 公告與 CISA KEV 列入皆為 11 月 9 日)
我們怎麼做?
不確定公司的 AI 平台用的是不是 GPUStack、版本是哪一版,可以寫信給我們,附上平台的架構說明(不要附密鑰),我們先免費判讀有沒有風險。自架環境的權限與監控檢查,見雲端與資安服務;AI 流程怎麼接到公司系統,見 AI 流程自動化服務(服務全台)。
常見問題
我們沒有用 GPUStack,需要處理嗎?
不用。這個漏洞只影響 GPUStack 這套自架 GPU 叢集與模型管理平台。如果公司只是使用 ChatGPT、Claude、Gemini 等雲端服務,不受影響。但如果有廠商替你自架了 AI 推論平台,請確認用的是不是 GPUStack。
已經是 2.2.0 以上了,還要做什麼?
2.2.0 以上已移除這個漏洞的路徑,但已被攻擊的主機不能只靠更新:要檢查有沒有不明的管理員 API 金鑰、不明的自訂推論後端,並更換平台裡存放的雲端與工作節點密鑰。
不能馬上更新,有沒有暫時的做法?
GPUStack 官方列了三項:把設定 force_auth_localhost 設為 true;在反向代理或閘道刪掉使用者帶來的 X-GPUStack-Real-IP 標頭;API 不要放在不可信的網路,用 VPN 或邊緣驗證擋起來。這些只是暫時緩解,仍要排定更新。
為什麼放在反向代理後面反而會中?
反向代理與 GPUStack 在同一台機器時,所有外部請求到達 GPUStack 時來源位址都是 127.0.0.1。GPUStack 舊版把本機來源當成管理員,所以外部的人不用帳密就被當成管理員。
本文引用資料來源
- GPUStack:GHSA-gj9m-f8ph-pmhr 安全公告、v2.2.0 發布說明、修補提交
- CISA:已遭利用漏洞清單(KEV)
- NVD:CVE-2026-102895