白話重點
- 誰要處理:用 LINE 的 LIFF 做會員卡、預約、保固登記、問卷等頁面的公司。LIFF 就是在 LINE 裡打開、可以用 LINE 帳號登入的網頁,多半是外包廠商做的。
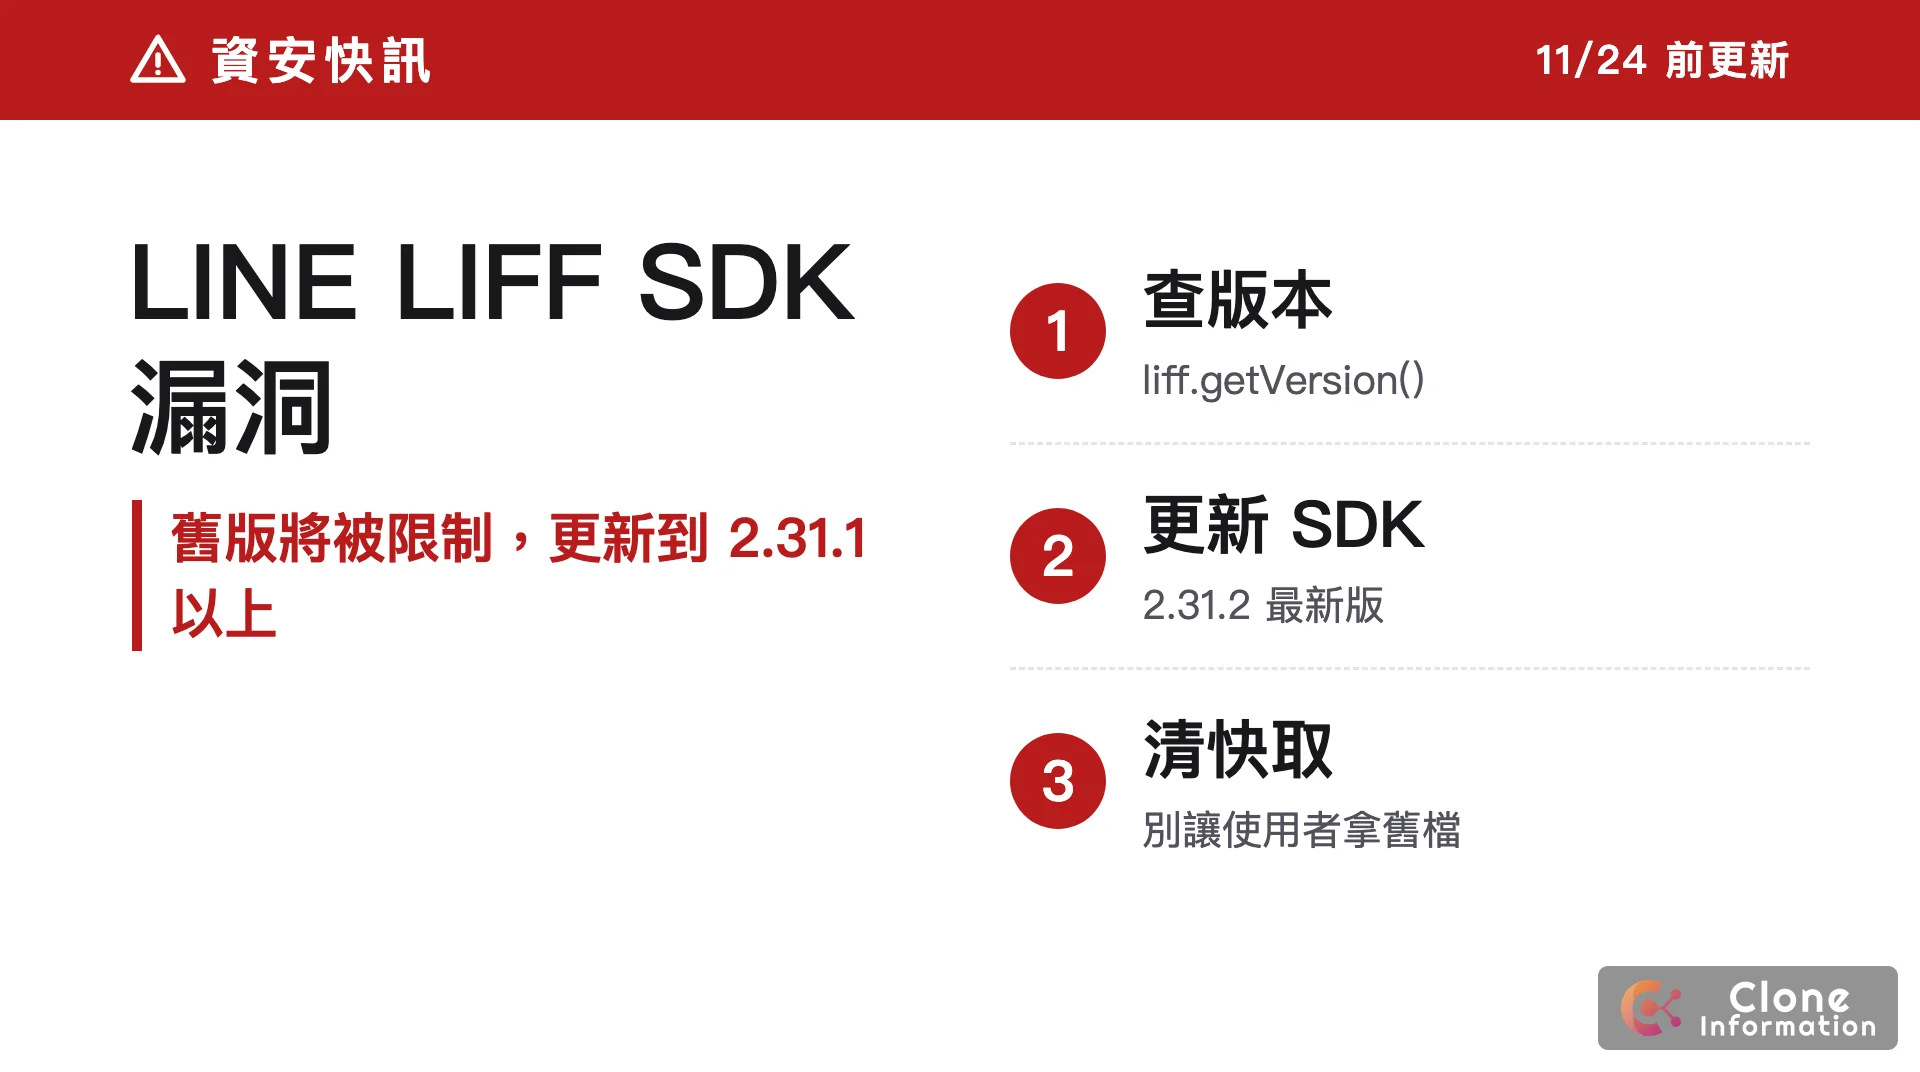
- 多急:LINE 10 月 20 日公告這個 LIFF 漏洞,約 11 月 24 日起限制舊版,日期可能提前;舊版到時候 LINE 登入可能失效。
- 今天做一件事:問廠商「我們的 LIFF 頁面用的 LIFF SDK 是哪一版?有沒有更新到 2.31.1 以上?快取清了沒?」
- 收到 LINE 寄來的「最終通知」信:代表 11 月 2 日到 8 日之間仍有人用舊版登入你的頁面,原始碼改過也要清快取。
- 給老闆的一句話:公司 LINE 上的登入頁面要在 11 月 24 日前更新 LIFF SDK,已請廠商更新並清快取,完成日期 __。
技術摘要(給 IT 人員與廠商)
| 項目 | 內容 |
|---|---|
| 漏洞 | CVE-2026-112148(GHSA-wppr-qmp4-w627),DOM 型跨站腳本,CVSS 4.0 評分 5.1(中) |
| 影響版本 | @line/liff 2.20.0~2.31.0;修補版 2.31.1,目前最新 2.31.2 |
| 怎麼被攻擊 | 從惡意網址用外部瀏覽器打開 LIFF 頁面,可能在你的網域執行任意 JavaScript,偷走存取權杖與畫面上的資料;在 LINE 內建瀏覽器直接開端點網址(不是 LIFF 網址)也算外部瀏覽器 |
| 遭利用狀態 | LINE 表示目前沒有確認到成功攻擊或資料外洩 |
| 舊版限制 | 約 2026 年 11 月 24 日(二)起,可能提前 |
LIFF SDK 要更新到哪一版、怎麼更新?
更新到 v2.31.1 以上,LINE 建議直接用最新的 v2.31.2。做法看 LIFF SDK 是怎麼載入的(LINE 官方公告):
| 載入方式 | 怎麼處理 |
|---|---|
CDN 自動路徑 liff/edge/2/sdk.js | 已自動更新到 2.31.2,原始碼不用改 |
CDN 固定版本 liff/edge/versions/<版本>/sdk.js | 把版本號改成 2.31.2 |
npm 套件 @line/liff | npm install @line/liff@2.31.2 後重新建置、部署 |
查目前版本:程式裡呼叫官方的 liff.getVersion(),或看原始碼載入的網址與 package.json。
改了原始碼,為什麼還收到 LINE 的通知?
修補 LIFF 漏洞不只是改程式。LINE 的通知信寫明,即使原始碼已更新,快取設定可能讓使用者繼續拿到舊版。所以更新後要:
- 清 CDN 或伺服器的快取,確認 LIFF 頁面拿到的是新檔
- 檢查快取標頭:JavaScript 打包檔如果沒有換檔名又設了長時間快取,使用者會一直用舊的
- 用手機實際打開一次,呼叫
liff.getVersion()確認是 2.31.1 以上
LIFF 適不適合你的需求、和原生 App 怎麼選,見〈App 開發前先評估:原生 App、PWA 還是 LINE LIFF?〉;LINE 串接動工前要先講好的事,見〈LINE 官方帳號串接費用怎麼算?〉。
更新紀錄
- 2026 年 11 月 9 日:首次發布(LINE 當天寄出 11 月 24 日限制前的最終通知)
我們怎麼做?
不確定公司的 LIFF 頁面是哪一版、原本的廠商找不到人,可以寫信給我們,附上 LIFF 頁面的網址,我們先免費判讀要改哪裡、該找誰處理。LINE 登入、會員與表單串接的服務內容,見 LINE 串接服務(服務全台)。
常見問題
我們的 LIFF 是用 edge/2 的網址載入,也要處理嗎?
LINE 說明載入 static.line-scdn.net/liff/edge/2/sdk.js 的會自動更新,原始碼不用改。但 LINE 也提醒快取設定可能讓使用者繼續拿到舊檔,收到 LINE 通知信的,代表最近仍有人用舊版登入,要請廠商清快取並確認使用者端的版本。
LINE 說沒有發現被攻擊,還要急著更新嗎?
要。LINE 寫明目前沒有確認到成功的攻擊或資料外洩,但漏洞細節已經公開,之後可能被利用;而且約 11 月 24 日起舊版在外部瀏覽器會被限制,LINE 登入可能失效,等於不更新就會有功能壞掉。
11 月 24 日之後沒更新會怎樣?
LINE 公告舊版 LIFF SDK 在外部瀏覽器打開時,LINE 登入和其他 LIFF 功能可能無法使用,整個頁面也可能無法正常運作;日期可能提前且不另行通知。在 LINE 裡用 LIFF 網址打開的情況,公告沒有寫會被限制。
怎麼知道公司的 LIFF 頁面是哪一版?
請廠商在程式裡呼叫官方的 liff.getVersion(),它會回傳目前的 SDK 版本;也可以看網頁原始碼裡載入的 LIFF 網址或 package.json 的 @line/liff 版本。版本落在 2.20.0 到 2.31.0 之間就要更新。
本文引用資料來源
- LINE Developers:LIFF SDK 漏洞概要與舊版限制公告、LIFF v2.31.1 發布說明、LIFF API 參考:liff.getVersion()
- GitHub:GHSA-wppr-qmp4-w627
- CVE:CVE-2026-112148