白話重點
- 誰要處理:辦公室的網路交換器是 Zyxel(合勤)GS1900 系列的公司。這是很多中小企業機櫃裡那台有管理網頁的交換器,不確定就看機身型號或問裝設備的廠商。
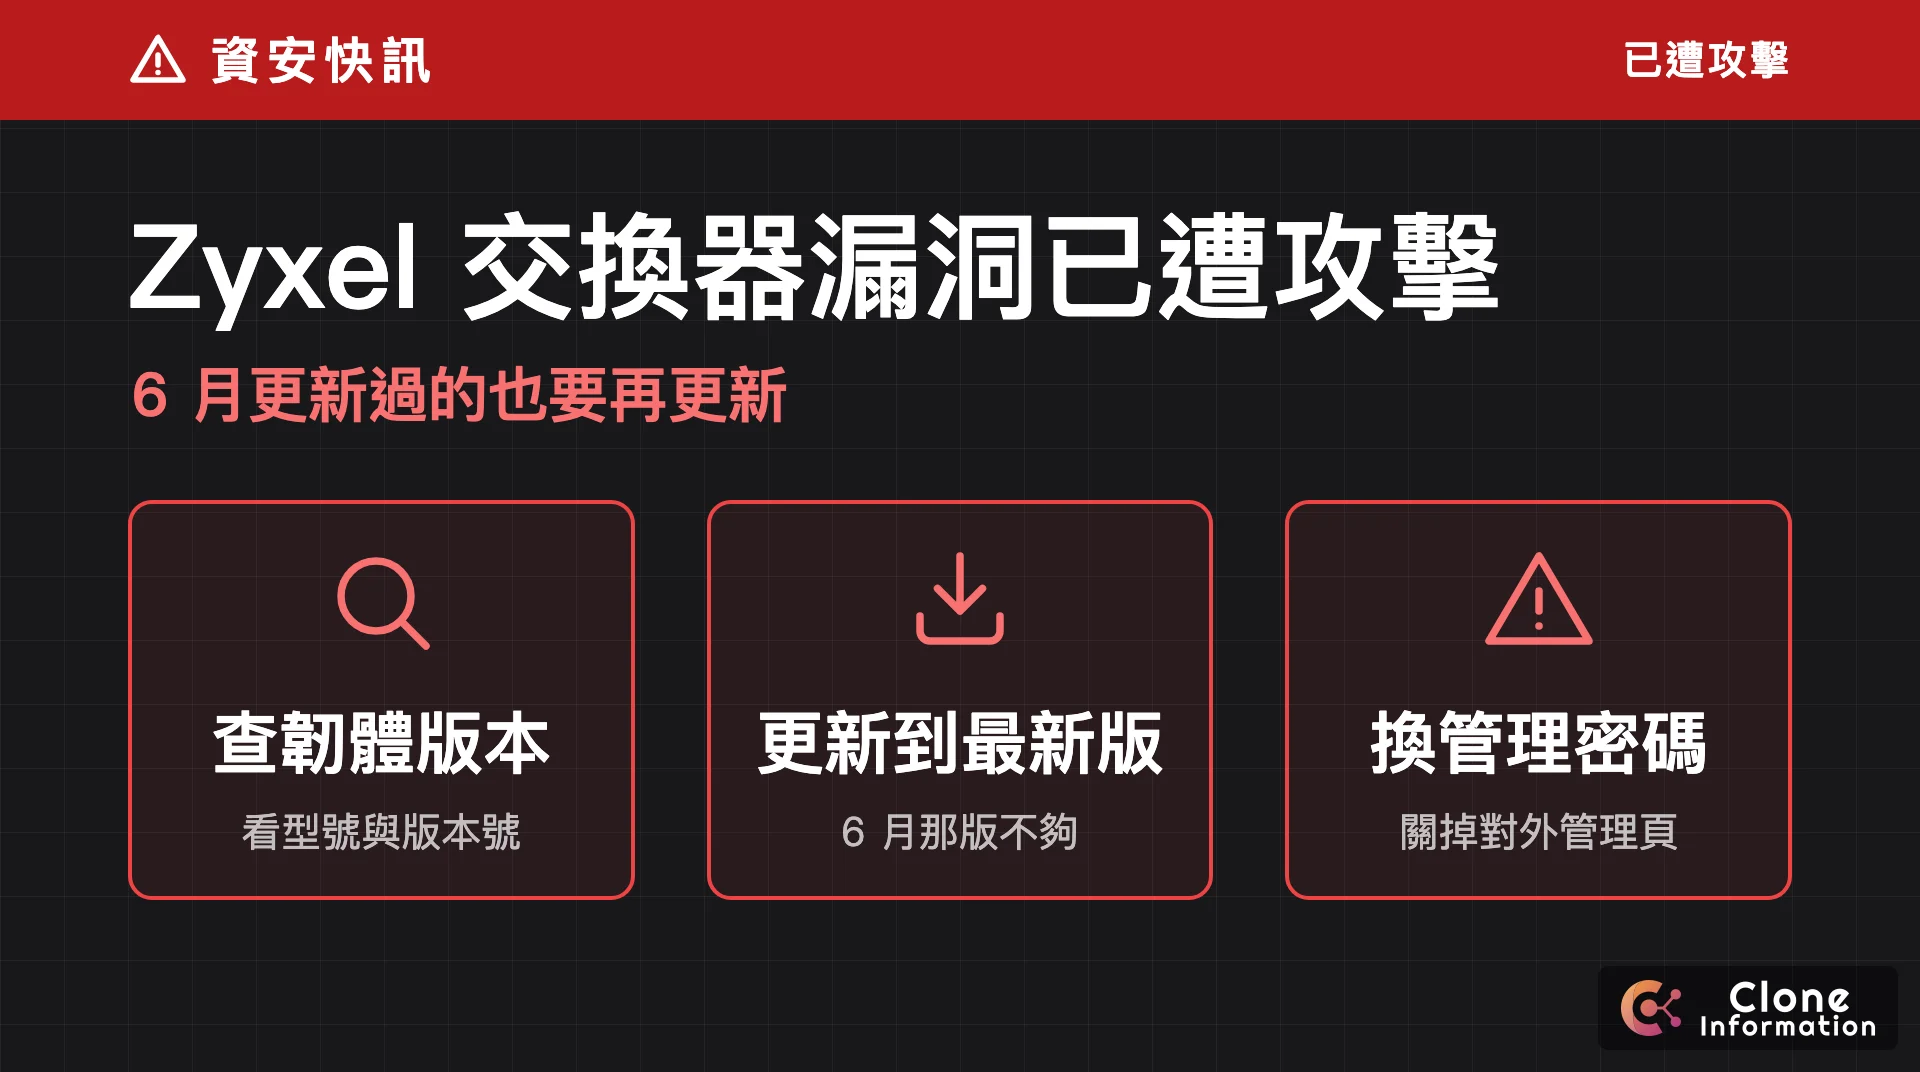
- 多急:攻擊者不必登入,就能用最高權限(root)在交換器上執行指令。資安公司 GreyNoise 記錄到 2026 年 8 月中有 996 台、遍及 48 國被竊走設定和加密過的 root 密碼。
- 最容易誤會的地方:6 月那版修補擋不住這支攻擊程式。9 月 CISA 要求升級後已經更新的,還要再更新一次。
- 今天做一件事:問負責網路的廠商或 IT「我們的 Zyxel GS1900 是哪一版韌體?有沒有更新到 11 月 3 日公告的版本?管理網頁有沒有開到網際網路?」
- 給老闆的一句話:辦公室交換器 Zyxel GS1900 有已遭攻擊的漏洞,6 月的修補無效,已請廠商更新到最新韌體並更換管理密碼,完成日期 __。
技術摘要(給 IT 人員)
| 項目 | 內容 |
|---|---|
| 編號 | CVE-2026-107441(Zyxel 公告,2026 年 11 月 3 日) |
| CVSSv3 | 8.8(AV:A,區域網路內、不必登入、不需使用者操作) |
| 位置 | 韌體 CGI 程式 dispatcher.cgi 的參數解析,越界寫入後可執行作業系統指令 |
| 遭利用 | Binarly 在攻擊者的伺服器上找到攻擊程式;GreyNoise 記錄 8 月中起全球 996 台遭竊取資料 |
| 前一個編號 | CVE-2026-7273(6 月 16 日公告,CISA 9 月 21 日列入已遭利用清單)。Binarly 實測它的修補版擋不住同一支攻擊程式 |
Zyxel GS1900 要更新到哪一版?
下表整理自 Zyxel 11 月 3 日的原廠公告,左欄型號的韌體要更新到右欄版本以上。括號內最後一碼是 .2 的就是 6 月那版,還不夠:
| 型號 | 受影響版本 | 要更新到 |
|---|---|---|
| GS1900-8 | 2.90(AAHH.2)C0 以前 | 2.90(AAHH.3)C0 |
| GS1900-8HP | 2.90(AAHI.2)C0 以前 | 2.90(AAHI.3)C0 |
| GS1900-10HP | 2.90(AAZI.2)C0 以前 | 2.90(AAZI.3)C0 |
| GS1900-16 | 2.90(AAHJ.2)C0 以前 | 2.90(AAHJ.3)C0 |
| GS1900-24 | 2.90(AAHL.2)C0 以前 | 2.90(AAHL.3)C0 |
| GS1900-24E | 2.90(AAHK.2)C0 以前 | 2.90(AAHK.3)C0 |
| GS1900-24EP | 2.90(ABTO.2)C0 以前 | 2.90(ABTO.3)C0 |
| GS1900-24HPv2 | 2.90(ABTP.2)C0 以前 | 2.90(ABTP.3)C0 |
| GS1900-48 | 2.90(AAHN.2)C0 以前 | 2.90(AAHN.3)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.2)C0 以前 | 2.90(ABTQ.3)C0 |
原廠說表上沒有、仍在販售的型號不受影響。表上沒有、而且已經停止支援的舊型號,原廠不會再出修補,我們建議換機。
為什麼 6 月更新過的 Zyxel GS1900 還是會被打?
Binarly 分析攻擊者伺服器上的攻擊程式,發現它裡面就寫好了 6 月修補版(例如 GS1900-24 的 2.90(AAHL.2)C0)的記憶體位址:攻擊者早就知道這一版還能打。原因是 6 月的修補補的是同一段程式的另一個地方,攻擊程式利用的缺陷沒有被修到(Binarly 分析)。
Binarly 回報後,Zyxel 在 10 月 22 日推出新韌體,11 月 3 日以新編號 CVE-2026-107441 公告。所以 9 月看到 CISA 警告就更新的公司,當時做的事是對的,但不夠,要再更新一次。
更新之外還要做什麼?
- 關掉對外的管理網頁:交換器的管理網頁不應該開到網際網路。GreyNoise 記錄的攻擊遍及全球,管理網頁連得到的設備最容易被找到
- 更換管理密碼:攻擊會帶走設定和加密過的 root 密碼,GreyNoise 的紀錄寫得很清楚。我們建議更新後換掉管理密碼,其他設備用同一組密碼的也一起換
- 限制誰能連管理網頁:只讓管理用的電腦或網段連得到,一般員工電腦和訪客 Wi‑Fi 連不到。這個漏洞在區域網路內就能利用,內網一台電腦中毒就可能波及交換器
其他近半年已遭攻擊的漏洞,按日期整理在資安事件時間軸;公司網路沒人在管的,可以先照〈中小企業資安檢查清單〉盤點一次。
更新紀錄
- 2026 年 11 月 5 日:首次發布
我們怎麼做?
交換器是廠商裝的、不知道型號或版本,可以寫信給我們,我們先免費幫你判讀要不要更新、該找誰處理。需要盤點公司網路設備、管理介面與修補排序,見企業雲端建置與資安防護(服務全台)。
常見問題
6 月已經更新過 Zyxel GS1900,還要再更新嗎?
要。6 月的韌體(版本號結尾 .2)修的是 CVE-2026-7273,Binarly 實測同一支攻擊程式在這一版照樣能用。要再更新到 11 月 3 日公告的版本,也就是版本號括號內最後一碼是 .3 的韌體。
交換器只在公司內部、沒有開到網際網路,也要處理嗎?
要。原廠說這個漏洞是區域網路內、不必登入就能利用:公司裡任何一台被入侵的電腦,或連上公司 Wi‑Fi 的人,都能對交換器下手。管理網頁有開到網際網路的,風險更高,要先關掉對外存取。
怎麼知道交換器是不是 GS1900?
看機身正面或底部標籤的型號,GS1900 開頭就是,例如 GS1900-24、GS1900-8HP。原廠公告列了 10 個型號,不在列表裡的型號原廠說不受影響。不確定的話,請裝設備的廠商查。
更新完為什麼還要換密碼?
GreyNoise 記錄的攻擊會把交換器設定和加密過的 root 密碼一起帶走。更新只能擋住以後的攻擊,已經被拿走的密碼還是有被破解的風險,所以我們建議更新後換掉管理密碼;其他設備用同一組密碼的也一起換。