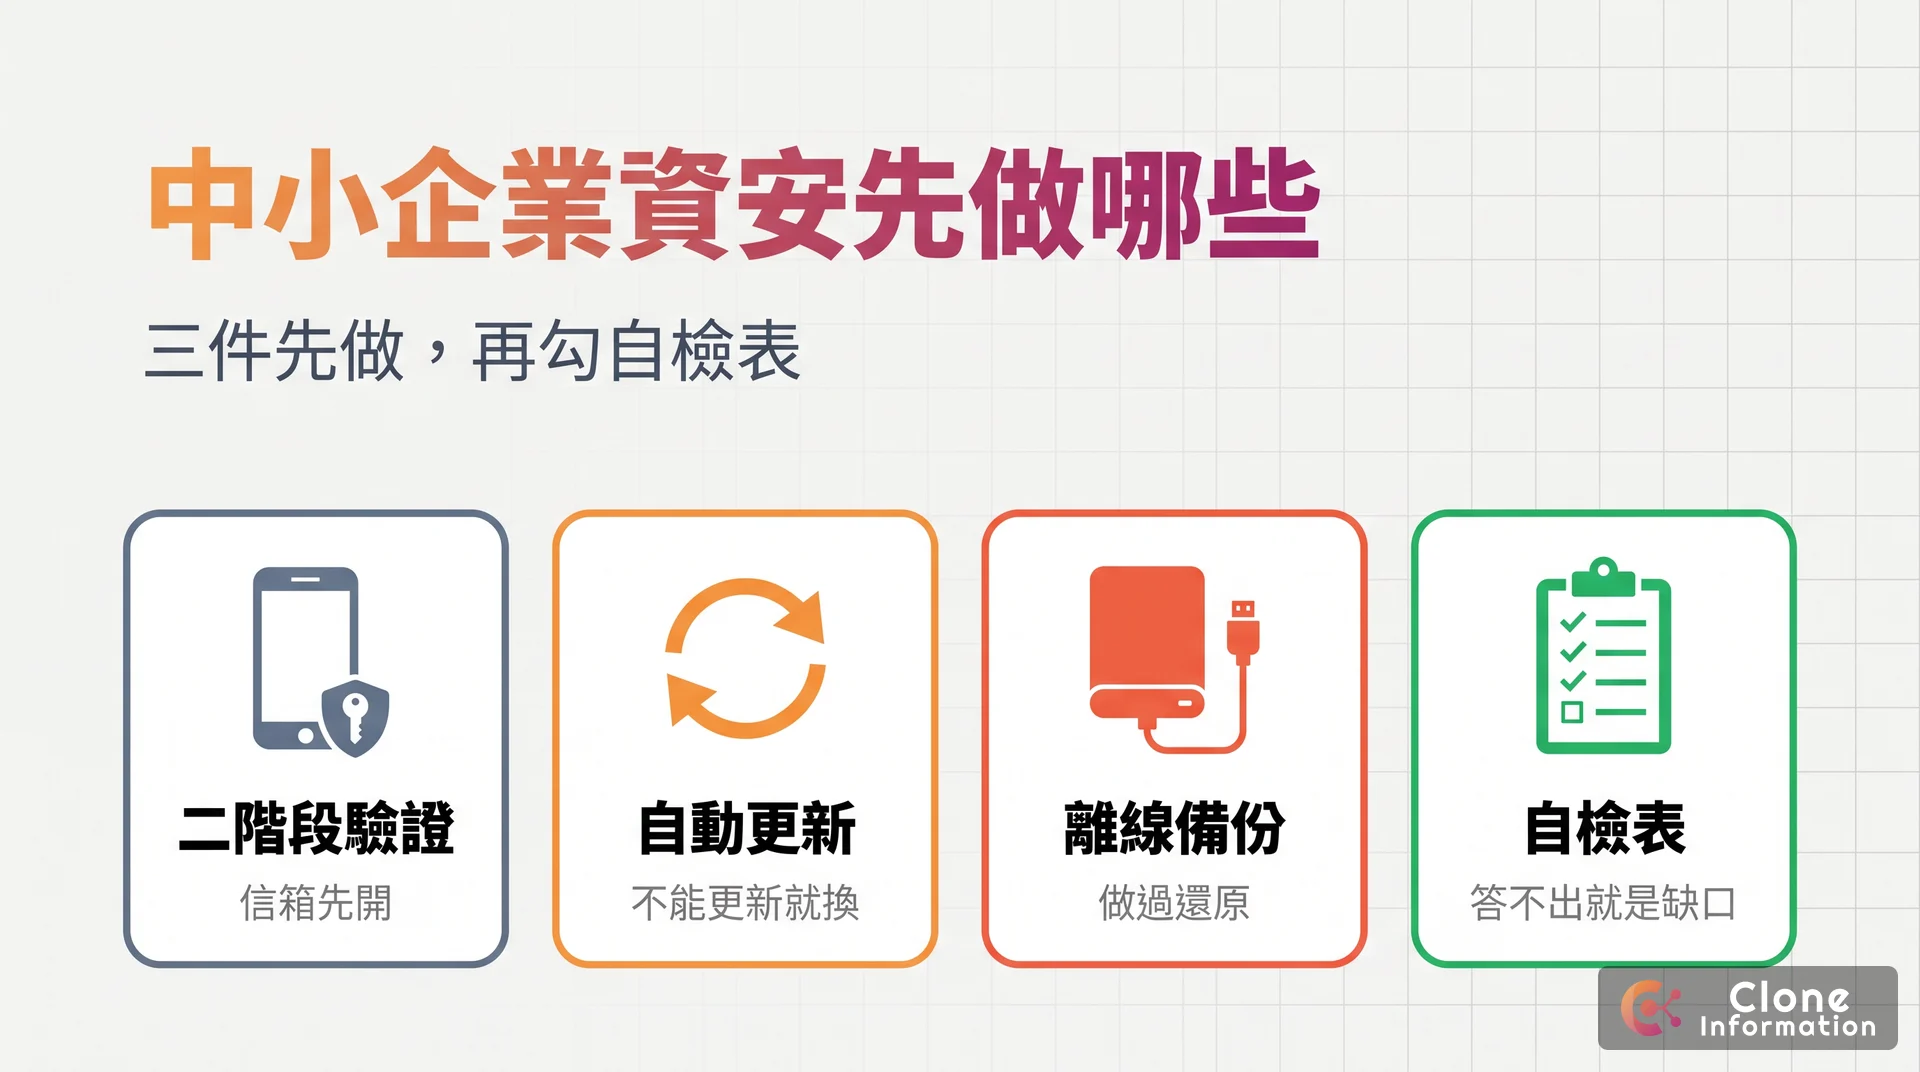
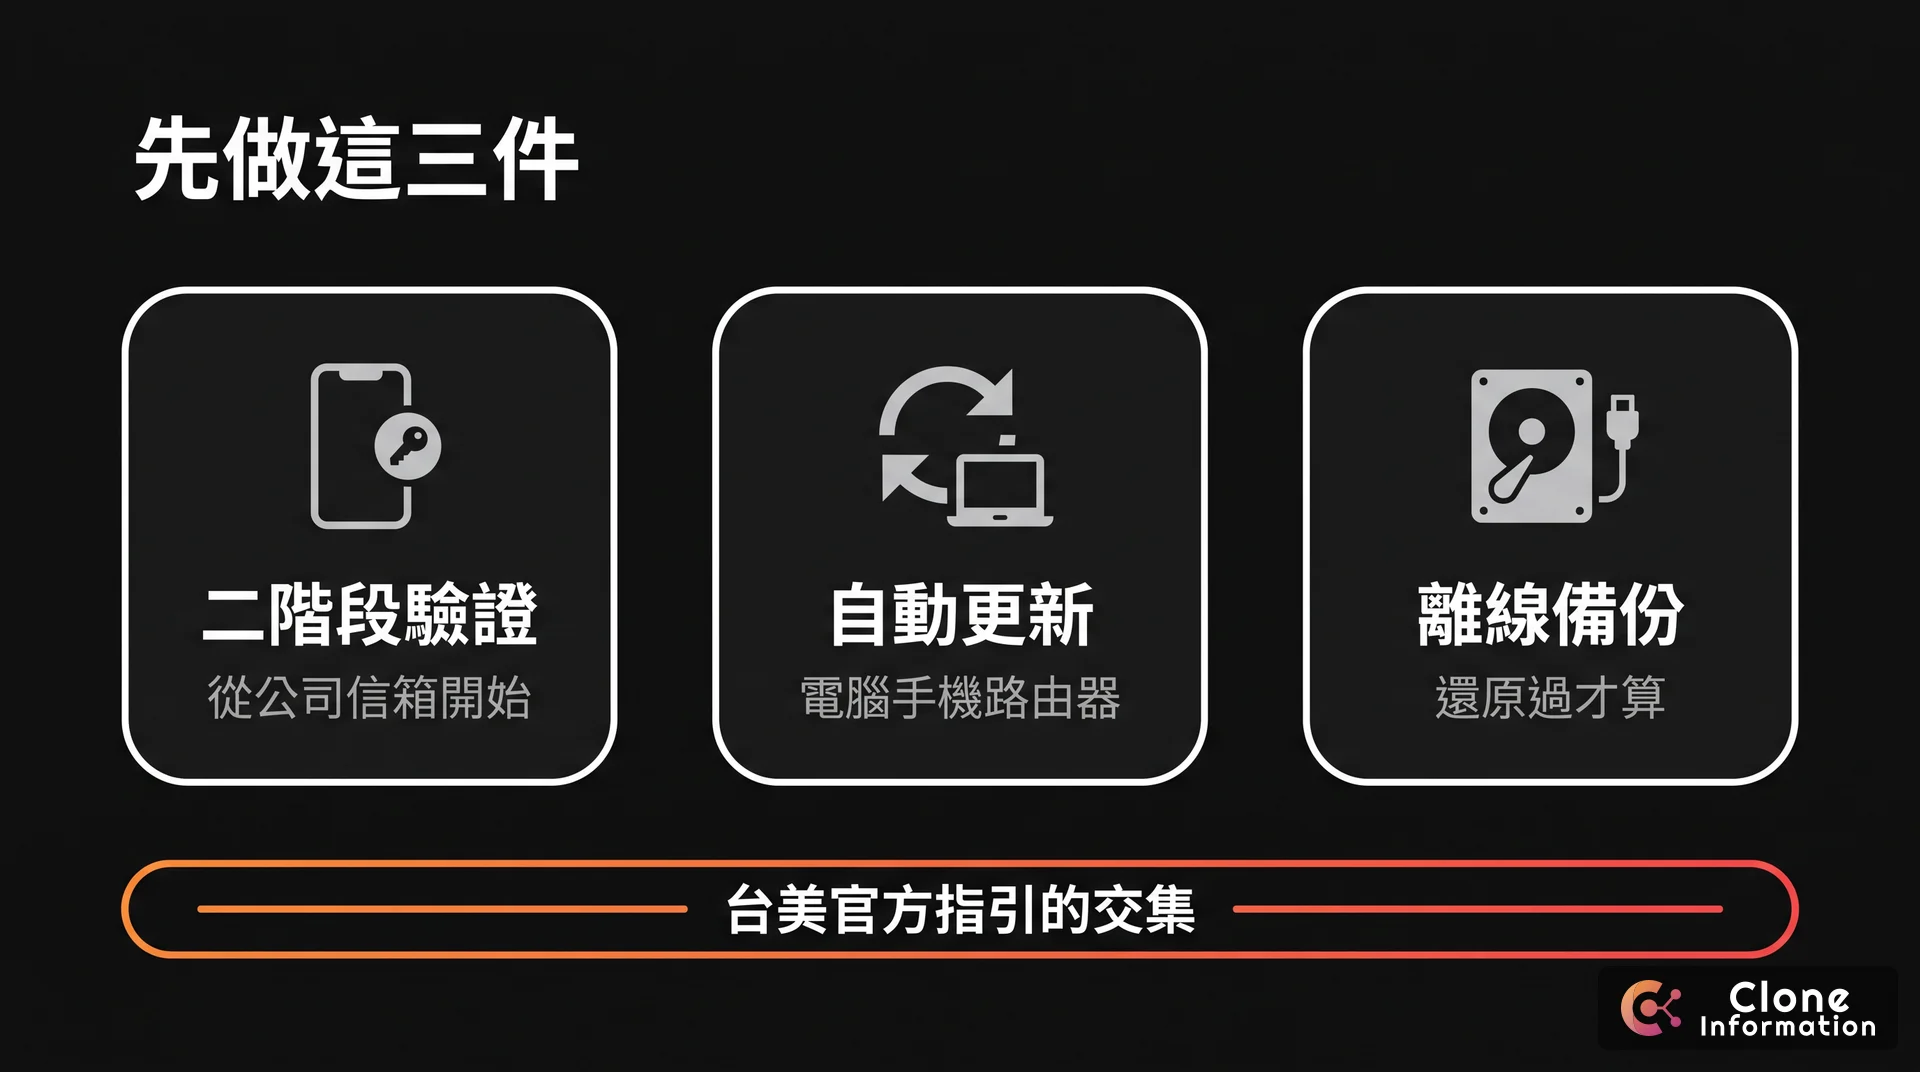
中小企業資安先做三件事:重要帳號開二階段驗證、作業系統與軟體開自動更新、自動備份且至少一份離線並做過還原測試。這三件是台灣資安署、美國網路安全暨基礎設施安全局(CISA)與美國國家標準與技術研究院(NIST)給小企業指引的共同交集。接著是一人一帳號、改掉預設密碼、教員工認釣魚,再寫一張應變卡。數位發展部資通安全署 2026 年 3 月發布的《中小企業基本資安防護指引》附了 16 項自檢表,可以照著勾。
中小企業資安,官方建議先做哪三件?
| 二階段驗證 | 自動更新 | 備份 | |
|---|---|---|---|
| 資安署中小企業指引 | 帳號管理重點,雲端辦公室「強制啟用」 | 開自動更新,無法更新應考慮替換 | 3-2-1,至少 1 份離線 |
| CISA〈Cyber Essentials〉 | 列在「Things to Do First」,先從管理員與遠端連線開始 | 列在「Things to Do First」 | 列在「Things to Do First」 |
| NIST 小企業快速入門 | 列為優先 | 列為優先 | 列為優先,並測試備份 |
| 英國 Cyber Essentials 認證 | 雲端服務一律要 | 高風險漏洞 14 天內修補 | 不在技術要求內,但強烈建議 |
二階段驗證:CISA〈Cyber Guidance for Small Businesses〉寫,最重要的一步是讓所有人登入關鍵系統「especially email」都用多因子驗證。我們建議的順序是公司信箱、管理員帳號、遠端連線,再到銀行與會計;公司信箱排第一,因為其他帳號忘記密碼時,重設連結多半寄到這裡。簡訊也比沒有好,驗證 App 更好。密碼則照 NIST 2025 年版:只靠密碼登入的帳號至少 15 字元;不要定期強制更換,但有外洩跡象就要換。
自動更新:電腦、手機、路由器都開自動更新。廠商不再提供更新的設備,資安署的建議是「考慮替換」;資安署也建議收到漏洞警報、確認公司有用,就在 48 小時內修補或緩解。
備份:Verizon 2025 年資料外洩調查報告指出,員工未滿 1,000 人的企業,有 88% 的資料外洩與勒索軟體有關,而這類企業較少有最新、可用的備份。CISA 也提醒,許多勒索軟體會設法找出連得到的備份一起加密或刪除,所以至少要有一份平常不連線的。CISA 給小企業的指引寫得更直接:要定期測試還原。沒還原過的備份,不能算有備份。
接下來做哪四件?
- 一人一帳號,權限只給工作需要的:資安署指引寫「員工離職當天即註銷所有系統帳號與權限」,CISA 也建議拿掉一般員工電腦的管理員權限。離職時怎麼收,見〈員工離職,公司帳號怎麼收回〉
- 改掉預設密碼,列一份設備清單:攝影機、NAS、路由器裝好就改密碼;清單用 Excel 即可,寫型號、系統、誰負責。Wi-Fi 的設定見〈Wi-Fi 安全性設定〉
- 教員工認釣魚:資安署建議凡涉及權限變更、金流或檔案下載,「一律先用電話向對方確認」,例如主旨寫「請更換匯款帳號」的信
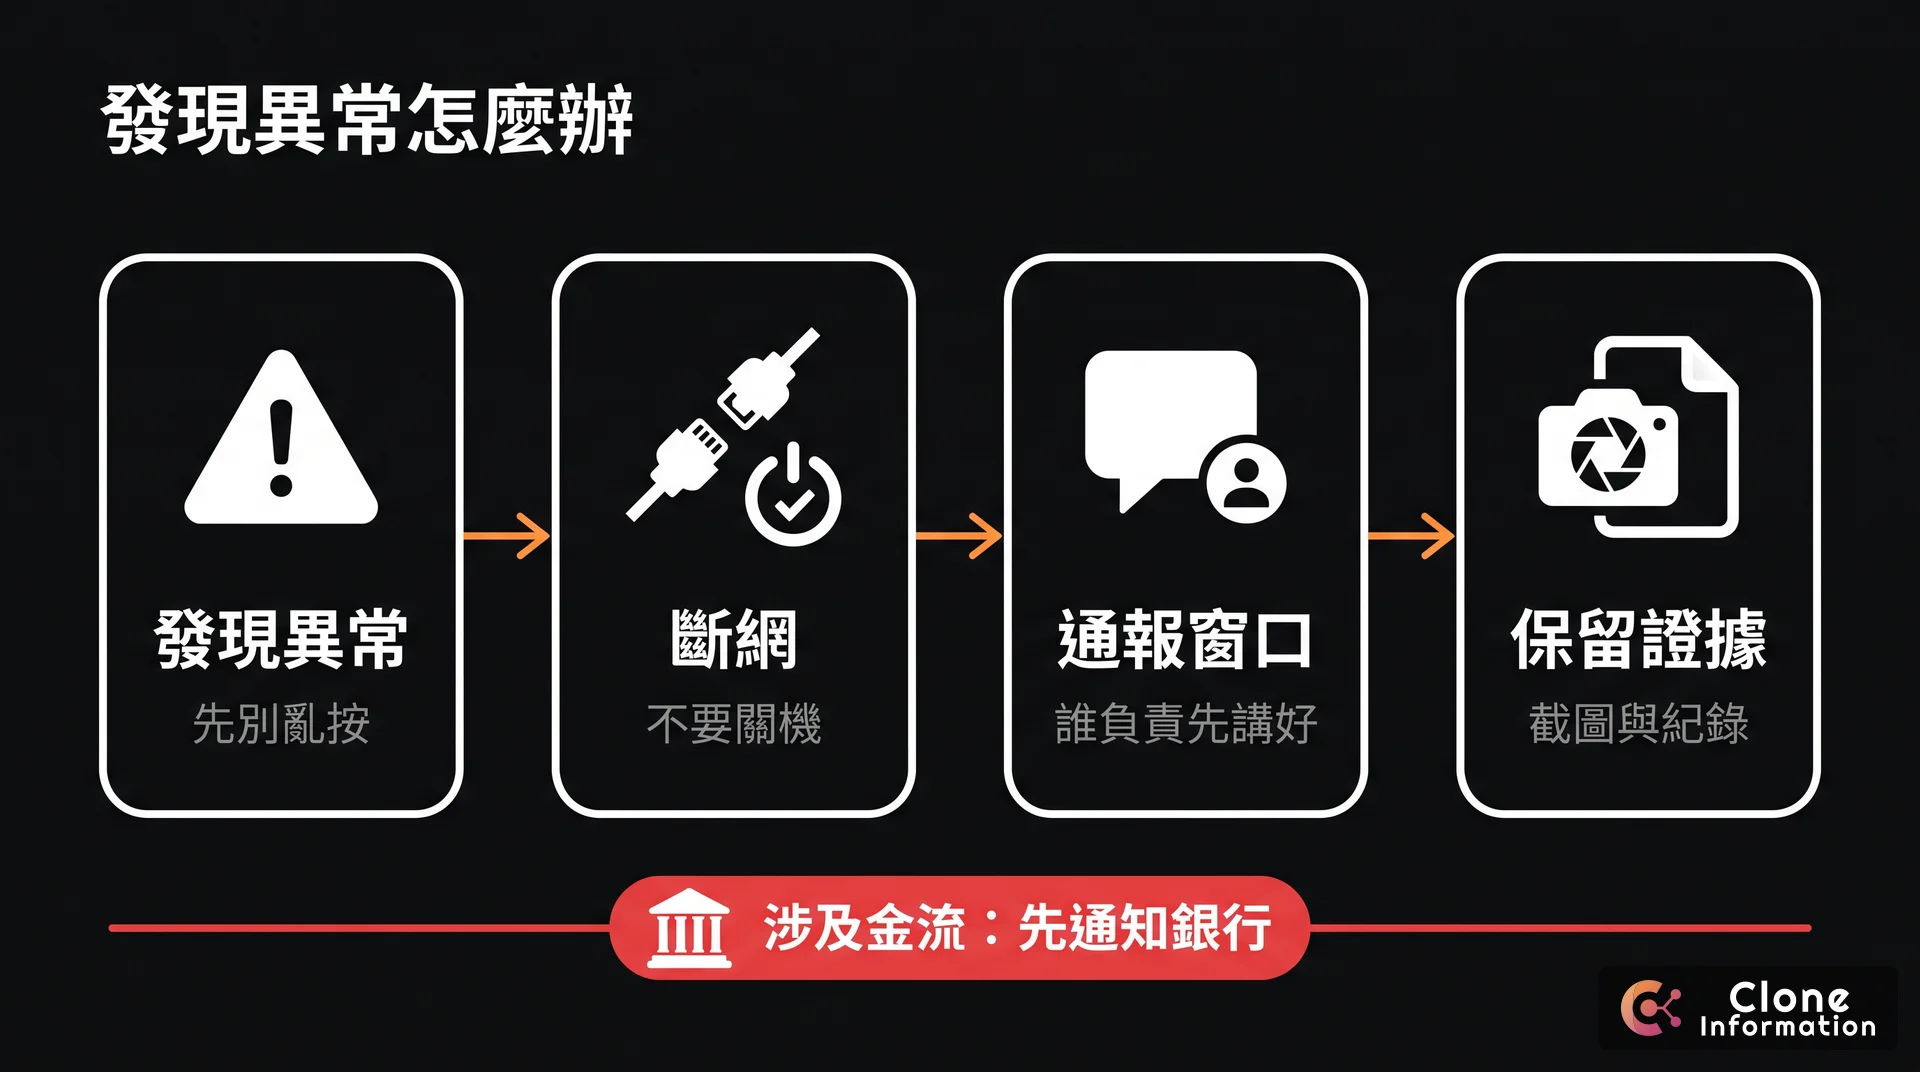
- 寫一張應變卡:發現異常→斷網→通報窗口→保留證據。資安署 2026 年 7 月的應變指引特別寫「應斷網、不要關機」,強制關機會讓記憶體裡的跡證消失;已有金錢損失就第一時間通知銀行攔阻匯款,同步撥 165
資安法管不管一般中小企業?
不直接管。資通安全管理法適用的是公務機關與「特定非公務機關」,後者指關鍵基礎設施提供者、公營事業、特定財團法人或受政府控制之事業、團體或機構。但承接這些機關的委外案時,第 10 條除了要求委託方選任適當的受託者,也直接要求受託者的程序與環境「應具備完善之資通安全管理措施或通過公正第三方驗證」。保有客戶或員工的個人資料,則一律適用個資法。被客戶要求填資安問卷時,下面的自檢表就是答題的底稿。
資安署的 16 項自檢表怎麼用?
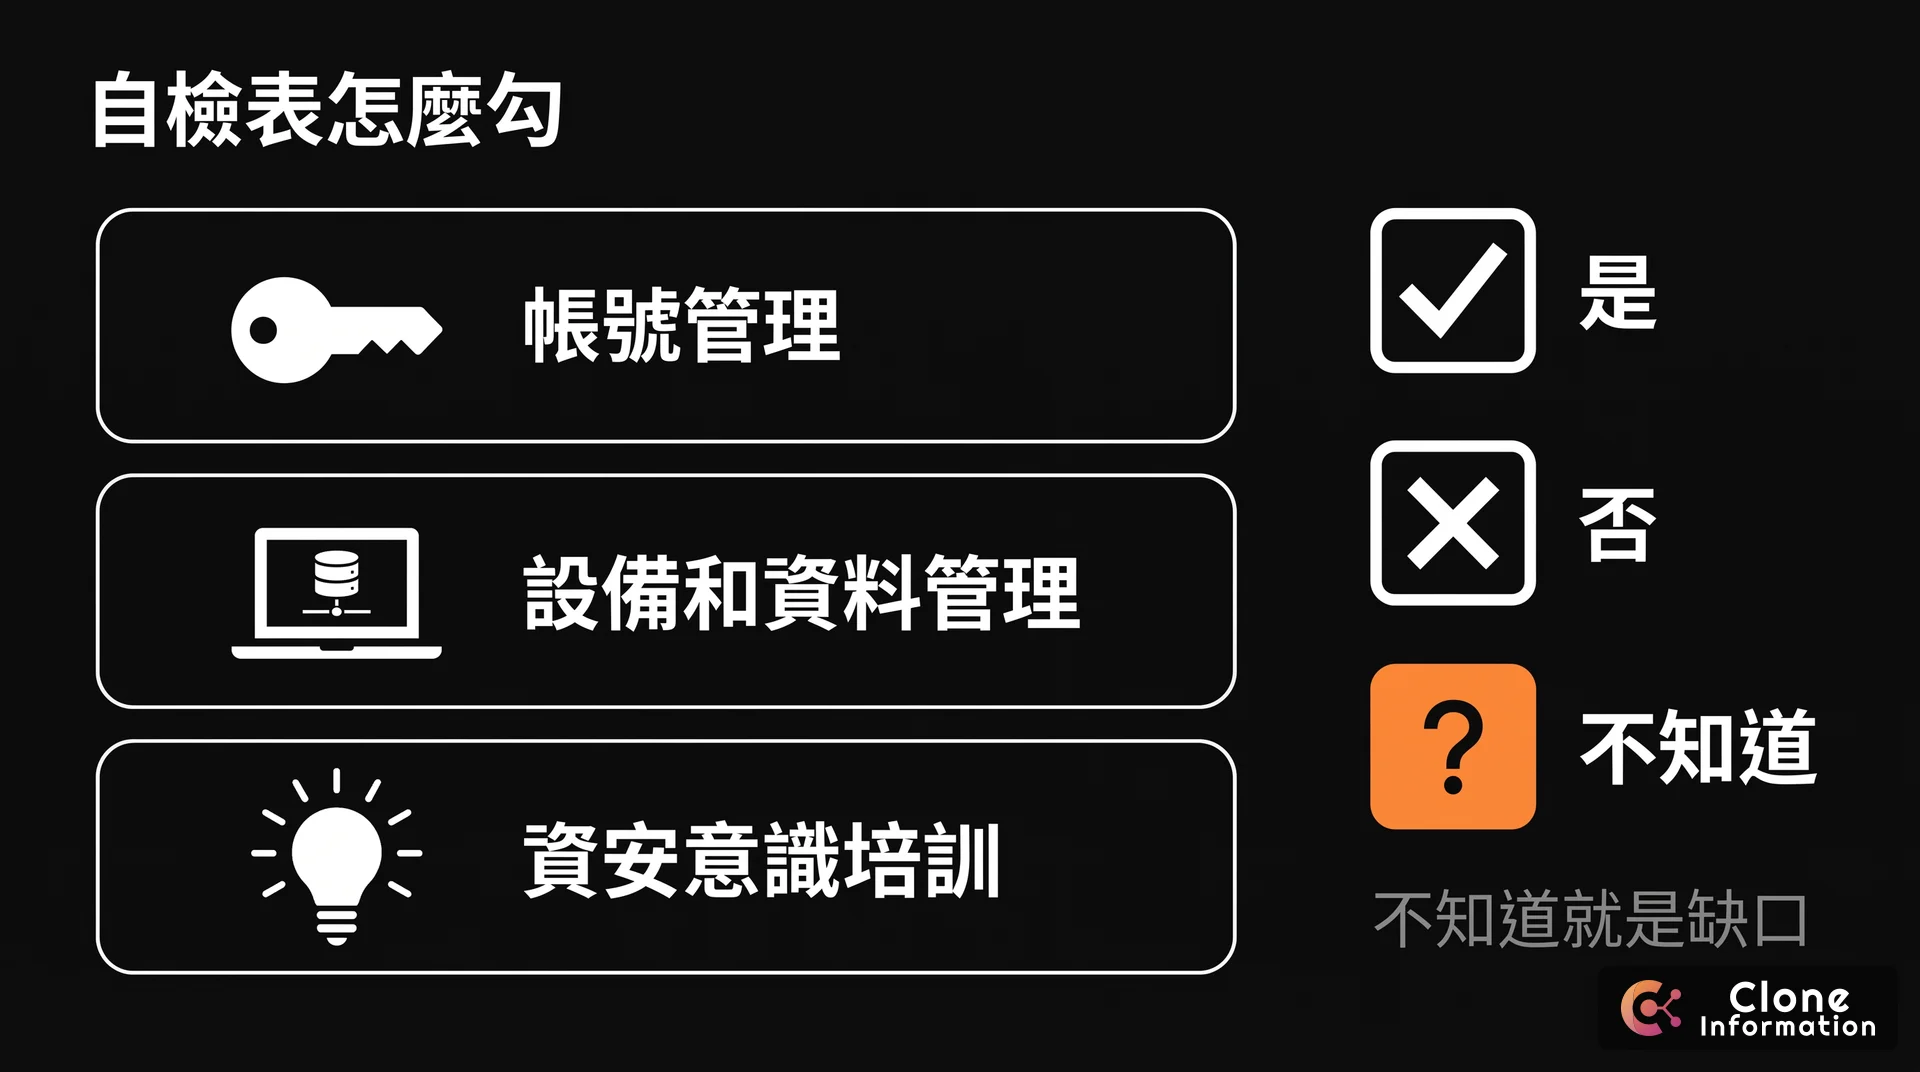
自檢表分三大項,每題勾「是」或「否」:
| 大項 | 題數 | 例如 |
|---|---|---|
| 帳號管理 | 4 | 密碼至少 15 碼、禁止共用帳號 |
| 設備和資料管理 | 7 | 自動更新、3-2-1 備份並演練、設備資產清冊 |
| 資安意識培訓 | 5 | 教育訓練、應變計畫、加入 TWCERT/CC |
建議多一個欄位「不知道」:答不出來的題目,通常就是真正的缺口,例如備份最後一次還原是什麼時候、哪些帳號還沒開二階段驗證。這類題目多半要有人進管理後台查設定、或實際做一次還原,不是把指引再讀一遍。另外第一大項第 2 題寫「使用密碼管理工具或……二階段驗證」,容易讀成二選一;密碼管理工具不能取代二階段驗證,兩個都要做。
勾完一輪,半年後再勾一次,看「否」和「不知道」有沒有變少。有問題想先問,經濟部中小及新創企業署「馬上辦服務中心」與資安署合作提供 0800-280-280 免付費資安諮詢;TWCERT/CC 的會員可以收到漏洞與資安情資。
我們怎麼做?
我們的做法分兩步。
第一步是不收費的初步判讀:寫信告訴我們大約幾個人、用哪些雲端服務、有沒有遠端連線,再附上自檢表答「否」和「不知道」的題號——寫類型就好,不必給帳號、IP 或密碼。我們回你哪幾題要先處理、哪幾題自己就能改。
第二步是顧問諮詢,單獨報價:實際核對帳號、遠端連線、網站與網域相關的設定,排出修正順序,寫成你的人員照著做的步驟,文件歸你所有,拿去給其他廠商比價也可以。教育訓練與電腦端的防毒設定,可以搭配上面的諮詢專線與資安署的中小企業資源。要導入 Zero Trust、調整雲端帳號或網站防護,確認後才報導入價,做法見企業雲端建置與資安防護與〈換零信任之前先搞懂這幾件事〉。
常見問題
中小企業資安要先做什麼?
先做三件:重要帳號開二階段驗證、作業系統與軟體開自動更新、自動備份且至少一份離線並做過還原測試。台灣資安署、美國 CISA 與 NIST 給小企業的指引,都把這三件列為優先的基本動作。
二階段驗證用簡訊可以嗎?
可以,比沒有好。CISA 寫明任何形式的多因子驗證都比沒有好;微軟 2023 年的研究也發現驗證 App 比簡訊更有效。先讓每個人都開,再逐步換成驗證 App。
3-2-1 備份是什麼?
資安署的寫法是:3 份備份資料、2 種不同儲存媒體、1 份異地存放,且至少 1 份離線存放。離線那份是關鍵,因為 CISA 提醒,許多勒索軟體會設法找出連得到的備份一起加密或刪除。
中了勒索軟體要馬上關機嗎?
資安署 2026 年的應變指引寫:應斷網、不要關機,強制關機會使記憶體中的數位跡證流失。先拔網路線或關 Wi-Fi,再通報窗口;已有金錢損失就第一時間通知銀行攔阻匯款,同步撥 165。
中小企業要遵守資安法嗎?
一般民營中小企業不在資通安全管理法的直接適用範圍,它管的是公務機關與特定非公務機關。但承接這類機關的委外案時,法條直接要求受託者具備資安管理措施或通過公正第三方驗證,也會寫進契約;保有個資則一律適用個資法。
本文引用資料來源
- 數位發展部資通安全署:中小企業基本資安防護指引(115 年 3 月)、發布新聞稿(2026-04-16)、中小企業資安三大策略新聞稿(2026-03-31)
- 數位發展部資通安全署:資安事件應變處理行動指引(115 年 7 月)
- CISA:Cyber Essentials、Cyber Guidance for Small Businesses、#StopRansomware Guide
- NIST SP 1300:CSF 2.0 Small Business Quick-Start Guide、NIST SP 800-63B-4
- 英國 NCSC:Cyber Essentials Requirements for IT Infrastructure v3.3
- Verizon:2025 Data Breach Investigations Report
- Microsoft Research:How effective is multifactor authentication at deterring cyberattacks?(2023)
- 全國法規資料庫:資通安全管理法