白話重點
- 誰要處理:公司用 Ivanti Connect Secure 當遠端連線 VPN 的都要。這是員工在外面連回公司內網用的設備,多半是 IT 或網路廠商裝的。
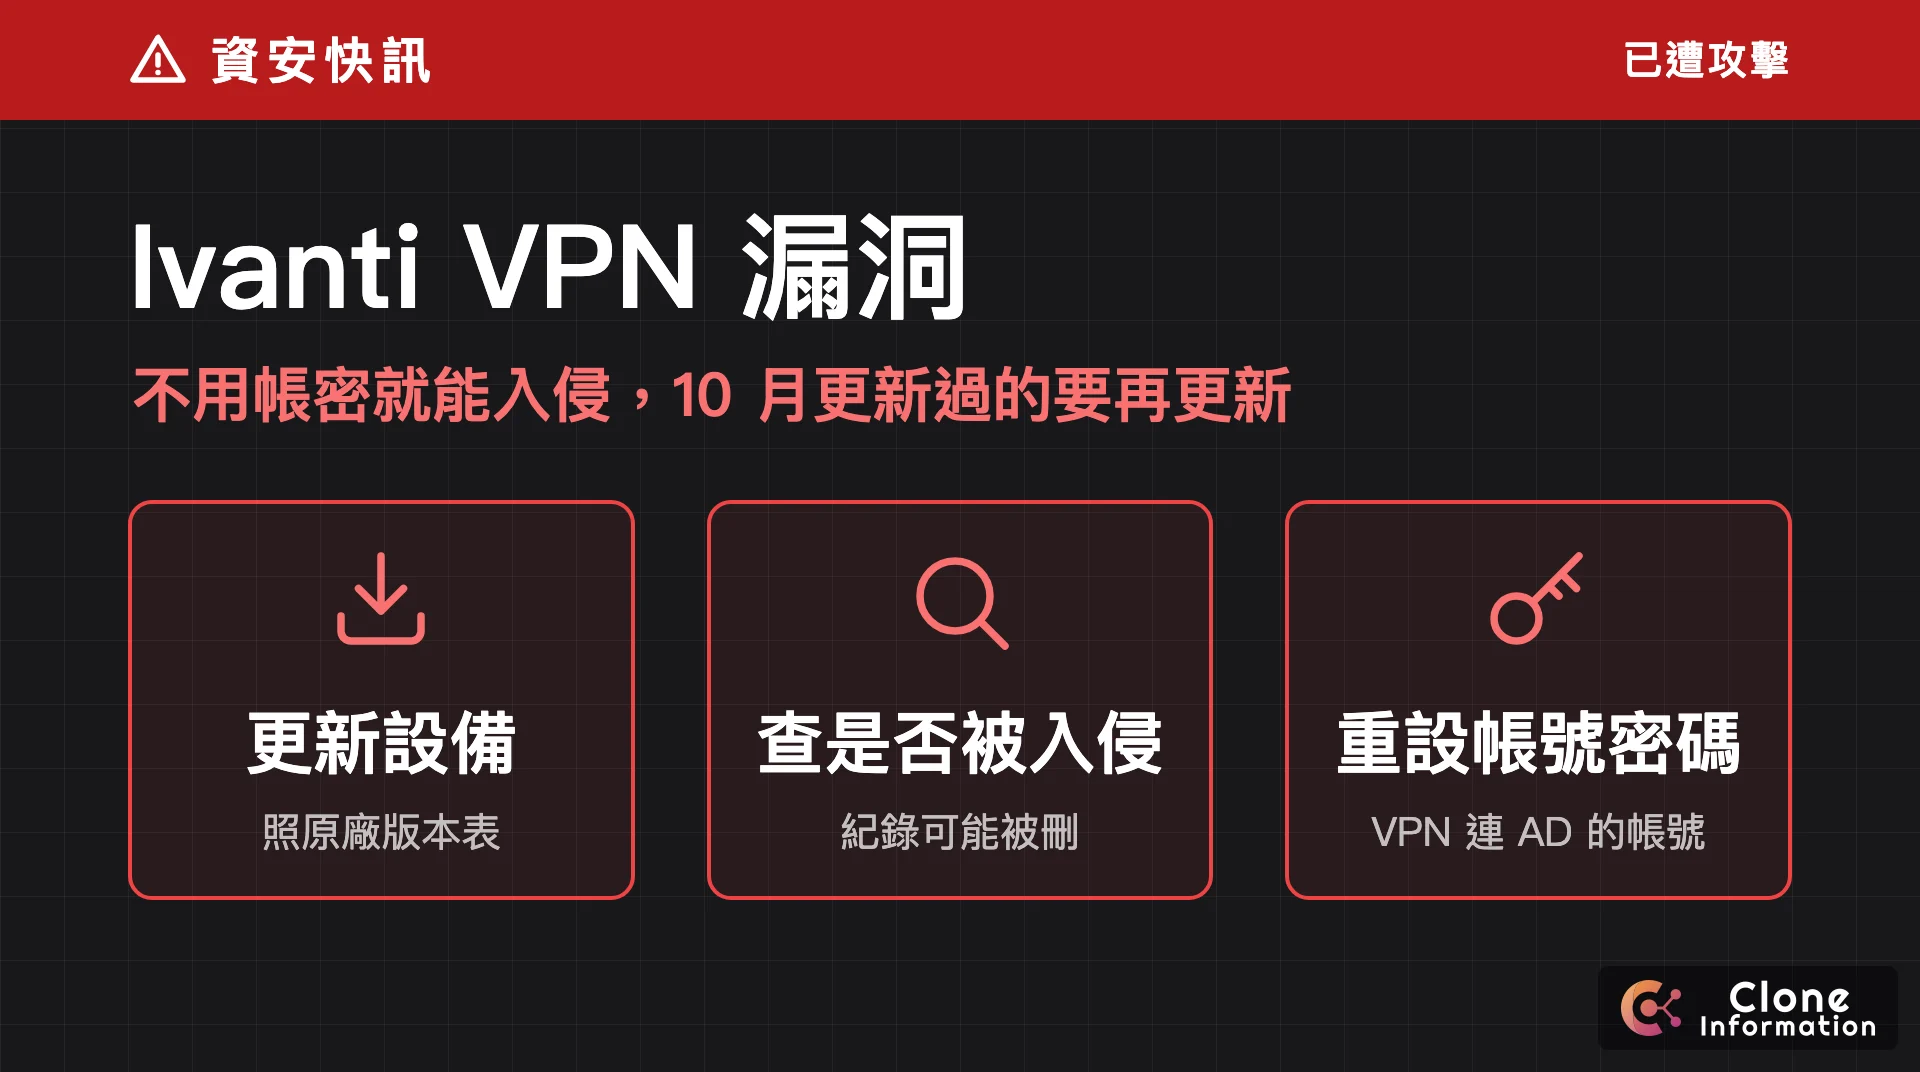
- 多急:這次 Ivanti VPN 漏洞是三個漏洞串起來用,不用帳號密碼就能控制 VPN 設備。原廠證實已遭攻擊,美國 CISA 10 月 30 日把後兩個列入已遭利用漏洞清單。
- 今天做一件事:問 IT 或廠商「我們的 VPN 是不是 Ivanti?版本是哪一版?10 月 29 日之後有沒有再更新?」
- 10 月中更新過的要再更新一次:當時的修補版只修了第一個漏洞。
- 給老闆的一句話:公司的 Ivanti VPN 有正被利用的漏洞,已請 IT 更新並檢查有沒有被入侵,完成日期 __。
技術摘要(給 IT 人員)
| 編號 | 類型(原廠公告) | CVSS | CISA 列入 |
|---|---|---|---|
| CVE-2026-104935 | 偽冒身分繞過驗證,未登入可遠端執行指令 | 8.6 | 10 月 13 日 |
| CVE-2026-111357 | 本機權限提升(可取得 root) | 8.8 | 10 月 30 日 |
| CVE-2026-118527 | 檔名可預測,可把檔案寫到已知位置 | 4.3 | 10 月 30 日 |
遭利用狀態以 Ivanti 原廠公告與 CISA 10 月 30 日更新的警示為準,截至 10 月 31 日。
Ivanti Connect Secure 要更新到哪一版?
| 目前的版本 | 更新到 |
|---|---|
| 25.1.3.0 以上(ISA4500、ISA6500、ISA8500) | 不受這三個漏洞影響 |
| 25.1.2.x | 25.1.3.0 或 25.1.3.1 |
| 25.1.1.x(ISA6000、ISA8000) | 25.1.1.3 |
| 22.8 | 原廠建議 25.1.1.3;暫時不能升 25.1 的先到 22.8R2.6 |
| 22.7 以前 | 不受影響,但 2027 年 1 月 31 日停止支援 |
更新檔在 Ivanti 的授權系統(ILS)下載。要升到 25.1.3 的,原廠要求換新機型;虛擬機與雲端版要用 25.1.3.0 範本重建,細節見原廠的 25.x 升級與相容性指南。
Ivanti VPN 漏洞怎麼查有沒有被入侵?
發現這波攻擊的資安公司 Volexity 指出,攻擊者 10 月 3 日起入侵一台已裝最新修補的 22.8R2.4 設備,偷走 VPN 連 AD(公司帳號系統)用的帳號密碼,再到 AD 找本機管理員密碼與 BitLocker 復原金鑰,並刪掉設備上的紀錄。指令只在記憶體裡跑,CISA 提醒 Ivanti 的完整性檢查工具(ICT)可能查不到。
- 查:從 VPN 設備往內網其他電腦的連線、AD 服務帳號的異常登入。
- 懷疑被入侵:照 Ivanti 復原步驟先備份設定、恢復原廠設定後升到最新版再還原設定,重設網域、管理員與本機帳號密碼,並重新簽發設備上的憑證。
VPN 設備被打穿就等於內網門口失守,要不要改成只開放必要系統,見〈VPN 與零信任怎麼選〉。近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 10 月 31 日:首次發布
我們怎麼做?
不確定公司的 VPN 是哪一牌、哪一版,或擔心已經被入侵,可以寫信給我們,我們先免費幫你判讀、該找誰處理。需要重新規劃遠端連線與帳號權限,見企業雲端建置與資安防護(服務全台)。
常見問題
怎麼知道公司的 VPN 是不是 Ivanti?
問 IT 或網路廠商最準。員工電腦上連 VPN 的程式若是 Ivanti Secure Access 或舊名 Pulse Secure,公司的 VPN 設備多半就是 Ivanti Connect Secure。
10 月中已經更新過,還要再更新嗎?
要。10 月 13 日的修補版 25.1.1.2 與 22.8R2.5 只修了第一個漏洞,另外兩個漏洞的修補 10 月 29 日才推出,要再更新到 25.1.1.3 或 22.8R2.6。
更新完就安全了嗎?
不一定。更新只能擋住之後的攻擊。根據 Volexity 的調查,攻擊者刪了設備上的紀錄、沒有留下後門,CISA 也提醒 Ivanti 的完整性檢查工具可能查不到。我們建議同時重設 VPN 連 AD 用的服務帳號密碼,有異常就照原廠的復原步驟重建設備。
還在用 22.7 版,可以不動嗎?
這次三個漏洞不影響 22.7 以前的版本,但原廠公告寫明 22.7 與 22.8 都在 2027 年 1 月 31 日停止支援。25.1.3 以後要換新機型或重建虛擬機,我們建議現在就開始排升級。