白話重點
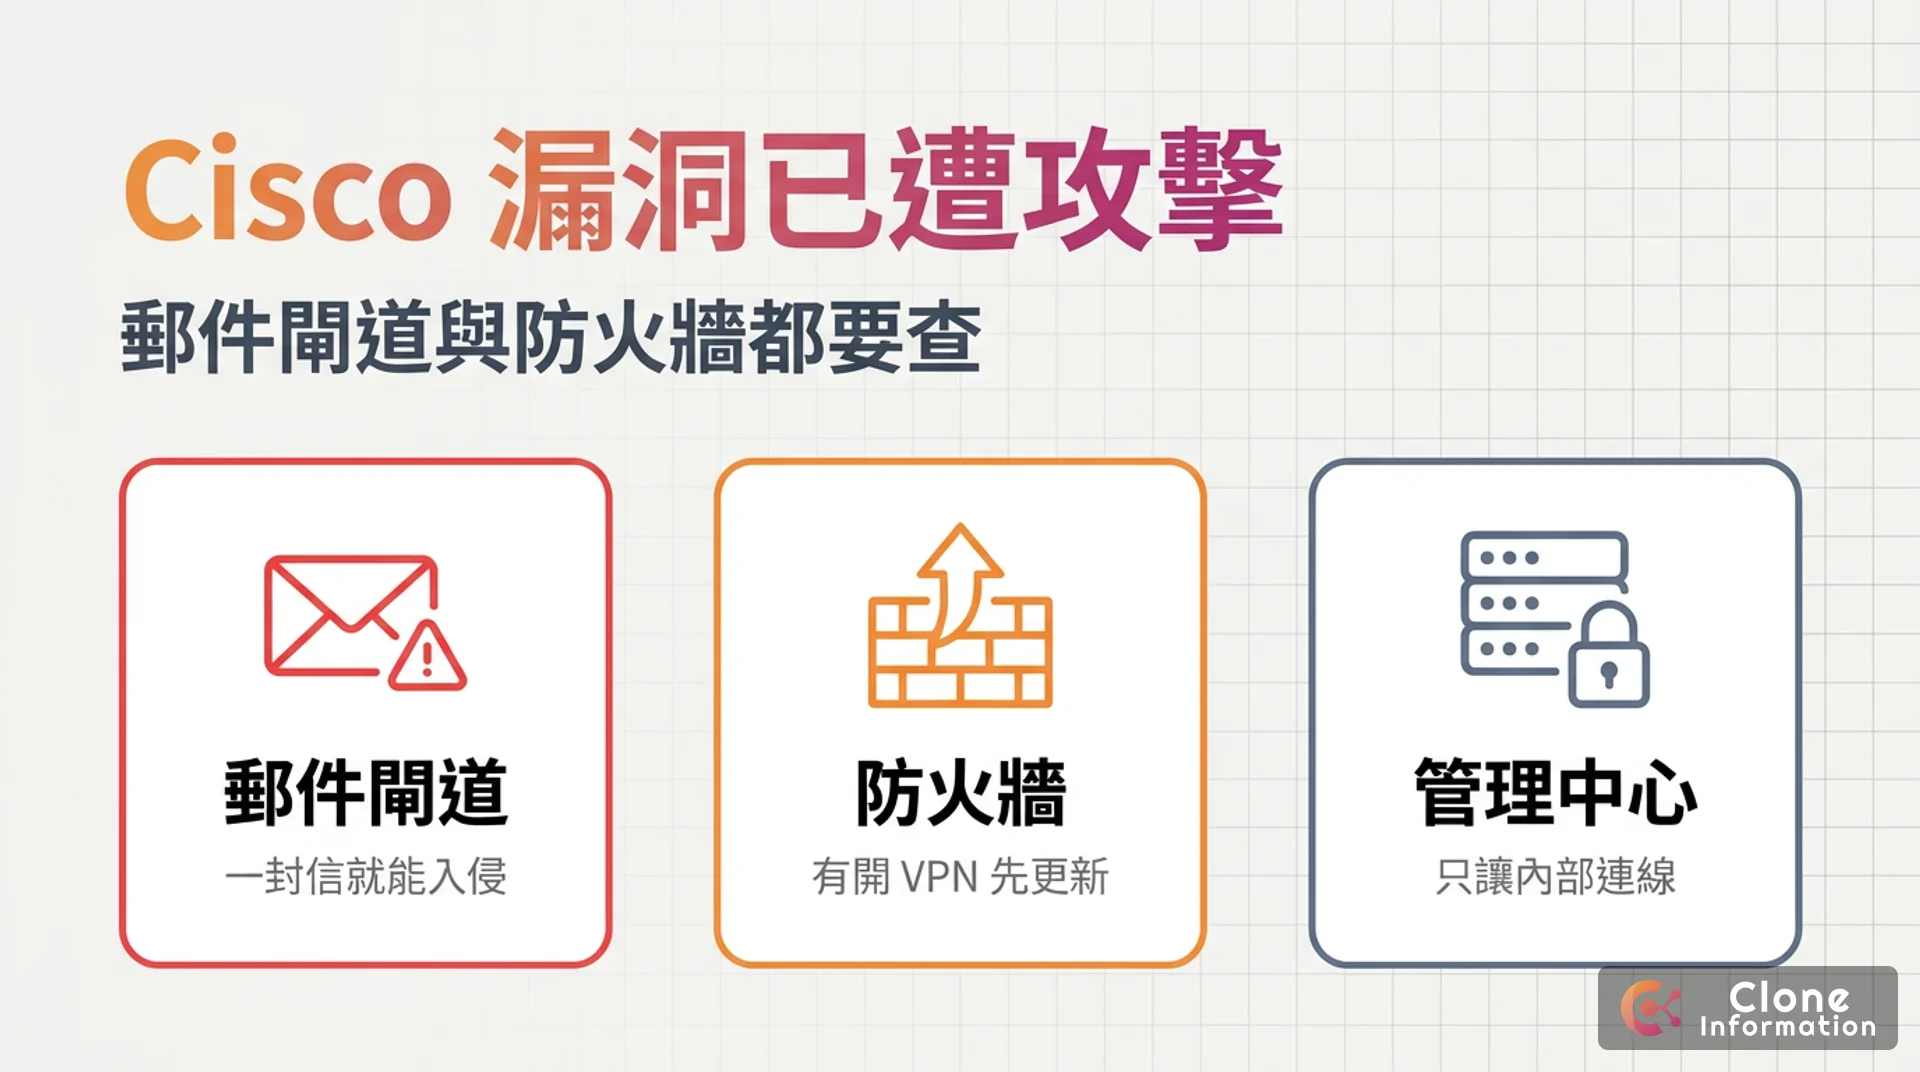
- 誰要處理:這次 Cisco 漏洞出在郵件閘道與防火牆。公司有 Cisco 郵件閘道(Secure Email Gateway,舊稱 ESA)、ASA 或 FTD 防火牆,或防火牆管理中心(FMC),就要處理。不確定就問裝設備的廠商。
- 多急:7 月到 10 月共 5 個 Cisco 漏洞被美國 CISA 確認已遭攻擊,都沒有暫時做法,只能更新。門檻最低的是郵件閘道:寄一封特製的信,就可能完全控制這台所有信件都會經過的設備;管理中心 FMC 則是不必登入就能拿到最高權限。
- 今天做一件事:問廠商「我們有沒有 Cisco 郵件閘道、ASA/FTD 防火牆或 FMC?各是哪一版?哪天更新?」我們建議本週內排定;郵件閘道升級完會重開機,請排在離峰時段。
- Cisco 雲端版不用自己更新:用 Secure Email Cloud 的,原廠已更新完畢;收過 Cisco 入侵通知的,原廠強烈建議請廠商更換帳密、金鑰與憑證。
- 給老闆的一句話:公司的 Cisco 設備有已遭攻擊的漏洞,已請廠商更新到修補版,完成日期 __。
技術摘要(給 IT 人員)
| 產品 | 編號 | CVSSv3.1 | 條件 | CISA 列入 |
|---|---|---|---|---|
| 郵件閘道 | CVE-2026-76519(cisco-sa-esa-afw) | 9.8 | 未登入;檔案信譽服務已啟用並套用到郵件政策,且 Content Scanner Tools 早於 25.3.0.5525 | 10 月 14 日 |
| 郵件閘道 | CVE-2026-76461(cisco-sa-esa-inj) | 9.8 | 未登入;不論設定 | 9 月 14 日 |
| FMC | CVE-2026-20079(cisco-sa-onprem-fmc-authbypass) | 10.0 | 未登入,可取得 root | 9 月 9 日 |
| FMC | CVE-2026-20316(cisco-sa-fmc-static-cred) | 5.3 | 寫死的低權限帳號;CISA 註記已被勒索軟體利用 | 7 月 29 日 |
| ASA、FTD | CVE-2026-20349(cisco-sa-asaftd-vpn-dos) | 8.6 | 未登入;開了遠端存取 VPN,可讓設備重開機 | 8 月 11 日 |
遭利用狀態截至 2026 年 10 月 27 日;五份 Cisco 安全公告都寫了原廠已知實際遭攻擊,也都沒有暫時做法。
Cisco 郵件閘道要更新到哪一版?
| AsyncOS 版本 | 要更新到 |
|---|---|
| 16.5 | 16.5.0-780 |
| 16.0 | 遷移到 16.5.0-780;暫留 16.0 須升 16.0.4-302 並更新 Content Scanner Tools |
| 15.5 以前 | 15.5.5-014(兩個都修好),原廠強烈建議遷移到 16.5.0-780 |
CVE-2026-76519 另一個修法是把 Content Scanner Tools 更新到 25.3.0.5525 以上,不必升級系統、也不用重開機,原廠說這個套件會發給所有仍受支援的版本;目前版本用 CLI 的 contentscannerstatus 看,沒開自動更新的用 contentscannerupdate 手動更新。檢查有沒有被攻擊,Cisco 公告給的指令:
grep "System Security" system_logs
grep -i "COPY.*TO PROGRAM" mail_logs
第一行出現「Suspected compromise indicator was found」,或第二行有任何結果,就當作可能已被入侵,先保存紀錄、聯絡 Cisco 技術支援;第一行出現「Security scan did not complete」也要聯絡。多台組成叢集的,每台都要查,有一台中招整個叢集都要重建。
Cisco 防火牆(ASA、FTD)與管理中心 FMC 要更新到哪一版?
| 軟體(修好的漏洞) | 要更新到 |
|---|---|
| ASA(20349) | 9.24.1.26、9.23.1.47、9.22.3.26、9.20.4.49、9.18.4.94;9.16 與更舊的版本 9.16.4.103 |
| FTD(20349) | 10.1.0、10.0.2、7.7.13、7.6.6、7.4.8、7.2.12;7.0 與更舊的版本 7.0.10 |
| FMC(20079、20316) | 與 FTD 列同版本(兩份 FMC 公告的修補表皆同) |
看目前版本的前兩段,升到表中同一段開頭的版本,例如 ASA 9.20.x 升到 9.20.4.49、FTD 7.4.x 升到 7.4.8。兩份 FMC 公告都提到,管理介面不開放到網際網路,可被攻擊的範圍會縮小,我們建議 FMC 一律只讓公司內部連。FMC 檢查有沒有被入侵,在 expert 模式下執行:
sudo su
zgrep "package_info.*license" /var/log/messages*
出現 /var/tmp/license.tmp 就可能已被入侵,請立即聯絡 Cisco 技術支援。
怎麼確認 Cisco 漏洞都修好了?
ASA、FTD、FMC 把版本號貼進 Cisco Software Checker,選「All advisories」,它會列出影響這一版的 Cisco 漏洞公告,並在可行時給出一次修好這些公告的最早版本;郵件閘道對照上面的 AsyncOS 表。
用 Fortinet 防火牆的,見〈FortiGate 漏洞已遭攻擊〉;近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 10 月 27 日:首次發布
我們怎麼做?
設備是廠商裝的、不知道版本或沒人在顧,可以寫信給我們,我們先免費幫你判讀要升到哪一版、該找誰處理。需要盤點公司對外設備與修補排序,見企業雲端建置與資安防護(服務全台);遠端連線要不要繼續用 VPN,見〈VPN 與零信任怎麼選〉。
常見問題
公司用的是 Cisco 雲端郵件服務,也要處理嗎?
不必自己更新:Cisco 公告寫明 Secure Email Cloud 的設備已由原廠更新完畢。偵測到入侵跡象的客戶,原廠已直接聯絡,Cisco 強烈建議這些客戶更換設備上的帳密與金鑰、憑證。
防火牆沒開 VPN,也受影響嗎?
CVE-2026-20349 只影響開了遠端存取 VPN 的 ASA 與 FTD(SSL VPN、IKEv2 用戶端服務,FTD 另含零信任存取)。沒開就不在這個漏洞的範圍,但同一版本可能還有其他漏洞,我們建議一樣照表更新。
更新前已經被入侵,更新會不會清掉證據?
可能會。Cisco 提醒,被入侵的虛擬郵件閘道,直接升級會毀掉鑑識資料與日誌,要先保存紀錄;實體郵件閘道與 FMC 請直接聯絡 Cisco 技術支援。攻擊者拿到 root 也可能自行刪掉痕跡,所以要從設備以外的防火牆與網路日誌找可疑的對外連線。
怎麼知道設備現在是哪一版?
請負責的廠商或 IT 在設備管理介面看軟體版本。ASA、FTD、FMC 的版本號可以貼進 Cisco 官方的 Software Checker,它會列出影響這一版的公告,與能一次修好這些公告的最早版本;郵件閘道請對照本文的 AsyncOS 表。
本文引用資料來源
- Cisco 安全公告:cisco-sa-esa-afw(CVE-2026-76519)、cisco-sa-esa-inj(CVE-2026-76461)、cisco-sa-onprem-fmc-authbypass(CVE-2026-20079)、cisco-sa-fmc-static-cred(CVE-2026-20316)、cisco-sa-asaftd-vpn-dos(CVE-2026-20349)
- Cisco Software Checker
- Cisco:Secure Email Gateway 產品頁(舊稱 Email Security Appliance)
- CISA:已知遭利用漏洞清單(KEV)