白話重點
- 誰要處理:公司用 SonicWall 防火牆的,尤其員工在外面用 SSL VPN 連回公司的。SonicWall 的 TZ 系列是中小企業常見的防火牆機型。
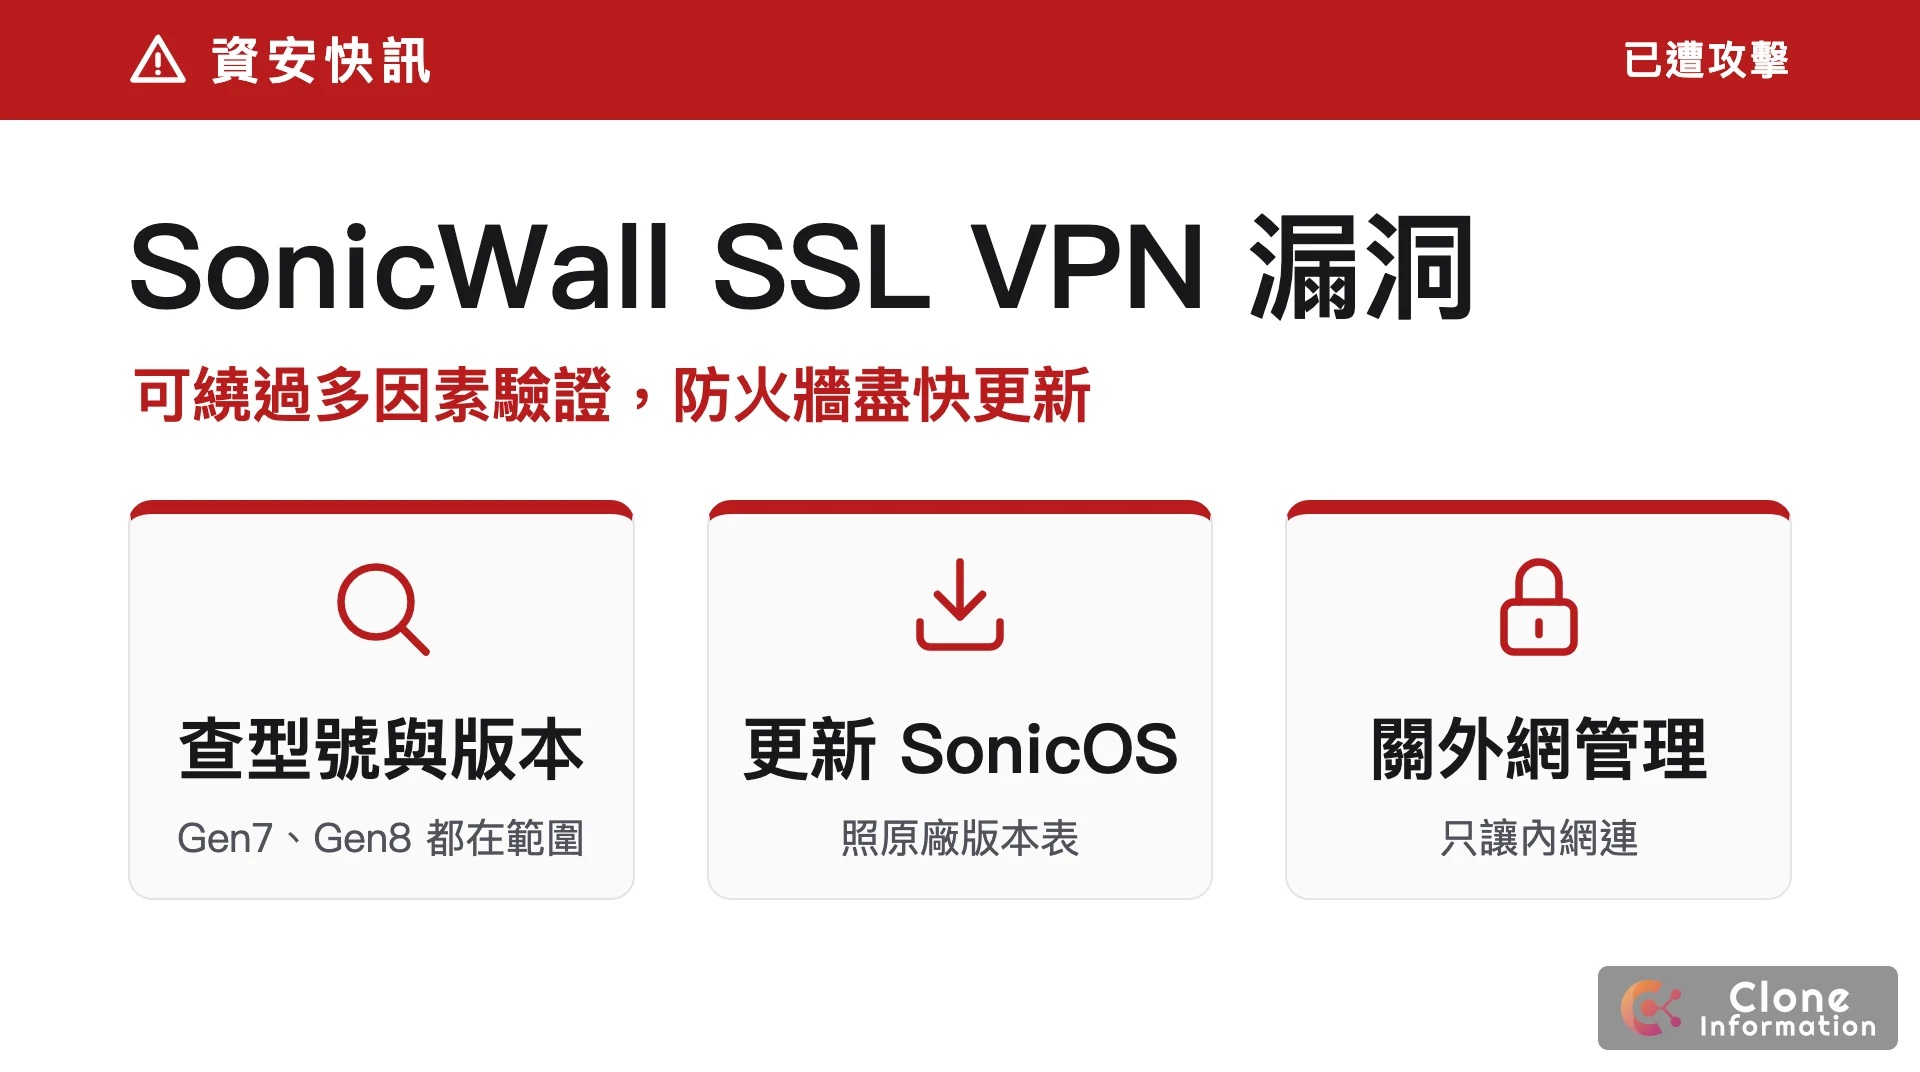
- 多急:高。這次 SonicWall 漏洞原廠 11 月 6 日一次公告 7 個,其中 SSL VPN 的 CVE-2026-19868 已有遭利用的通報,美國 CISA 同一天列入已遭利用漏洞清單。VPN 登入用 SAML 單一登入的,攻擊者拿到帳號密碼就可能繞過多因素驗證(MFA)。
- 今天做一件事:問廠商「我們的 SonicWall 是哪個型號、SonicOS 哪一版?SSL VPN 有沒有用 SAML 登入?哪天更新?」
- 給老闆的一句話:公司 SonicWall 防火牆有正被利用的漏洞,已請廠商更新到原廠修補版並檢查 VPN 登入紀錄,完成日期 __。
技術摘要(給 IT 人員)
| 編號 | 類型(原廠公告) | CVSS | 條件 |
|---|---|---|---|
| CVE-2026-19868 | SSL VPN 可用其他驗證方式繞過 SAML 與 MFA | 7.1 | SSL VPN 啟用 SAML 登入;需有效帳密。已遭利用 |
| CVE-2026-107155 | 管理介面跨網域政策過寬 | 8.8 | 未登入;需使用者操作 |
| CVE-2026-107154 | 管理介面以 IP 位址驗證工作階段 | 8.8 | 未登入;需使用者操作 |
| CVE-2026-82308 | SSL VPN 登入前堆積溢位,可造成服務中斷 | 7.5 | 未登入 |
| CVE-2026-77708、77709 | TACACS+ 驗證用戶端溢位,可造成服務中斷 | 5.9 | 有用 TACACS+ |
| CVE-2026-19703 | 虛擬機版密碼雜湊過弱 | 5.2 | 已能登入本機 |
來源:SonicWall 公告 SNWLID-2026-0014(11 月 6 日,原廠寫明沒有替代做法)、CISA 已遭利用漏洞清單(11 月 6 日列入,聯邦機關修補期限 11 月 20 日)。遭利用狀態截至 2026 年 11 月 7 日。
SonicWall 防火牆要更新到哪一版?
| 機型 | 受影響版本 | 更新到 |
|---|---|---|
| Gen7:TZ 270、270W、370、370W、470、470W、570、570W、570P、670;NSa 2700、3700、4700、5700、6700;NSsp 10700、11700、13700、15700;NSv 270、470、870 | 7.3.3-7015 以前 | 7.3.4-7013 以上 |
| Gen8:TZ 80、280、280W、380、380W、480、580、680;NSa 2800、3800、4800、5800;NSv XS、S、M、L | 8.2.2-8015 以前 | 8.2.3-8015 以上 |
虛擬機版(NSv)跑在 ESX、KVM、Hyper-V、AWS、Azure 上的也在範圍內。更新完會重新開機、斷線幾分鐘,請排在離峰時段。
SonicWall 漏洞更新之外,還要做哪幾件事?
- 查 VPN 登入紀錄:這個漏洞的利用條件是「有帳密、繞過 MFA」,看紀錄裡有沒有不認識的帳號、半夜或國外來源的 SSL VPN 登入。有可疑的,請員工改密碼,也一併改掉同一組密碼用在其他系統的地方。
- 管理介面不要對外開:兩個 8.8 分的漏洞在管理介面,要騙管理員點連結才能利用。我們建議管理介面只讓內部網路連,不從外網(WAN)開放。
- SSL VPN 只留要用的帳號:離職、外包結束的帳號關掉,用不到 SSL VPN 的人不要開權限。
遠端連線長期怎麼規劃,可以看〈VPN 與零信任怎麼選〉。用其他品牌的,見〈FortiGate 漏洞已遭攻擊〉與〈Cisco 漏洞已遭攻擊〉;近半年的重大漏洞整理在資安事件時間軸。
更新紀錄
- 2026 年 11 月 7 日:首次發布
我們怎麼做?
不確定公司防火牆是哪一台、這次 SonicWall 漏洞有沒有影響,可以寫信給我們,附上型號或管理頁截圖,我們先免費幫你判斷要不要更新、怎麼排。需要整體檢查防火牆、VPN 與遠端連線,見企業雲端建置與資安防護(服務全台)。
常見問題
SSL VPN 沒有用 SAML 登入,還要更新嗎?
要。已遭攻擊的 CVE-2026-19868 只影響 SSL VPN 開了 SAML 登入的設備,但同一份公告還有 6 個漏洞,其中兩個出在管理介面、CVSS 8.8,原廠沒有提供暫時的替代做法,都要靠更新修補。
怎麼知道公司的防火牆是不是 SonicWall、是哪一代?
看設備正面或背面的型號,或問裝設備的廠商。TZ 270、TZ 370、NSa 2700 這類型號尾數是 70、700 的是 Gen7,TZ 280、TZ 380、NSa 2800 這類尾數是 80、800 的是 Gen8,型號完整清單見本文的版本表。
更新完就安全了嗎?
更新只能擋住之後的攻擊。CVE-2026-19868 的利用條件是攻擊者已有有效帳號密碼、再繞過多因素驗證登入 VPN,所以我們建議更新後檢查 VPN 登入紀錄有沒有不認識的時間與來源,並請員工改 VPN 密碼。
TZ 300、TZ 400 這類舊機型受影響嗎?
原廠這次只列出 Gen7 與 Gen8 的機型,TZ 300、TZ 400 這類更早的機型不在清單上,公告也沒有說明是否受影響。舊機型若已停止支援,之後的漏洞都不會再修,我們建議排汰換。