白話重點
- 誰要處理:辦公室或家裡用 ASUS(華碩)路由器的人。AiCloud 是把路由器上的 USB 硬碟、檔案分享到外面用的功能,預設是關的。
- 多急:中等。同一個網路裡的人不必登入,就可能讓路由器當機或在上面執行程式;但攻擊者要先連上你的網路,目前也沒有遭攻擊的紀錄。
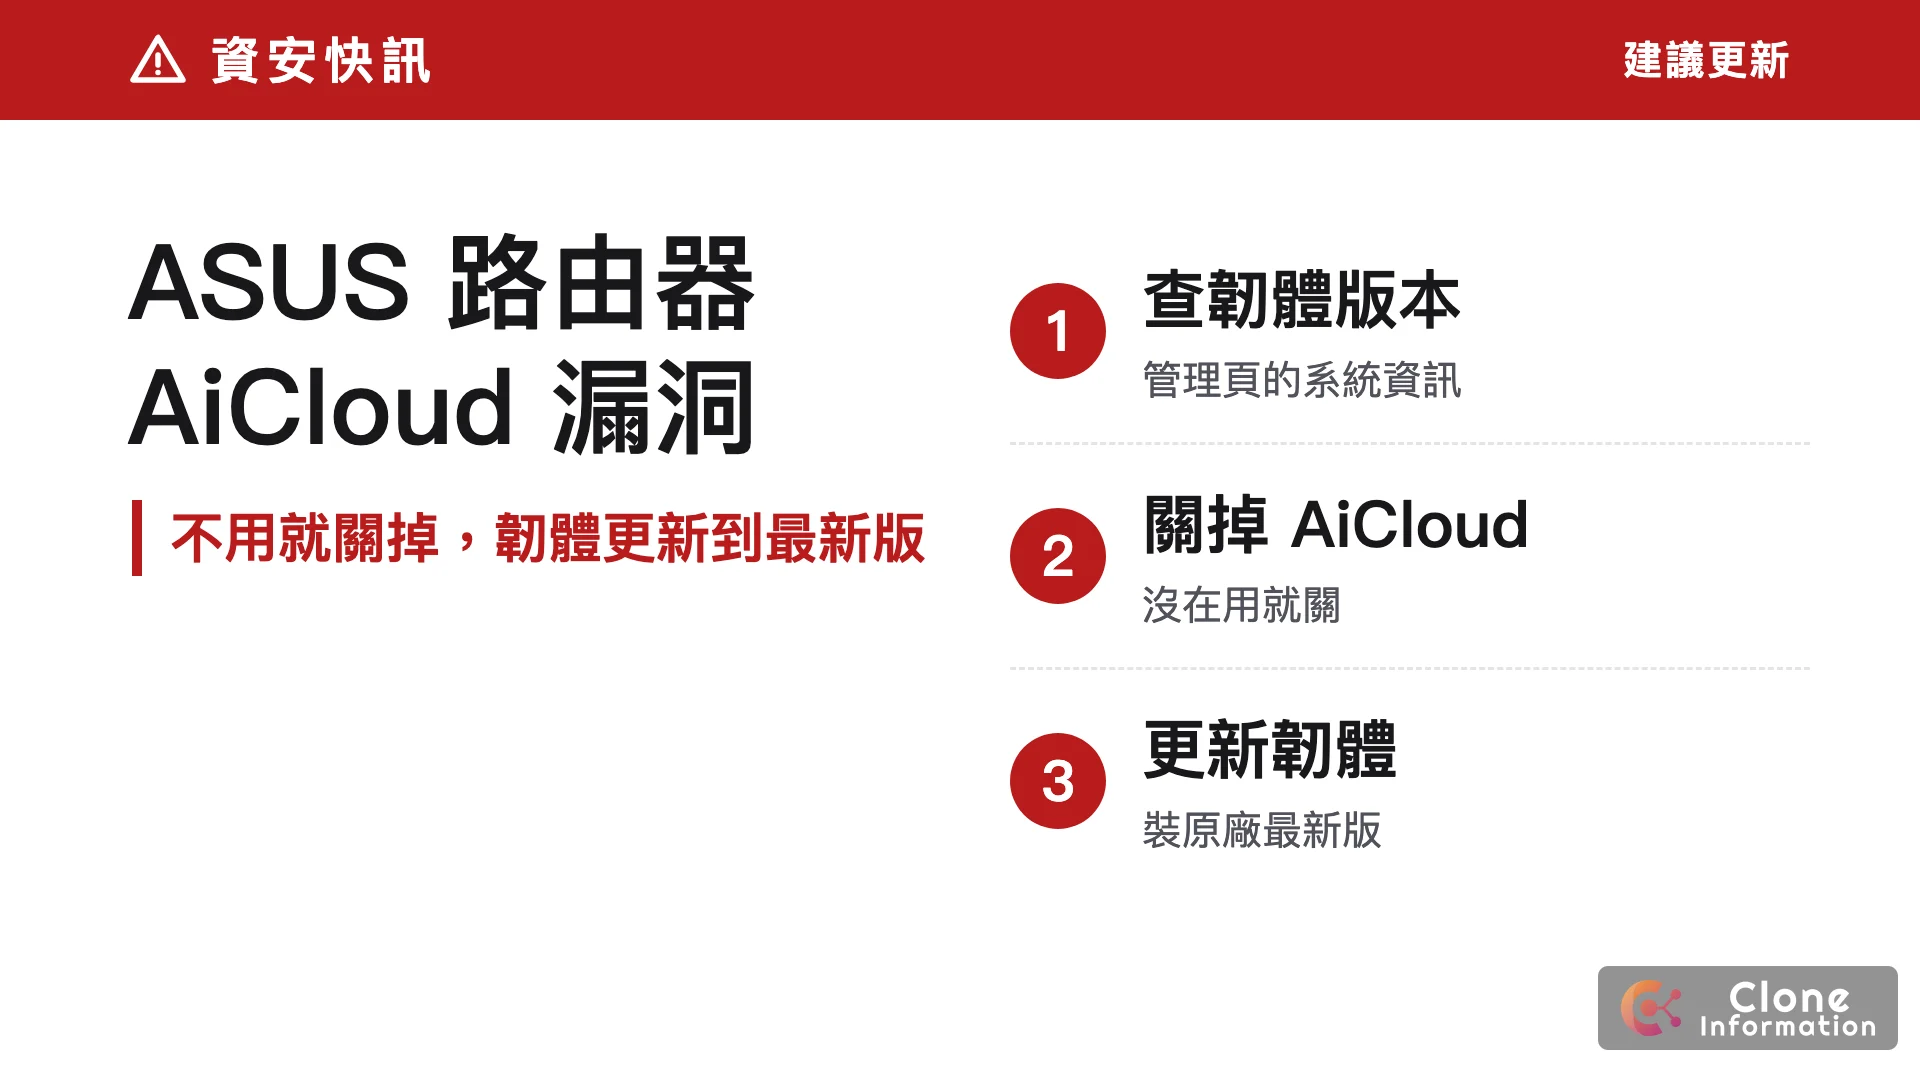
- 今天做一件事:登入路由器管理頁,確認 AiCloud 沒在用就關掉,再把韌體更新到最新版。
- 給老闆的一句話:公司的 ASUS 路由器有原廠公告的漏洞,已關閉不用的 AiCloud 功能並更新韌體,完成日期 __。
技術摘要(給 IT 人員)
| 項目 | 內容 |
|---|---|
| 編號 | CVE-2026-84730(AiCloud)、CVE-2026-84729(路由器網路服務),ASUS 公告 2026 年 11 月 4 日 |
| CVSS 4.0 | 84730 為 8.7、84729 為 7.2,都是 AV:A(相鄰網路)、不必登入、不需使用者操作 |
| 影響 | 84730 可造成阻斷服務或執行任意程式碼;84729 可造成阻斷服務 |
| 受影響韌體 | 3.0.0.4_386、3.0.0.4_388、3.0.0.6_102 系列(原廠未列出個別型號與修補版本號) |
| 遭利用 | 截至 11 月 6 日,原廠未說明已遭利用,CISA 已遭利用漏洞清單未收錄 |
ASUS 路由器要怎麼處理?
照這個順序做,十分鐘內可以完成:
- 查型號與韌體版本:用連在路由器上的電腦開
http://www.asusrouter.com(或路由器的內網 IP),登入後首頁就看得到型號與韌體版本。版本開頭是 3.0.0.4.386、3.0.0.4.388 或 3.0.0.6.102 的,就在這次公告的範圍內。 - 關掉不用的 AiCloud:左側選單進「AiCloud 2.0」,把雲端硬碟(Cloud Disk)、智慧存取(Smart Access)、同步(Sync)沒在用的都關掉。依原廠說明,這些功能預設是關的,有人開過才會是開的。
- 韌體更新:到「系統管理 → 韌體升級」,按檢查更新並安裝;也可以開啟自動韌體更新,設定在下班時間。步驟見 ASUS 的韌體更新說明。更新途中不要拔電源。
- 檢查遠端管理:在「系統管理 → 系統設定」確認從外網(WAN)存取管理頁的選項是關的。路由器管理頁只該讓內部連得到。
原廠在公告裡說,暫時無法更新時,先關閉 AiCloud、換成強密碼、不讓不認識的裝置連上網路。
ASUS 路由器漏洞要在內網才能用,為什麼還要處理?
這兩個漏洞都要先連上你的網路才能利用,風險確實比可以從外面直接打的漏洞低。但辦公室的內網通常不如想像中封閉:訪客用同一組 Wi‑Fi、員工帶自己的手機和筆電、一台電腦中毒,攻擊者就在內網裡了。路由器被控制之後,經過它的連線都可能被監看或導向假網站。
AiCloud 過去也出過可以繞過登入的漏洞(CVE-2025-2492)。不用的功能關掉,下一次再出漏洞時就少一個入口。
其他近半年的重大漏洞,按日期整理在資安事件時間軸;公司網路設備沒人在管的,可以先照〈中小企業資安檢查清單〉盤點一次,要換路由器可以看〈2026 路由器推薦〉。
更新紀錄
- 2026 年 11 月 6 日:首次發布
我們怎麼做?
不知道公司路由器是什麼型號、誰在管,可以寫信給我們,附上型號或管理頁截圖,我們先免費幫你判斷要不要更新、怎麼處理。需要整體檢查網路設備與遠端連線,見企業雲端建置與資安防護(服務全台)。
常見問題
沒有開 AiCloud,還要更新 ASUS 路由器嗎?
要。同一天原廠還公告了另一個路由器韌體漏洞(CVE-2026-84729),跟 AiCloud 無關,同網路裡的人可以讓路由器當機。兩個漏洞都要靠更新韌體修補,所以不管有沒有用 AiCloud,都建議更新到最新版。
這個漏洞會被外面的駭客直接打進來嗎?
原廠的評分寫的是「相鄰網路」:攻擊者要先連上你的區域網路或 Wi‑Fi。外面的人不能直接利用,但公司裡任何一台中毒的電腦、知道 Wi‑Fi 密碼的訪客都可能。截至 2026 年 11 月 6 日,原廠沒有說已遭攻擊,CISA 的已遭利用漏洞清單也沒有收錄。
原廠沒寫要更新到哪一版,怎麼知道更新好了沒?
原廠只寫「更新到最新韌體」。最準的做法是登入路由器管理頁,在韌體升級頁面按檢查更新;顯示已是最新版就完成了。也可以到 ASUS 官網該型號的支援頁,比對最新版本號。
更新韌體會不會讓公司斷網?
會斷幾分鐘,路由器更新完會重新開機,所以請挑沒人在用網路的時間做,更新途中不要拔電源。原廠的說明另外建議更新後還原出廠設定再重新設定,這會清掉 Wi‑Fi 與連線設定,不熟悉的話先請裝設備的廠商處理。