白話重點
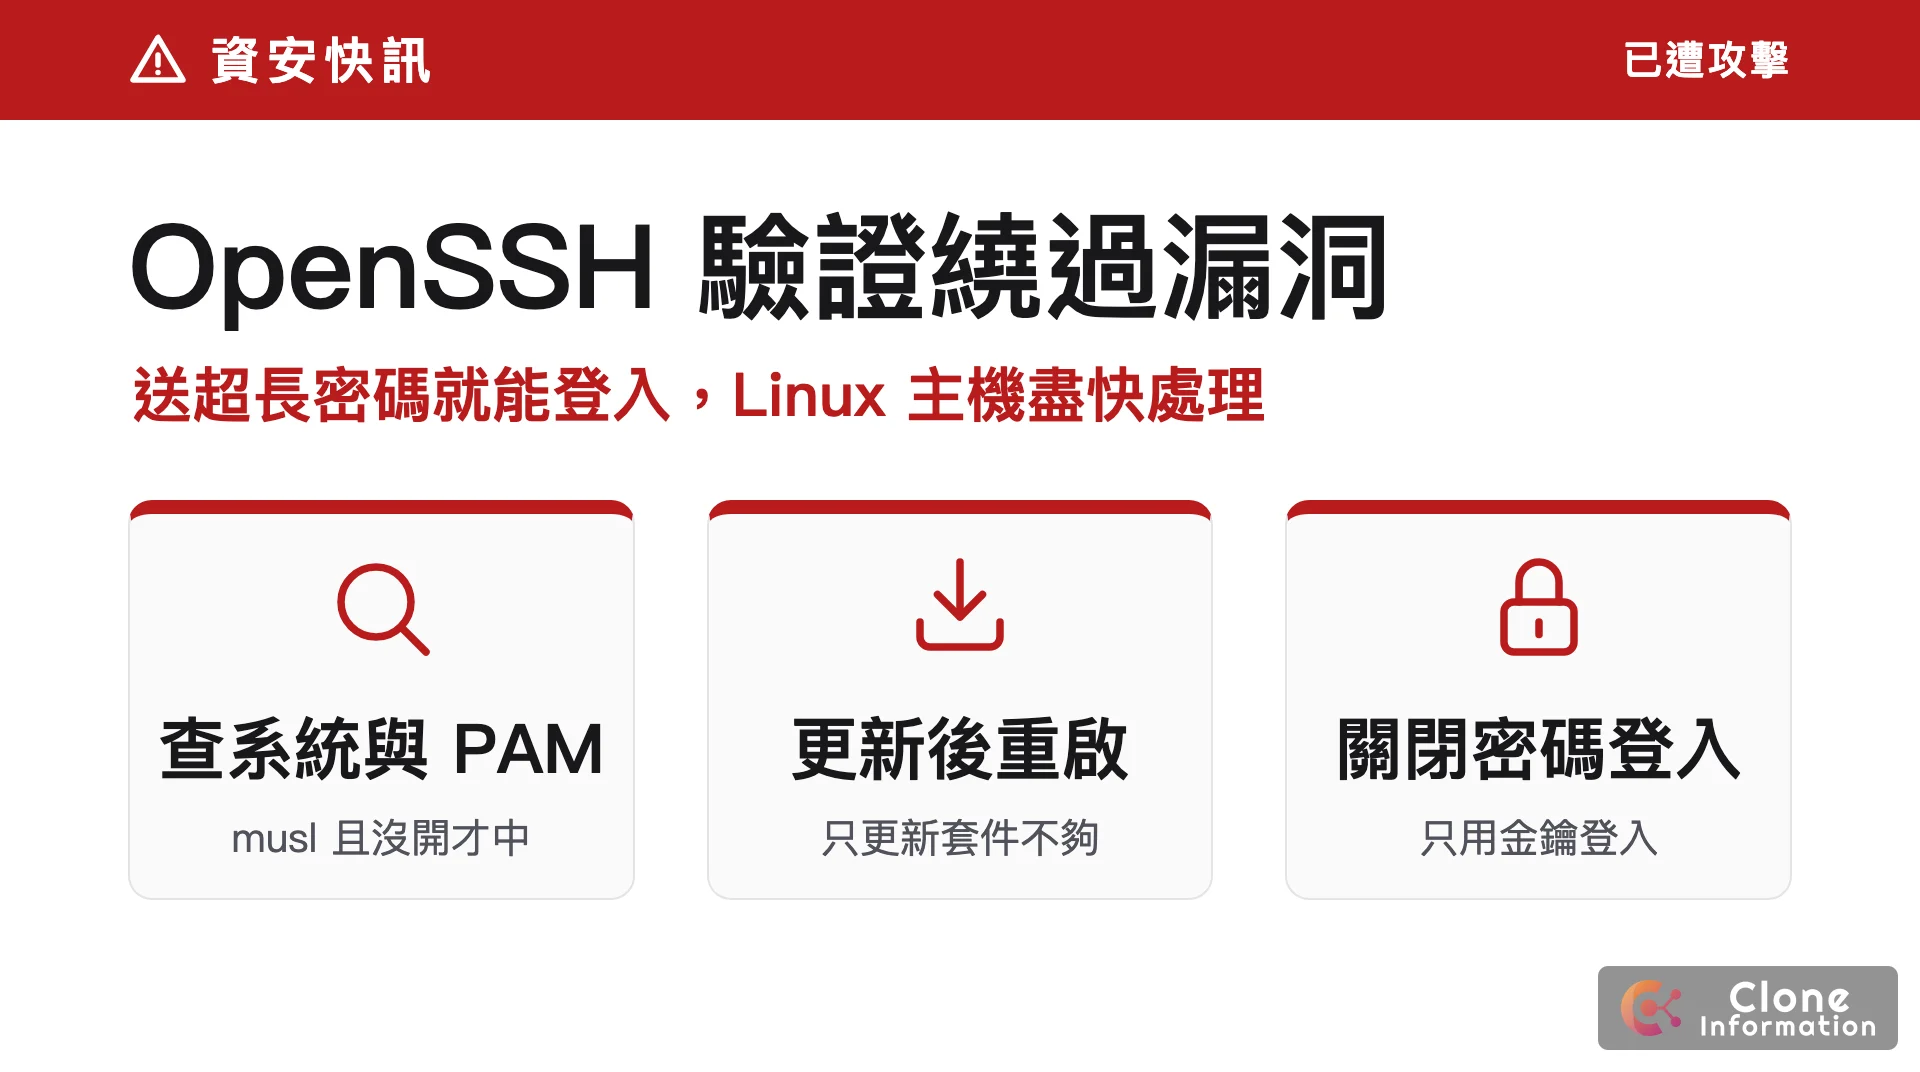
- 誰要處理:這個 OpenSSH 漏洞,公司有 Linux 主機、而且開放 SSH 遠端登入的都要看。SSH 是管理員從遠端登入伺服器下指令的管道。這次只有「用 Alpine 這類 musl 系統、沒啟用 PAM」的主機受影響,多數常見發行版不在範圍,但要查過才知道。
- 多急:美國 CISA 2026 年 11 月 9 日把它列入已遭利用的漏洞清單,聯邦機關修補期限 11 月 12 日。攻擊只要連到 SSH 連接埠,不需要密碼,一次連線就成功。
- 今天做一件事:問 IT 或廠商「我們有沒有 Alpine 或其他 musl 的 Linux 主機開著 SSH?OpenSSH 是不是 10.6p2 以上?」
- 先擋一下:不確定就先把 sshd 的
PasswordAuthentication設成no、重啟 sshd,只用金鑰登入,這樣就繞不過去。 - 給老闆的一句話:Linux 主機的 SSH 有個已被利用的漏洞,已請 IT 確認有沒有受影響的主機並更新,完成日期 __。
技術摘要(給 IT 人員)
| 項目 | 內容 |
|---|---|
| 漏洞 | OpenSSH 漏洞 CVE-2026-123158(驗證繞過):sshd 在 Linux 上、使用 musl libc 且未啟用 PAM 時,缺少對密碼驗證繞過的防護(把非密碼雜湊的字串誤當成雜湊);NVD 列 CVSS 8.1 |
| 攻擊條件 | 能連到 SSH 連接埠;知道一個密碼欄位為 * 的帳號名;機器上另有帳號的密碼雜湊是 $5$ 或 $6$;送超長密碼(NVD 寫 256 到 1024 字元,Alpine 寫 257 到 1024 位元組) |
| 遭利用狀態 | CISA 已知遭利用漏洞 2026-11-09 新增,修補期限 2026-11-12;CISA 標註需要鑑識檢查,是否與勒索攻擊有關列為「未知」 |
| 修補 | OpenSSH 10.6p2(2026-11-05)已在 sshd 這端擋掉 |
這個 OpenSSH 漏洞,哪些 Linux 主機會中?
Alpine Linux 的公告把條件列得很清楚,以下全部成立才會中:
- 跑的是 Alpine 的
openssh-server套件(沒有 PAM),或openssh-server-pam但設定UsePAM no。 PasswordAuthentication是 yes(OpenSSH 預設值,沒改過就是 yes)。- 機器上有密碼欄位是
*的帳號。沒設密碼的金鑰登入帳號、官方 tiny-cloud 映像檔裡的alpine使用者、從目錄服務(nslcd、winbind、sssd)來的使用者都算。 - 機器上至少有一個帳號的密碼雜湊是
$5$或$6$開頭。一個就夠,它會讓其他沒密碼的帳號全部可以被繞過。
root 帳號在 Alpine 基底映像檔裡是 root:*,但 OpenSSH 預設 PermitRootLogin prohibit-password 擋住 root 直接登入;如果別的能登入的帳號可以用 doas 變成 root,就沒有幫助。
不受影響:沒有跑 sshd 的容器;PasswordAuthentication no 的系統;openssh-server-pam 且 UsePAM yes;密碼欄位是 ! 的鎖定帳號;沒有任何 $ 開頭密碼雜湊的機器;用 cloud-init 設定(會寫入 PasswordAuthentication no)的雲端映像檔。
不是 Alpine 的 Linux 要自己確認,公告與 NVD 只點名 musl libc 加沒有 PAM 這個組合,我們沒有逐一查各發行版的聲明。登入主機後用這三行:
ldd --version 2>&1 | head -1          # 開頭是 musl libc 才需要繼續看
sshd -T | grep -E 'usepam|passwordauthentication'
awk -F: '$2=="*" {print $1}' /etc/shadow   # 密碼欄位是 * 的帳號
怎麼更新與暫時擋住?
- 更新:OpenSSH 要 10.6p2 以上。Alpine 執行
apk upgrade -U -a,修補版本在 3.21.10、3.22.8、3.23.8、3.24.4;各分支的 openssh 套件版本是 edge 10.6_p2-r0、3.24 10.3_p1-r2、3.23 10.2_p1-r1、3.22 10.0_p1-r11、3.21 9.9_p2-r1(3.16 到 3.20 的版本見 Alpine 公告)。 - 一定要重啟 sshd:Alpine 明說更新套件不會換掉正在跑的 sshd,要執行
rc-service sshd restart。 - 還不能更新:把 sshd 設定檔的
PasswordAuthentication改成no,重啟 sshd。Alpine 說這一步就能關掉漏洞。改之前先確認自己有金鑰可以登入,不然會把自己鎖在外面。
這個 OpenSSH 驗證繞過只有連得到 SSH 連接埠才打得進來,所以 SSH 能不開在外網就不要開,要遠端管理改走 VPN(見〈VPN 與零信任怎麼選〉)。
同一批 CISA 11 月 9 日新增的還有 GPUStack、FreeSWITCH、IBM Aspera Faspex,GPUStack 見〈GPUStack 驗證繞過已遭攻擊〉。近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 11 月 10 日:首次發布
我們怎麼做?
不確定公司有哪些 Linux 主機、SSH 有沒有開在外網,可以寫信給我們,我們先免費幫你判讀、該找誰處理。需要重新規劃遠端登入、金鑰與帳號管理,見企業雲端建置與資安防護(服務全台)。
常見問題
我們的 Ubuntu、Debian 伺服器要處理嗎?
公告點名的條件是 musl libc 搭配沒啟用 PAM,我們判斷 Ubuntu、Debian 這類預設用 glibc、sshd 設定 UsePAM yes 的系統不符合(這是我們的判斷,不是原廠逐一聲明)。保險起見,用上面的三行指令確認一次,並照常更新 OpenSSH。
我們只用金鑰登入,還會中嗎?
會,只要 sshd 的 PasswordAuthentication 沒關。Alpine 公告指出,沒設密碼的金鑰登入帳號(密碼欄位是 *)正是攻擊目標;機器上只要另有一個有密碼的帳號,這些帳號就能被繞過。把 PasswordAuthentication 設成 no 就堵住。
這個 OpenSSH 驗證繞過,算 OpenSSH 的漏洞嗎?
OpenSSH 的說法是根本原因在 sshd 之外,但 sshd 是能被利用的入口,所以 10.6p2 在 sshd 這一端擋掉。對使用者來說結論一樣:更新到 10.6p2 以上(或發行版的修補版本),並重啟 sshd。
更新完就沒事了嗎?
修補 OpenSSH 漏洞後,先確認 sshd 已重啟,因為只更新套件不會換掉正在跑的程式。CISA 在這筆標註需要鑑識檢查,我們建議對外開放過 SSH 的機器,查一下近幾天的登入紀錄有沒有不認得的來源或時間,有疑慮就找資安廠商處理。原廠公告沒有提供入侵檢查方法。