白話重點
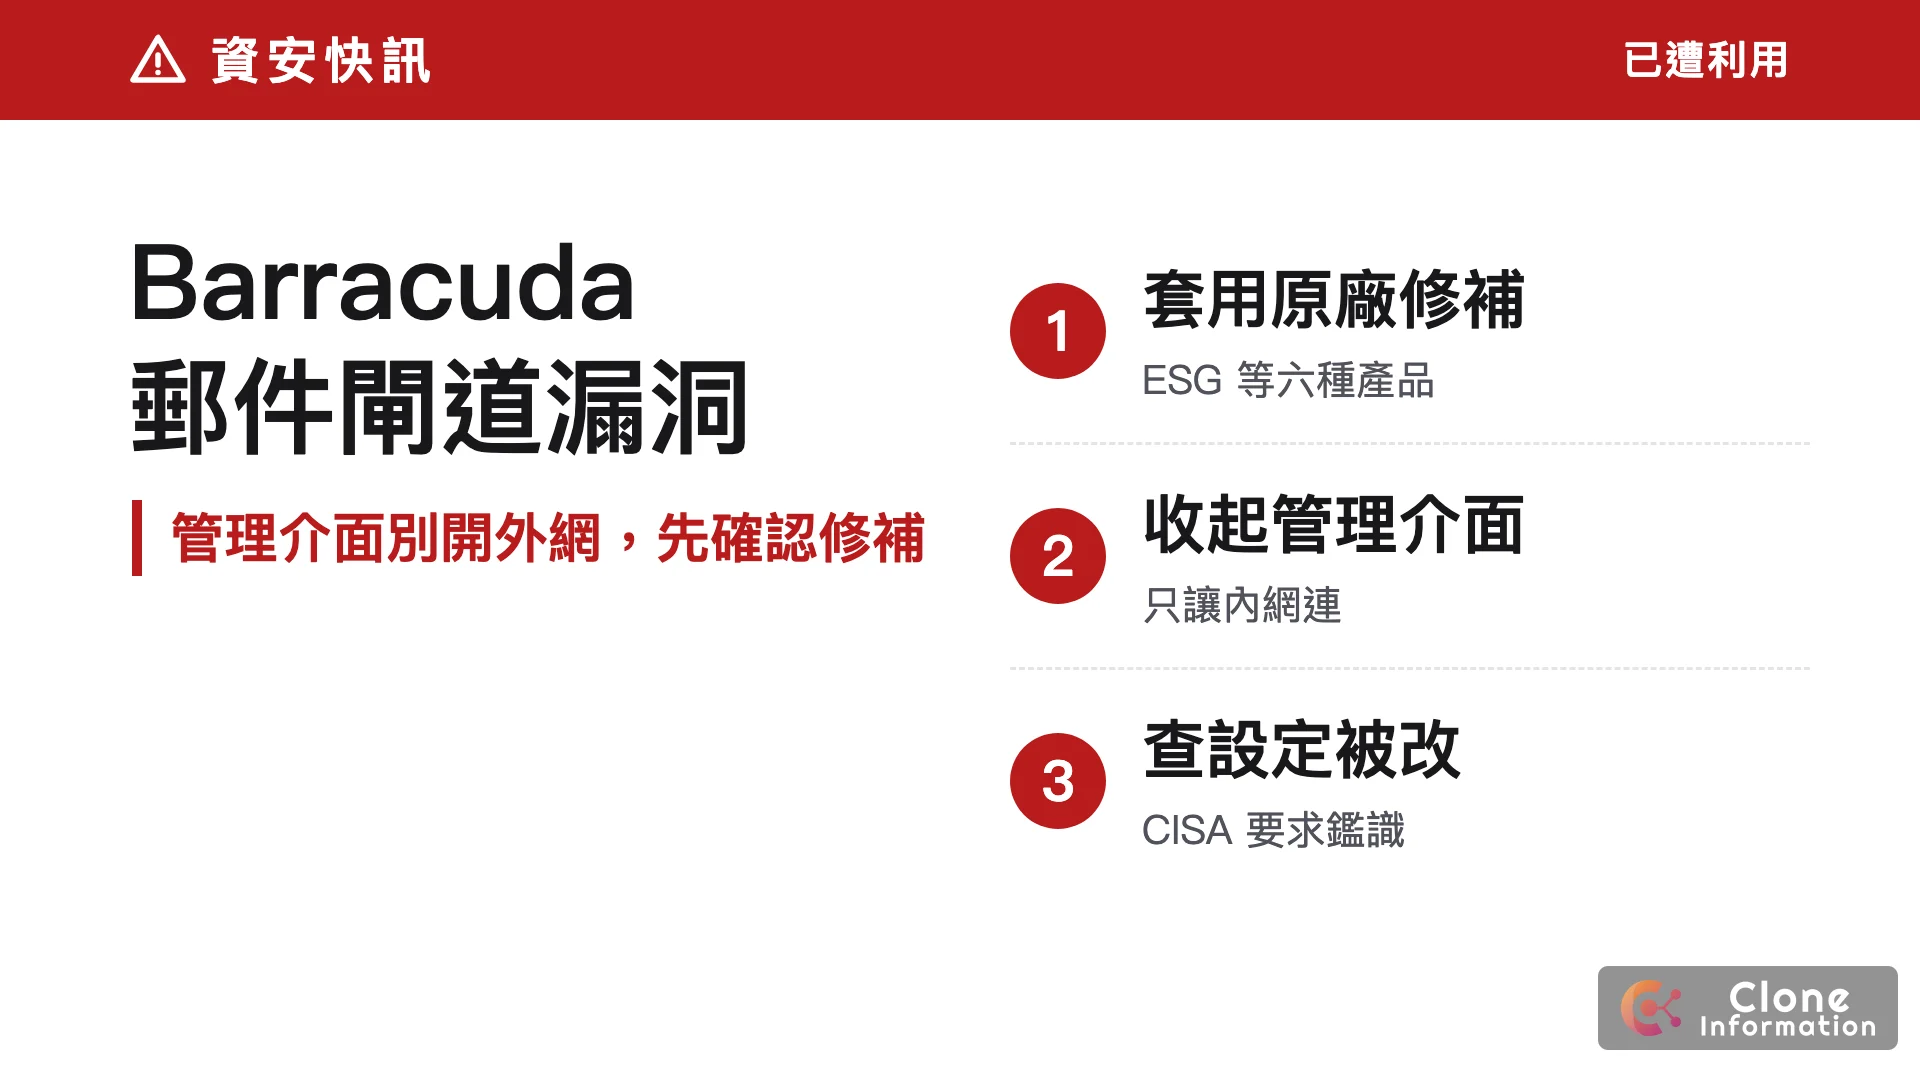
- 誰要處理:公司有 Barracuda 的郵件閘道(Email Security Gateway,ESG)、負載平衡器、網站應用防火牆、郵件封存、網頁閘道設備的。
- 多急:Barracuda 公告已發現有少數組織遭攻擊。美國 CISA 2026 年 11 月 10 日把兩個漏洞列入已遭利用清單,聯邦機關修補期限 11 月 13 日,並標註需要鑑識檢查。
- 今天做一件事:問 IT 或廠商「我們的 Barracuda 設備有沒有套用 11 月的安全修補?管理介面是不是只有內網連得到?」
- 先擋一下:管理介面不要開在外網,只讓可信任的內部網路連。
- 給老闆的一句話:公司的郵件閘道有已被利用的漏洞,已請 IT 確認修補與管理介面限制,並檢查設備有沒有被改過設定,完成日期 __。
技術摘要(給 IT 人員)
| 項目 | 內容 |
|---|---|
| 漏洞 1 | CVE-2026-116606:只影響 ESG,驗證繞過(CWE-288)。攻擊者不需要登入,但要能連到管理介面,可呼叫設定匯入功能,還原特製的備份檔,修改設備的全域設定;原廠與 Mandiant 評 CVSS 9.3 |
| 漏洞 2 | CVE-2026-111560:作業系統指令注入(CWE-78)。已登入的管理者可注入指令,在處理特製時區值時以 root 權限執行;原廠評 CVSS 8.6;影響 ESG、ADC、BMA、WCC、WAF、WSG |
| 串連 | 兩個漏洞合用,可繞過授權並拿到設備 root(原廠與 CISA 公告) |
| 遭利用狀態 | Barracuda 公告 11 月 9 日更新:已發現少數組織遭攻擊;CISA 已知遭利用漏洞清單 2026-11-10 新增,修補期限 2026-11-13,需要鑑識檢查,是否與勒索攻擊有關列為「未知」 |
Barracuda 漏洞,各產品要裝哪個修補?
Barracuda 公告列出的修補編號如下,兩個漏洞都要補:
| 產品 | 影響的漏洞 | 修補 |
|---|---|---|
| Email Security Gateway(ESG) | 兩個都影響 | BNSF-40425(韌體 9.4.017 以上)、BNSF-40430(9.4.017 以前) |
| Load Balancer ADC | 只有指令注入 | BNADC-16586 |
| Web Application Firewall(WAF) | 只有指令注入 | BNADC-16586 |
| Message Archiver(BMA) | 只有指令注入 | BNMA-32468 |
| WAF Control Center(WCC) | 只有指令注入 | BNWF-60060 |
| Web Security Gateway(WSG) | 只有指令注入 | BNYF-24789 |
設備畫面會顯示最新可用韌體,落後好幾版的可能要更新不只一次。沒有自動套上、或關掉自動修補的,要手動套用並改回自動接收(做法見 Barracuda Campus)。
Mandiant 的揭露頁寫明 ESG 9.4.0.030 之前的版本受 CVE-2026-116606 影響。
Barracuda 郵件閘道漏洞,怎麼擋、要查什麼?
- 管理介面收起來:原廠建議把管理介面限制在可信任的內部網路,並用網路存取控制縮小暴露範圍;管理介面不對網際網路開放的設備,暴露程度較低。遠端管理改走 VPN(見〈VPN 與零信任怎麼選〉)。
- 確認修補已套用:到設備畫面看韌體與已安裝修補,不要只看自動修補有沒有開。
- 查有沒有被改過:CISA 標註需要鑑識檢查。這個漏洞能匯入備份檔改設備設定,請廠商比對目前設定與先前備份、近期的設定變更紀錄,有不認得的規則或帳號就視為已被入侵處理。原廠公告沒有提供入侵檢查方法。
同類型的郵件閘道事件見〈Cisco 郵件防火牆漏洞已遭利用〉。近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 11 月 11 日:首次發布
我們怎麼做?
不確定公司有沒有 Barracuda 設備、管理介面有沒有開在外網,可以寫信給我們,我們先免費幫你判讀、該找誰處理。需要重新規劃信件與網路設備的管理方式,見企業雲端建置與資安防護(服務全台)。
常見問題
我們用 Barracuda 的雲端服務,要處理嗎?
原廠公告列的是 Email Security Gateway、Load Balancer ADC、Message Archiver、WAF Control Center、Web Application Firewall、Web Security Gateway 這些產品,沒有針對其他雲端服務發出說明。不確定自己用的是哪一種,請問代理商或 Barracuda 支援。
管理介面只在公司內網,還會中嗎?
原廠說明攻擊者要能連到管理介面才打得進去,管理介面不開放在網際網路的組織暴露程度較低。我們建議仍然套用修補,因為內網有電腦中毒時一樣能連到管理介面。
沒有被入侵的跡象,還要查嗎?
要。CISA 在這兩筆標註需要鑑識檢查,原廠也確認已有組織遭攻擊。這個漏洞能讓攻擊者匯入備份檔改動設備設定,我們建議請廠商比對設備設定與近期設定變更紀錄,有疑慮就找資安廠商處理。原廠公告沒有提供入侵檢查方法。
原廠與 Mandiant 寫的版本號不同,以哪個為準?
Barracuda 公告用修補編號(例如 ESG 的 BNSF-40425、BNSF-40430)說明,並要求裝到最新韌體與所有修補;Mandiant 揭露頁寫 ESG 9.4.0.030 之前的版本受影響。我們建議以設備畫面顯示的最新韌體與已套用修補為準,不確定就問 Barracuda 支援。