白話重點
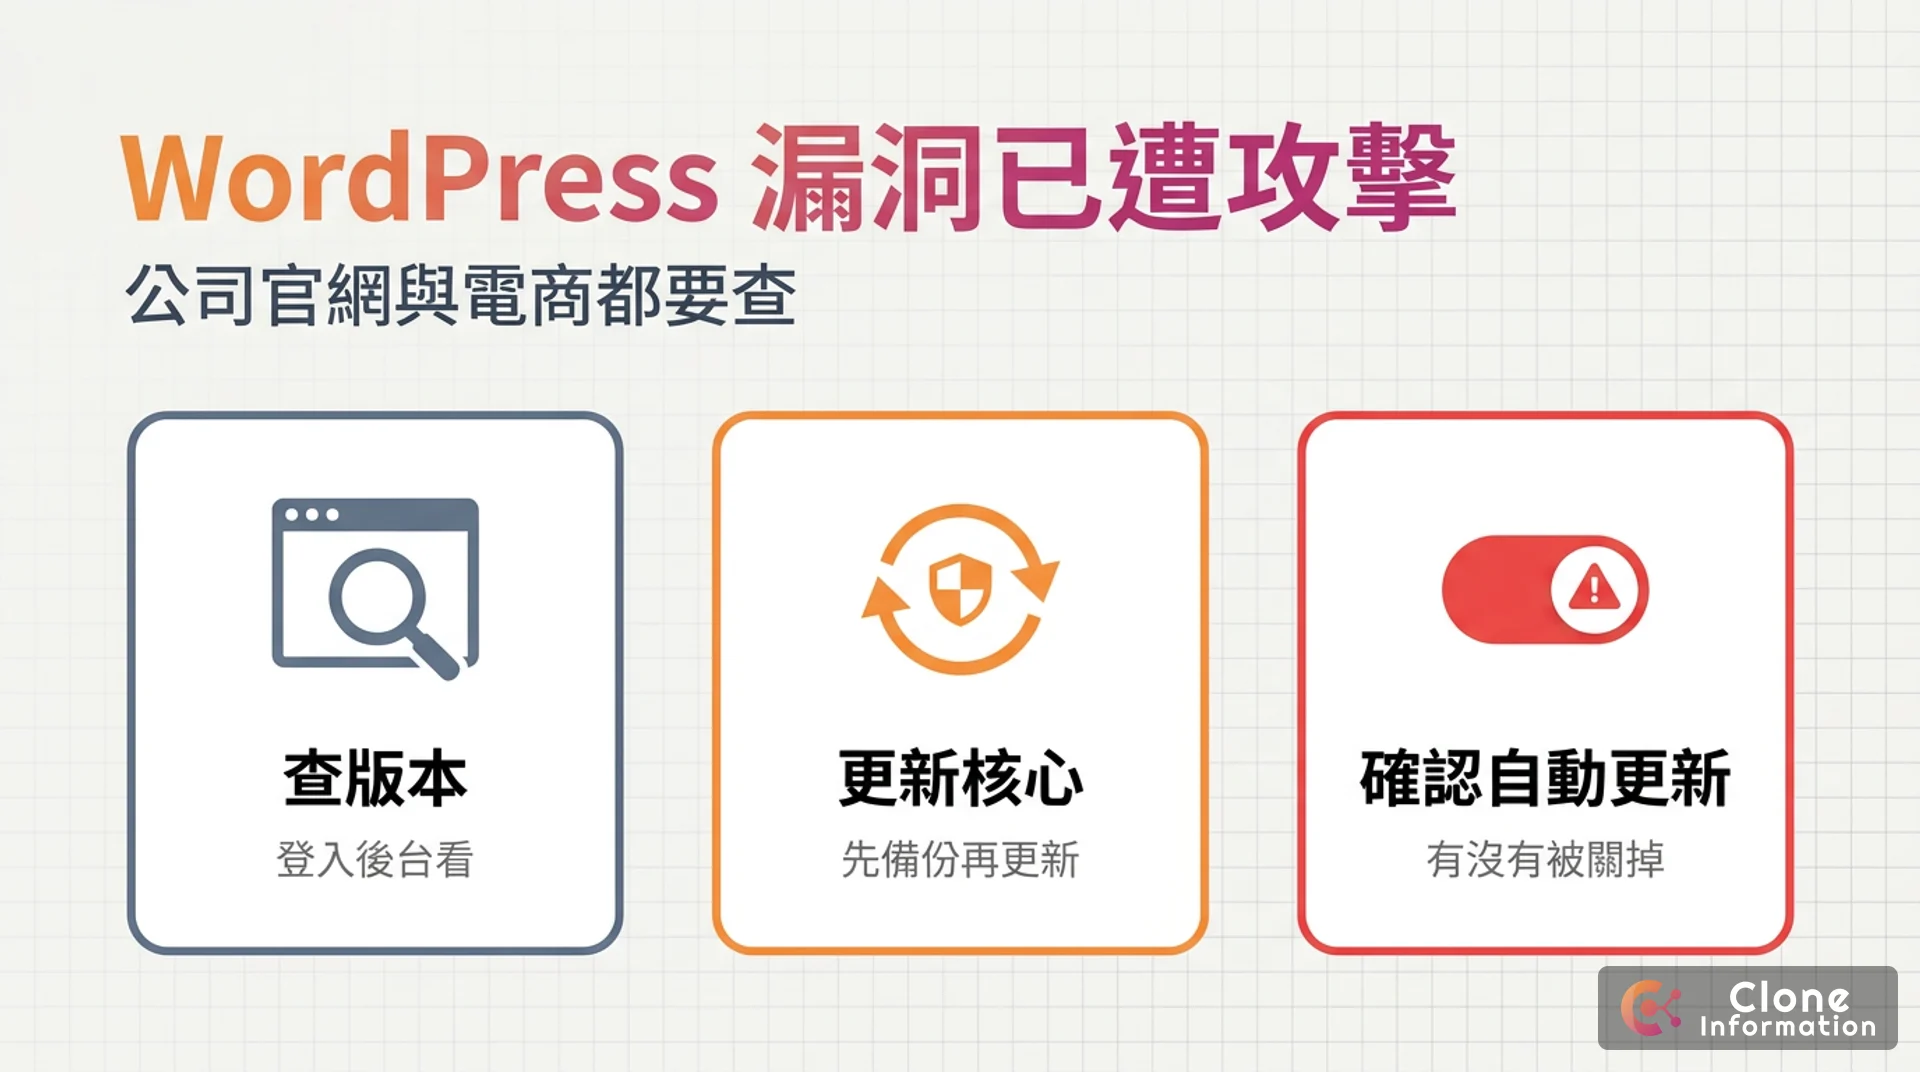
- 誰要處理:公司官網或電商是 WordPress 做的都要。不確定的話,問做網站的廠商。
- 多急:WordPress 漏洞今年兩度被美國 CISA 確認已遭攻擊(7 月 21 日、9 月 25 日),最嚴重的不需登入就能在網站主機上執行程式。
- 今天做一件事:登入 WordPress 後台,打開「控制台 → 更新」,看版本號和自動更新說明(見下文)。沒有後台帳號,就問廠商「我們的 WordPress 是哪一版?自動更新有沒有開?」
- 要更新到:WordPress 7.1.3。留在舊分支的,更新到該分支最新版,例如 WordPress 7.0.7、6.9.10、6.8.11。
- 給老闆的一句話:公司網站是 WordPress,已確認更新到 7.1.3(或該分支最新版),完成日期 __。
技術摘要(給 IT 人員)
| 項目 | 內容 |
|---|---|
| 編號 | CVE-2026-87902(GHSA-7hp8-65ch-5whp);CVE-2026-60137、CVE-2026-63030(串連) |
| 嚴重度 | 87902:CVSS v4.0 9.2;63030:原廠評為重大;60137:GitHub 安全公告評為中度(發布文稱高) |
| 會中的條件 | 87902:啟用中的佈景主題最上層有 page- 開頭的資料夾,且主機上有可利用的 PHP 檔(例如 register_argc_argv 開啟時的 pearcmd.php);60137+63030:6.9.0–6.9.4、7.0.0–7.0.1 的預設安裝即可串連 |
| 修補版本 | 87902:7.1.2、7.0.6、6.9.9、6.8.10 起(4.7 以後各分支都有);60137:7.0.2、6.9.5、6.8.6 起;63030:7.0.2、6.9.5 起 |
| 遭利用狀態 | 三個都在 CISA 已知遭利用漏洞清單(7 月 21 日、9 月 25 日列入);截至 10 月 27 日 |
| 原廠公告 | WordPress 7.1.2、7.0.2、7.1.3 |
這兩次 WordPress 漏洞是什麼?哪些網站受影響?
| 時間 | 發生什麼事 |
|---|---|
| 7 月 | 17 日發布 7.0.2:兩個漏洞串起來,不需登入就能遠端執行程式,官方對受影響版本強制自動更新;21 日 CISA 確認已遭攻擊 |
| 9 月 | 22 日發布 7.1.2:不需登入,在特定條件下可讓頁面範本載入主機上的其他 PHP 檔,進而執行程式;25 日 CISA 確認已遭攻擊 |
7 月那次 WordPress 漏洞,6.9 與 7.0 會被串成遠端執行程式;6.8 只受其中的 SQL 注入影響(要外掛或佈景主題把未過濾的輸入傳進去),6.8 以前不受影響。
9 月那次範圍大得多,原廠公告列出 4.7 到 7.1.1 都受影響,要同時符合主機環境與佈景主題兩個前提。官方點名 Docker 官方 php 映像檔、PHP 8.5 以前的 cPanel 預設設定都符合主機那一項,不知道主機是什麼的,直接當作符合;修法都一樣,就是更新 WordPress 核心。7.1.2 的公告沒有提到強制更新,要靠網站自己的自動更新。
WordPress 要更新到哪一版?
| 目前的分支 | 要更新到(截至 10 月 27 日) |
|---|---|
| 7.1 | 7.1.3 |
| 7.0 | 7.0.7 |
| 6.9 | 6.9.10 |
| 6.8 | 6.8.11 |
| 4.7 到 6.7 | 該分支最新版,例如 6.7.10、6.6.10(完整清單見文末「WordPress 官方版本 API」) |
| 4.7 以前 | 不在官方安全修補範圍,要升級或改版 |
已經是 7.1.2 的,7.1.3 再修了 7 個安全問題,目前不在 CISA 已遭利用清單,一樣建議更新。
這次的 WordPress 更新分兩步走:今天先做的是更新到該分支最新版(例如還在 WordPress 7.0 的網站更新到 7.0.7),就擋得住這兩次攻擊,不必跨大版本;有廠商的,請他指定只更新到該分支最新版。之後再排升到 7.1,因為舊分支的回補是額外提供,正式支援的只有最新版本(WordPress 7.1.2 公告)。
WordPress 自動更新有沒有開,怎麼查?
WordPress 3.7 起,多數網站會在背景自動套用小版本與安全更新,前提是不必輸入 FTP 帳密就能一鍵更新(WordPress:更新 WordPress)。所以這次最該擔心的,是自動更新被關掉、或更新沒成功的網站。
在「控制台 → 更新」,自動更新有開,會看到「這個網站僅會自動更新至 WordPress 安全性維護版本」或「這個網站會自動更新至 WordPress 每個最新版本」其中一句;看到「這個網站不會接收 WordPress 新版本的自動更新」就是被關掉了,請廠商說明原因並重新打開。手動更新是在同一頁按「立即更新」,更新前先備份。更新後我們建議順便到「使用者」看有沒有不認識的管理員帳號,有的話先別刪,聯絡廠商或我們。
主機上的 PHP 也要更新:PHP 10 月也有已遭攻擊的漏洞,見〈PHP 漏洞已遭攻擊〉;近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 10 月 27 日:首次發布
我們怎麼做?
網站是外包做的、廠商聯絡不上,或後台登不進去,可以把網址寫信給我們,我們先免費幫你判讀版本與該找誰處理。需要接手更新、升級或改版時,再談網站設計與維護(服務全台);版本太舊要直接改版的,費用怎麼看見〈網頁設計報價差十倍?〉。
常見問題
自動更新有開,還需要做什麼?
要進後台確認版本號真的更新了。WordPress 官方說明,網站要能不輸入 FTP 帳密就一鍵更新,背景自動更新才會成功;主機檔案權限有問題時,自動更新可能沒跑。看到的版本號是 WordPress 7.1.3,或你那條分支的最新版,就代表修好了。
外包廠商說網站版本太舊、不能更新,怎麼辦?
9 月那個漏洞(CVE-2026-87902),官方把修補回補到 4.7 以後的每條分支,所以 4.7 以後的網站都能在同一條分支內更新,不必跨大版本。官方目前只對 4.7 以後的分支提供安全修補,比 4.7 還舊的只能升級或改版。
用 Neve、Hestia、Sydney 這些佈景主題,要特別注意嗎?
CVE-2026-87902 要能遠端執行程式,前提之一是啟用中的佈景主題(含父、子主題)最上層有以 page- 開頭的資料夾,官方點名 Twenty Twelve、Twenty Fourteen、Neve、Hestia、Sydney 符合。問題出在 WordPress 核心,不是佈景主題本身,修法一樣是更新核心。
更新 WordPress 會不會讓網站壞掉?
同一條分支內的小版本更新(例如 7.1.2 更新到 7.1.3)是安全與維護修補,我們的經驗是相容性風險低。更新前先備份,有狀況可以還原,這也是 WordPress 更新說明列的第一步。