白話重點
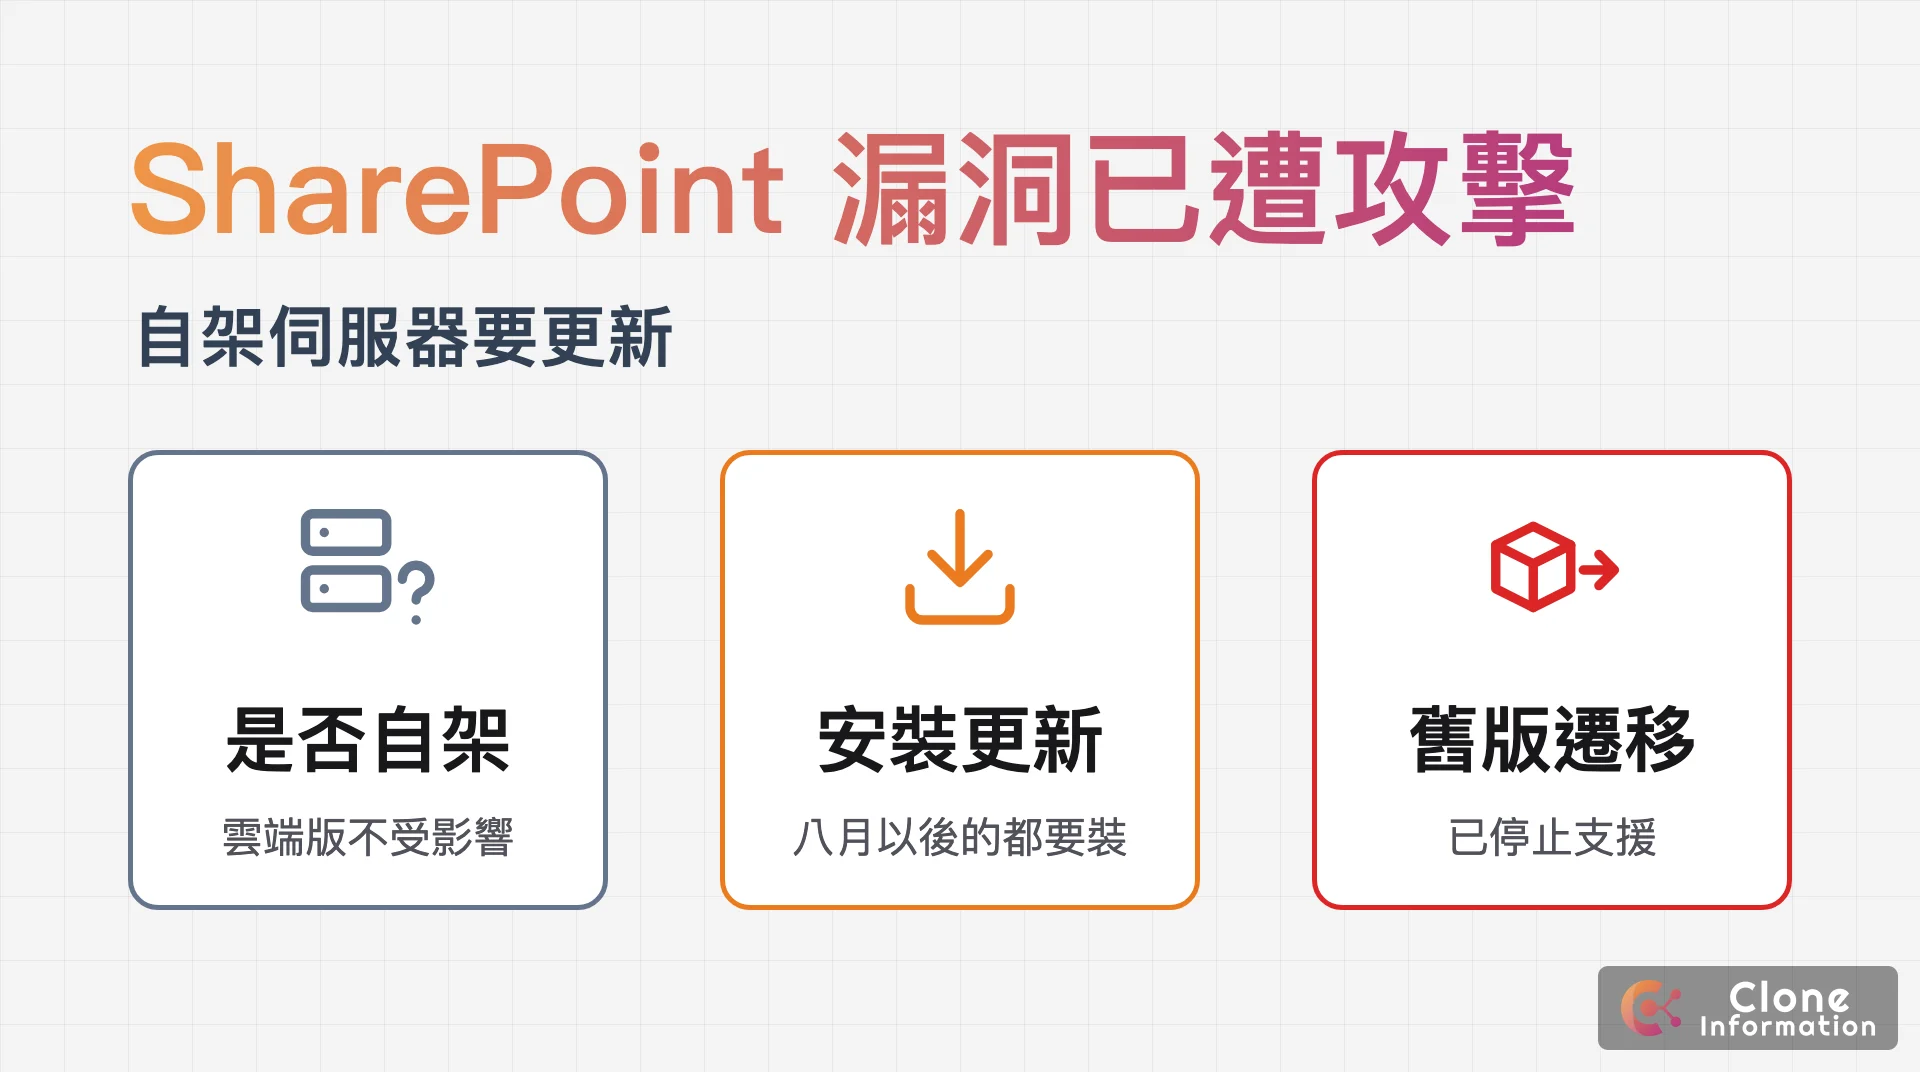
- 誰要處理:公司自己架 SharePoint Server(放在公司機房或自己租的主機)的才要。用 Microsoft 365 的 SharePoint Online 不在這次 SharePoint 漏洞的範圍;文件網址是 ○○.sharepoint.com 的就是 SharePoint Online。不確定就問 IT 或系統廠商。
- 多急:7 月到 9 月共 6 個 SharePoint 漏洞被美國 CISA 確認已遭攻擊,其中 1 個已被勒索軟體利用,最嚴重的可遠端在伺服器上執行程式。
- 今天做一件事:問 IT「我們有沒有自架 SharePoint Server?哪一版?8 月以後的安全更新裝了沒?」
- SharePoint 2016、2019 已停止支援:微軟延伸支援在 2026 年 7 月結束,9、10 月的更新只出給 Subscription Edition(微軟目前仍支援的自架版本),我們建議開始排遷移。
- 給老闆的一句話:公司自架的 SharePoint 有已遭攻擊的漏洞,已請 IT 安裝更新(2016/2019 另評估遷移),完成日期 __。
技術摘要(給 IT 人員)
| 編號 | 類型(微軟標題) | CVSSv3.1 | 攻擊條件 | CISA 列入 |
|---|---|---|---|---|
| CVE-2026-65660 | 遠端執行程式 | 8.8 | 需登入、低權限 | 9 月 25 日 |
| CVE-2026-55040 | 繞過安全功能 | 9.1 | 不需登入,可冒充身分 | 8 月 18 日 |
| CVE-2026-50522 | 遠端執行程式 | 9.8 | 說法不一:微軟 FAQ 寫需網站擁有者;CVSS 與 CISA 為不需登入 | 7 月 22 日 |
| CVE-2026-58644 | 遠端執行程式 | 9.8 | 同上 | 7 月 16 日 |
| CVE-2026-56164 | 權限提升 | 5.3 | 不需登入 | 7 月 14 日 |
| CVE-2026-45659 | 遠端執行程式 | 8.8 | 至少網站成員權限;CISA 註記已被勒索軟體利用 | 7 月 1 日 |
遭利用狀態截至 2026 年 10 月 27 日,以 CISA 已知遭利用漏洞清單為準;六個漏洞的微軟公告連結列在文末。
SharePoint 漏洞影響哪些版本?
微軟公告的受影響產品,六個都是自架的三個版本:SharePoint Server 2016(含 Enterprise)、SharePoint Server 2019 與 SharePoint Server Subscription Edition;Microsoft 365 裡的 SharePoint Online 不在其中。
六個裡有 4 個可能不需帳號就能攻擊:55040、56164 確定不需登入,50522、58644 微軟說法不一,我們建議比照處理;另外 2 個(45659、65660)要先有一般帳號。所以 SharePoint 開放到網際網路、或外部廠商也有帳號的,風險最高。不想把內部系統直接開到網際網路,見〈VPN 與零信任怎麼選〉。
SharePoint Server 要裝哪個更新?
| 版本 | 至少裝到(以組建版本為準) | 對應的更新 |
|---|---|---|
| Subscription Edition | 組建 16.0.19725.20522 以上 | 至少 8 月 KB5002893,建議直接裝 10 月 KB5002927(16.0.20326.20190) |
| SharePoint 2019 | 組建 16.0.10417.20198 以上 | 8 月 KB5002894 與 KB5002896 |
| SharePoint 2016(含 Enterprise,同一個更新) | 組建 16.0.5565.1001 以上 | 8 月 KB5002905 與 KB5002906 |
Subscription Edition 建議直接裝 10 月更新,因為 9、10 月微軟還為它修了其他漏洞。
所有伺服器都裝完更新後,從管理中心那台開始,逐台執行 SharePoint 產品設定精靈(PSConfig)升級設定與內容資料庫,過程中網站會暫停服務,微軟說明也要求事前完整備份。之後在 SharePoint 管理命令介面查組建版本(微軟:SPFarm.BuildVersion):
(Get-SPFarm).BuildVersionSharePoint Server 2016 與 2019 的延伸支援,微軟生命週期頁寫明在 2026 年 7 月結束;9、10 月的 SharePoint 安全更新只出給 Subscription Edition。裝完 8 月更新後,我們建議排時間遷移;暫時無法更新的做法見文末常見問題。
近半年其他事件整理在資安事件時間軸。
更新紀錄
- 2026 年 10 月 27 日:首次發布
我們怎麼做?
不確定公司有沒有自架 SharePoint、這次 SharePoint 漏洞要裝哪個更新,或舊系統沒人在顧,可以寫信給我們,我們先免費幫你判讀、該找誰處理。需要盤點公司自架的系統與遷移排序,見企業雲端建置與資安防護(服務全台)。
常見問題
公司用 Microsoft 365,也要處理嗎?
不用。微軟這六個漏洞的公告,受影響產品只列自架的 SharePoint Server 2016、2019 與 Subscription Edition,沒有 Microsoft 365 裡的 SharePoint Online。以前若有廠商在公司機房另外裝過 SharePoint,那一台才要處理。
SharePoint 2016、2019 已經停止支援,還能怎麼辦?
根據微軟生命週期頁,兩者的延伸支援已在 2026 年 7 月結束。8 月微軟仍為 CVE-2026-65660 出了 2016、2019 的更新,請先裝上;9、10 月的 SharePoint 安全更新只出給 Subscription Edition,我們建議排時間遷移到 Subscription Edition 或 SharePoint Online。
還沒辦法馬上更新,可以先做什麼?
微軟在 CVE-2026-56164 的公告建議確認 AMSI(防惡意程式掃描介面)有開啟,讓防毒掃描 SharePoint 收到的請求;Subscription Edition 25H1 以上再把請求內容掃描設為完整模式(2016、2019 沒有這個選項)。我們也建議先讓 SharePoint 只能從公司內網或 VPN 連,等更新裝好再開放。
已經裝了 7 月的更新,還要裝 8 月的嗎?
要。9 月 25 日才確認遭攻擊的 CVE-2026-65660,修補在 8 月的更新裡;2016 與 2019 各有兩個更新套件,微軟說明列出的更新都要裝。