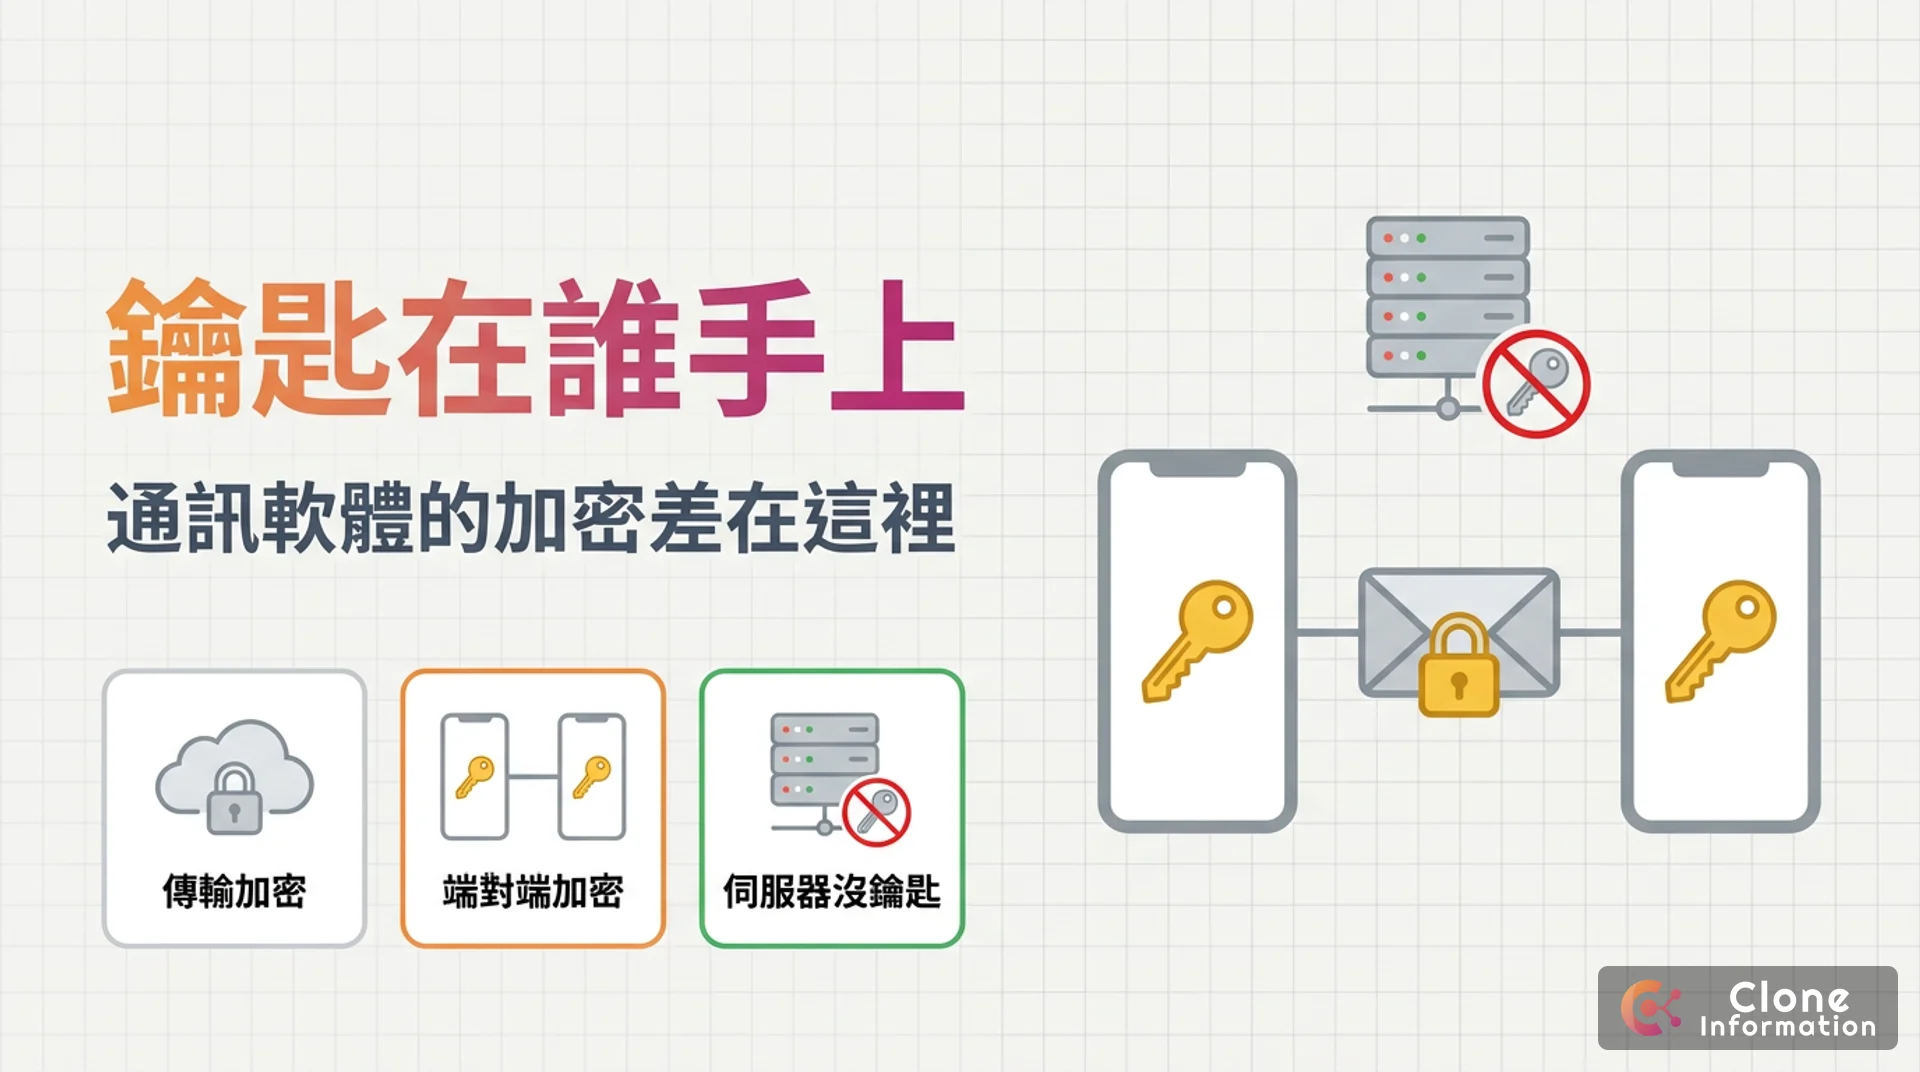
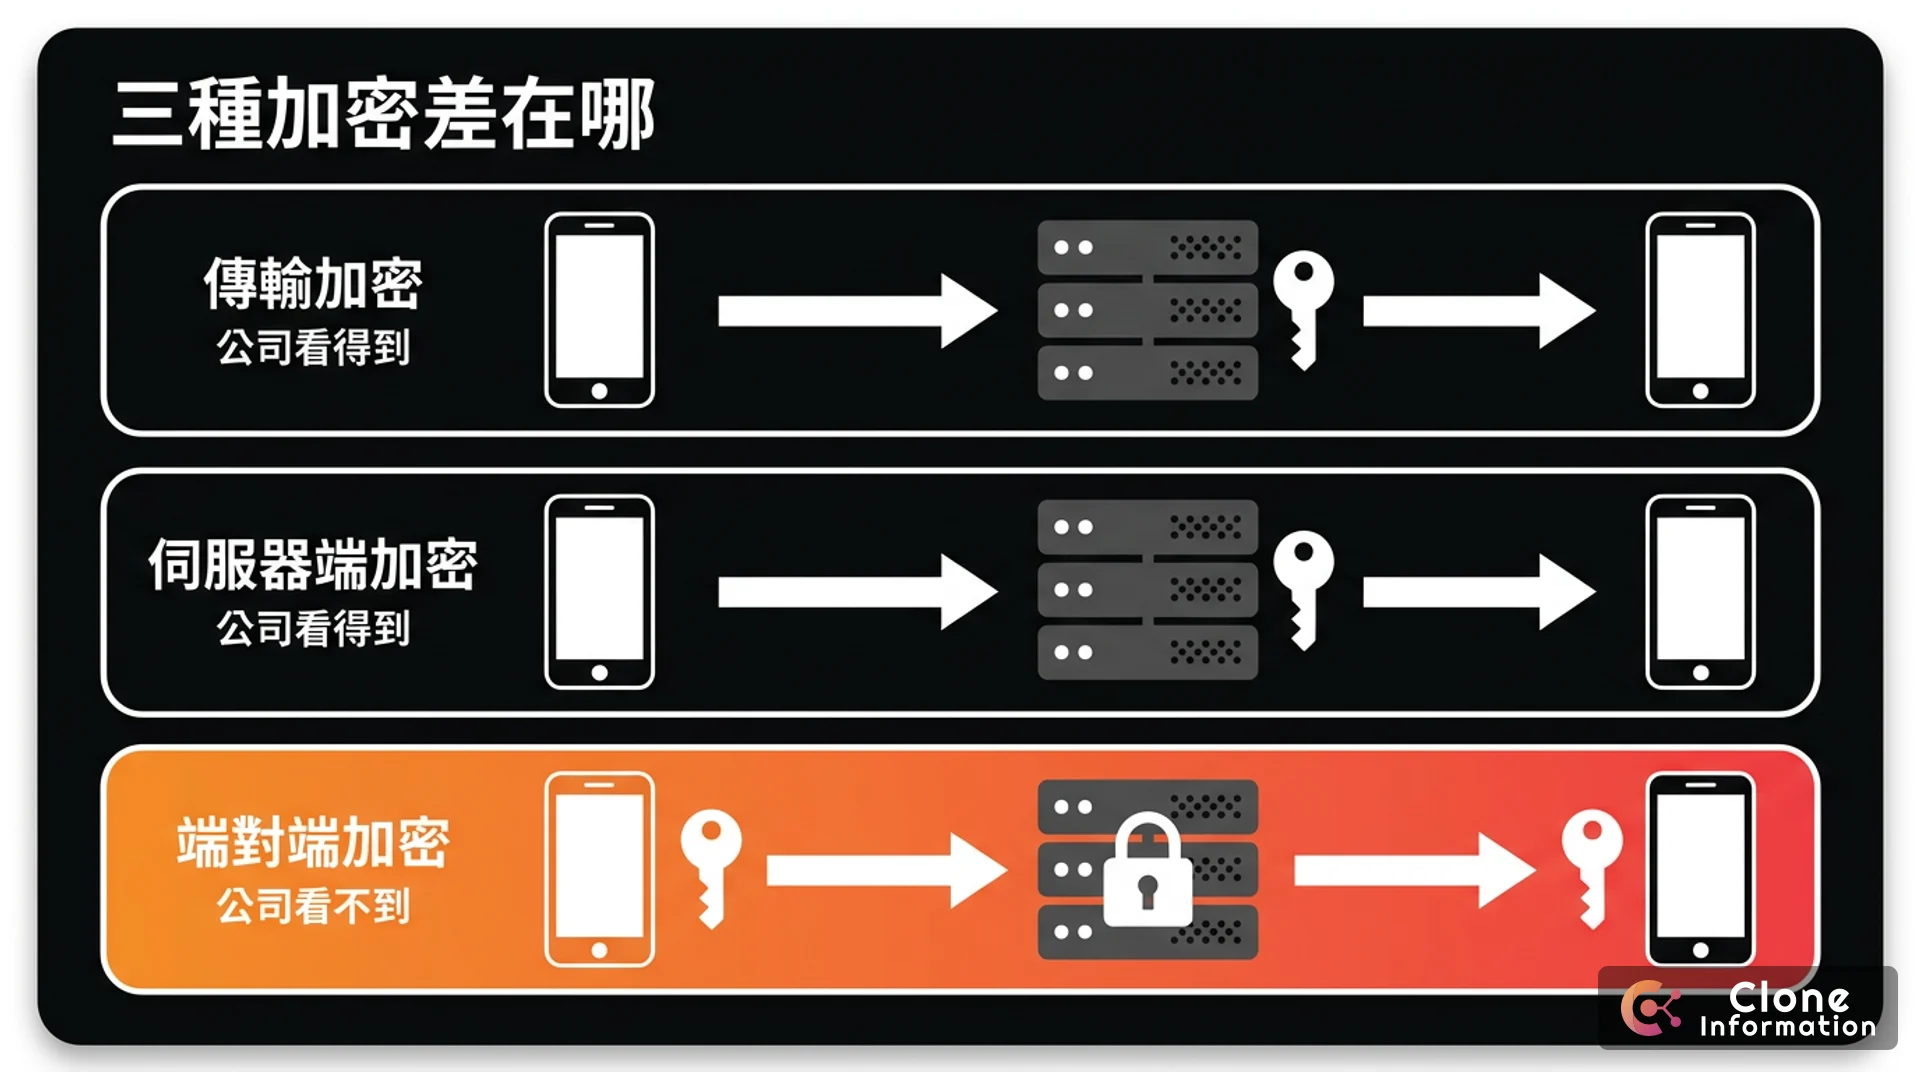
通訊軟體說「有加密」,多半指的是傳輸加密:資料在網路上傳的那一段是加密的,到了公司的伺服器就解開,鑰匙在公司手上。真正的端對端加密是鑰匙只在你和對方的裝置上,伺服器只存看不懂的密文,公司想看也解不開。判斷一個通訊軟體的隱私夠不夠,看三件事:鑰匙在誰手上、預設有沒有開、照片、相簿、記事本和位置有沒有包含在內。有的軟體只把聊天文字做端對端加密,相簿裡的照片並不在內。
傳輸加密、伺服器端加密、端對端加密差在哪?
三種都叫「加密」,保護的範圍差很多:
| 傳輸加密 | 伺服器端加密 | 端對端加密 | |
|---|---|---|---|
| 保護哪一段 | 手機到伺服器的網路上 | 伺服器硬碟裡 | 從你的手機到對方的手機,全程 |
| 鑰匙在誰手上 | 公司 | 公司 | 只有雙方裝置 |
| 公司看得到內容嗎 | 看得到 | 看得到 | 看不到 |
| 伺服器被入侵或被要求交資料 | 交得出內容 | 交得出內容 | 只有密文 |
傳輸加密現在幾乎是基本配備(網址列的鎖頭就是,標準是 TLS 1.3),它防的是有人在網路上偷看,防不了公司自己或入侵公司的人。
LINE、Telegram、WhatsApp、Signal 的加密有什麼不同?
照各家官方說明整理:
| 預設端對端? | 要注意的地方 | |
|---|---|---|
| LINE | 是,Letter Sealing 預設開、2021 年起不能關 | 文字、位置、檔案(一對一與 50 人以下群組)與一對一通話有端對端;群組通話、貼圖、記事本與相簿裡的照片影片只有傳輸加密,用 Apple 或 Google 的雲端備份時訊息也不再是端對端,有機器人帳號加入的聊天室不再受保護(LINE 加密報告) |
| Telegram | 否 | 一般私人與群組對話是伺服器與用戶端之間的加密,只有手動開、限一對一的「秘密對話」是端對端(Telegram FAQ) |
| 是 | 備份到 Google 帳號時,端對端加密要自己另外打開(WhatsApp 說明) | |
| Signal | 是,沒有可選模式 | 一律端對端(Signal 官網) |
看得出來,「有加密」三個字分不出差別。同一個 App 裡,聊天文字有端對端、相簿沒有,LINE 就是例子。美國網路安全局(CISA)給政府高風險人員的行動通訊指引,第一條就是「只用端對端加密的通訊」(CISA 指引);一般公司不一定要做到那個程度,但至少該知道自己用的工具保護到哪裡。
端對端加密了,伺服器還看得到什麼?
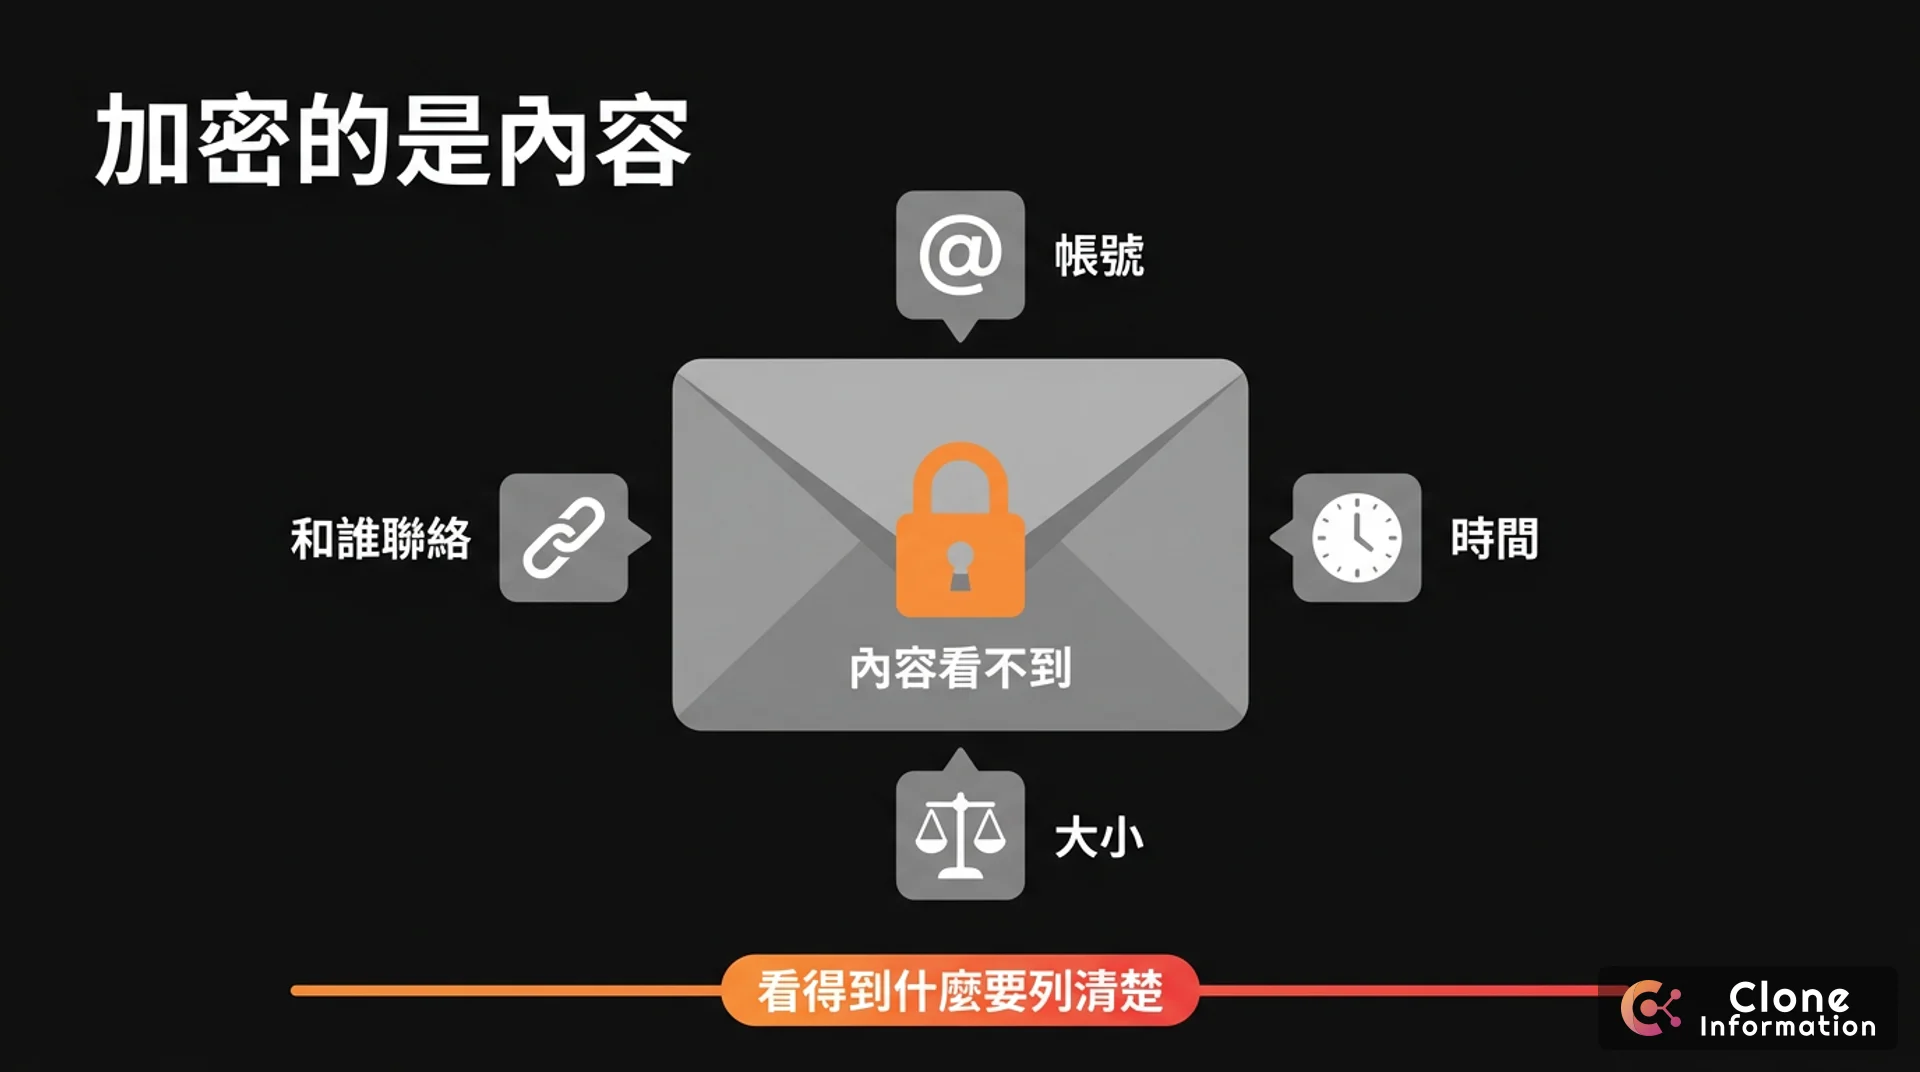
端對端加密保護的是內容,不是一切。要把訊息送到對的人手上,伺服器還是需要知道帳號、時間、檔案大小、你和誰聯絡、IP 位址這類資訊(業界叫中繼資料)。
所以比「有沒有加密」更好的問題是:業者有沒有把自己看得到什麼列清楚? 敢列清單的,通常是真的想過;只寫「安全加密」的,要再追問。
公司用通訊軟體談合約報價,要注意什麼?
報價、合約、客戶資料放在聊天軟體裡,風險不只在加密:
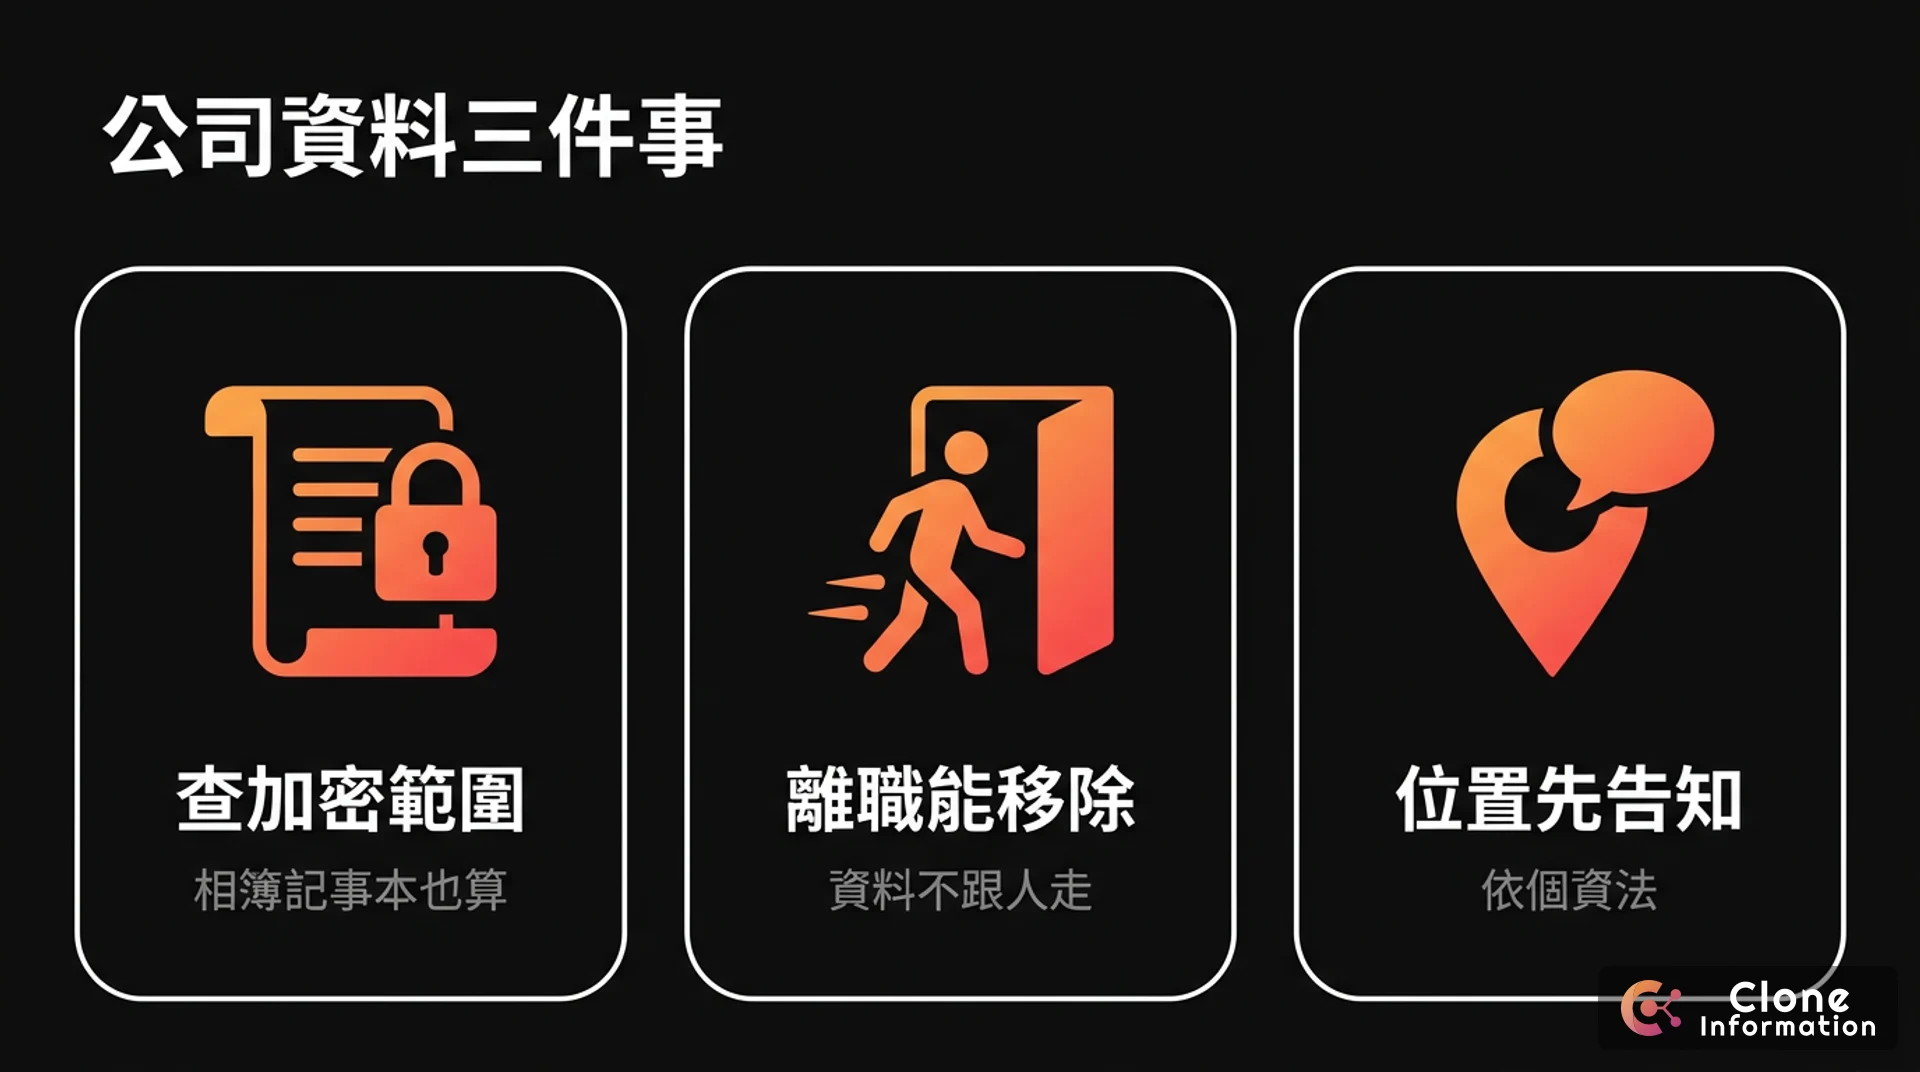
- 確認放的位置有端對端加密:聊天文字有,不代表相簿、記事本、雲端備份也有:以 LINE 為例,記事本與相簿只有傳輸加密,用 Apple 或 Google 的雲端備份時訊息也不再是端對端。要逐項查該軟體的官方加密說明。重要文件放進沒有端對端加密的功能,等於伺服器看得到。
- 員工離職能不能移除:資料在員工個人帳號裡,人走了資料也跟著走。公司資料怎麼管才算營業秘密。
- 員工位置要先告知:用 App 分享外勤同仁的位置,依個人資料保護法第 8 條,蒐集前要明確告知目的、資料類別、利用期間與方式等事項,不能只靠 App 的說明代替公司的告知。
員工把公司資料貼進 AI 工具是同一類問題,見〈AI 資料外洩怎麼防?〉。
VeilSeal 封印加密:伺服器沒有鑰匙是怎麼做到的?
我們自己做的位置共享 App Veilpin,加密架構叫 VeilSeal 封印加密:資料在你的手機上「封印」,只在你授權的人的裝置上「解封」,伺服器一把鑰匙也沒有。做法用的都是公開的國際標準:
| 用途 | 技術 | 白話 |
|---|---|---|
| 資料加密 | AES-256-GCM(NIST FIPS 197、SP 800-38D) | 把內容變成密文,同時能發現被竄改 |
| 傳遞鑰匙 | X25519、HPKE(RFC 9180) | 對話鑰匙用對方裝置的公鑰封好再轉交,伺服器只轉送、打不開 |
| 裝置簽章 | Ed25519(RFC 8032) | 冒充的裝置會被識破 |
| 匿名查地圖 | 盲簽章(RFC 9474) | 查路線、地址時,處理的一方不知道是誰在查 |
和一般通訊軟體最大的差別在範圍:不只訊息,位置、軌跡、照片、語音、記事本、相簿、保管箱,連名字和大頭照都在手機上加密後才送出。我們看得到的傳送資訊(帳號 Email、時間、大小、IP 等),完整清單列在 Veilpin 的隱私權政策,加密做法見加密技術說明——這就是前面說的「把看得到什麼列清楚」。
想自己試試,Veilpin 支援 Android 14 以上的手機(Google Play),進階版以上也能在 Windows 電腦同步對話與記事本(Microsoft Store),iPhone 版開發中;每月 NT$34 起,月繳新用戶免費試用 7 天(方案說明)。
我們怎麼做?
公司要做會處理敏感資料的系統或 App,加密要在設計第一天就決定:鑰匙放哪、伺服器看得到什麼、員工離職怎麼收回,事後補很難補齊。我們的做法與服務範圍見企業雲端建置與資安防護與企業系統客製開發;想先看實際成品,Veilpin 案例頁有完整說明。團隊要現成的加密對話與記事本,可以先看 Veilpin 企業版;要架在公司自己的雲端或整合既有系統,再寫信給我們。
不確定公司現在用的工具保護到哪裡,可以寫信給我們,列出你們用來傳合約、報價的工具,我們先免費幫你判斷哪些資料放錯地方。
常見問題
端對端加密和傳輸加密差在哪?
差在鑰匙在誰手上。傳輸加密只保護網路上傳送的那一段,到了伺服器就解開,公司看得到內容;端對端加密的鑰匙只在你和對方的裝置,伺服器只存密文,公司想看也解不開。
LINE 有端對端加密嗎?
有。LINE 的 Letter Sealing 預設開啟、2021 年起不能關,涵蓋一對一與 50 人以下群組的文字、位置、檔案,以及一對一通話。但依 LINE 的加密報告,群組通話、貼圖、記事本與相簿裡的照片影片只有傳輸加密,有機器人帳號加入的聊天室也不再受保護。
Telegram 是端對端加密嗎?
一般對話不是。依 Telegram 官方 FAQ,一般的私人與群組對話(Cloud Chats)是伺服器與用戶端之間的加密,只有手動開啟的「秘密對話」(Secret Chats)才是端對端加密。
端對端加密之後,伺服器還看得到什麼?
看得到傳送需要的資訊:帳號、時間、檔案大小、你和誰聯絡、IP 位址。內容加密不等於完全匿名。挑選時看業者有沒有把「我們看得到什麼」列清楚,比只看「有加密」三個字可靠。
公司的合約、報價可以放在通訊軟體嗎?
可以,但要確認那個功能有端對端加密,而不只是聊天文字有。聊天文字有端對端,不代表相簿、記事本也有,例如 LINE 的記事本與相簿裡的照片影片只有傳輸加密。重要文件放在有端對端加密的地方,並在員工離職時能移除存取權。