還沒準備好獨立的電腦和專用帳號之前,我們建議先別讓員工把 OpenClaw 裝在處理公司資料的電腦上。OpenClaw(台灣俗稱「龍蝦 AI」)是一套裝在自己電腦上、會自己動手做事的 AI 代理,能接 Slack、Telegram、WhatsApp 等數十種通訊軟體,讀寫檔案、執行指令、登入外部服務。數位發展部資安署 2026 年 3 月發新聞稿,提醒導入 OpenClaw 要做五項防護;國家資通安全研究院 5 月實測,OpenClaw 在三種攻擊情境都未能有效防禦。
白話重點
- 誰要處理:員工在公司電腦裝了 OpenClaw,或想裝的公司
- 多急:舊版有已公開的漏洞,惡意技能也真的出現過;已經裝了的,今天就盤點
- 今天做一件事:問 IT「公司哪幾台電腦裝了 OpenClaw?接了哪些公司帳號?是不是最新版?」
- 給老闆的一句話:員工用的 AI 代理能操作整台電腦和帳號,在專用電腦與專用帳號準備好之前,先不裝在處理公司資料的電腦上
這篇寫給聽到員工在用「龍蝦」、不確定該不該擋的老闆與主管。員工拿一般聊天 AI 處理公司資料的風險,見〈AI 資料外洩怎麼防?員工用個人版還是企業版,差很多〉。
OpenClaw 是什麼?為什麼叫龍蝦?
OpenClaw 是 MIT 授權的開源專案,官方 README 寫它「runs on your own computer」,在自己的電腦上執行;狀態、記憶與帳號憑證也都存在那台電腦上。背後的模型可以換,雲端的大模型或本機模型都能接。專案現在由非營利的 OpenClaw Foundation 管理。
它的吉祥物是一隻太空龍蝦,台灣俗稱「龍蝦 AI」或「龍蝦」。名字改過幾次:早期叫 Clawdbot,2026 年 1 月改名 Moltbot,1 月 30 日定名 OpenClaw。
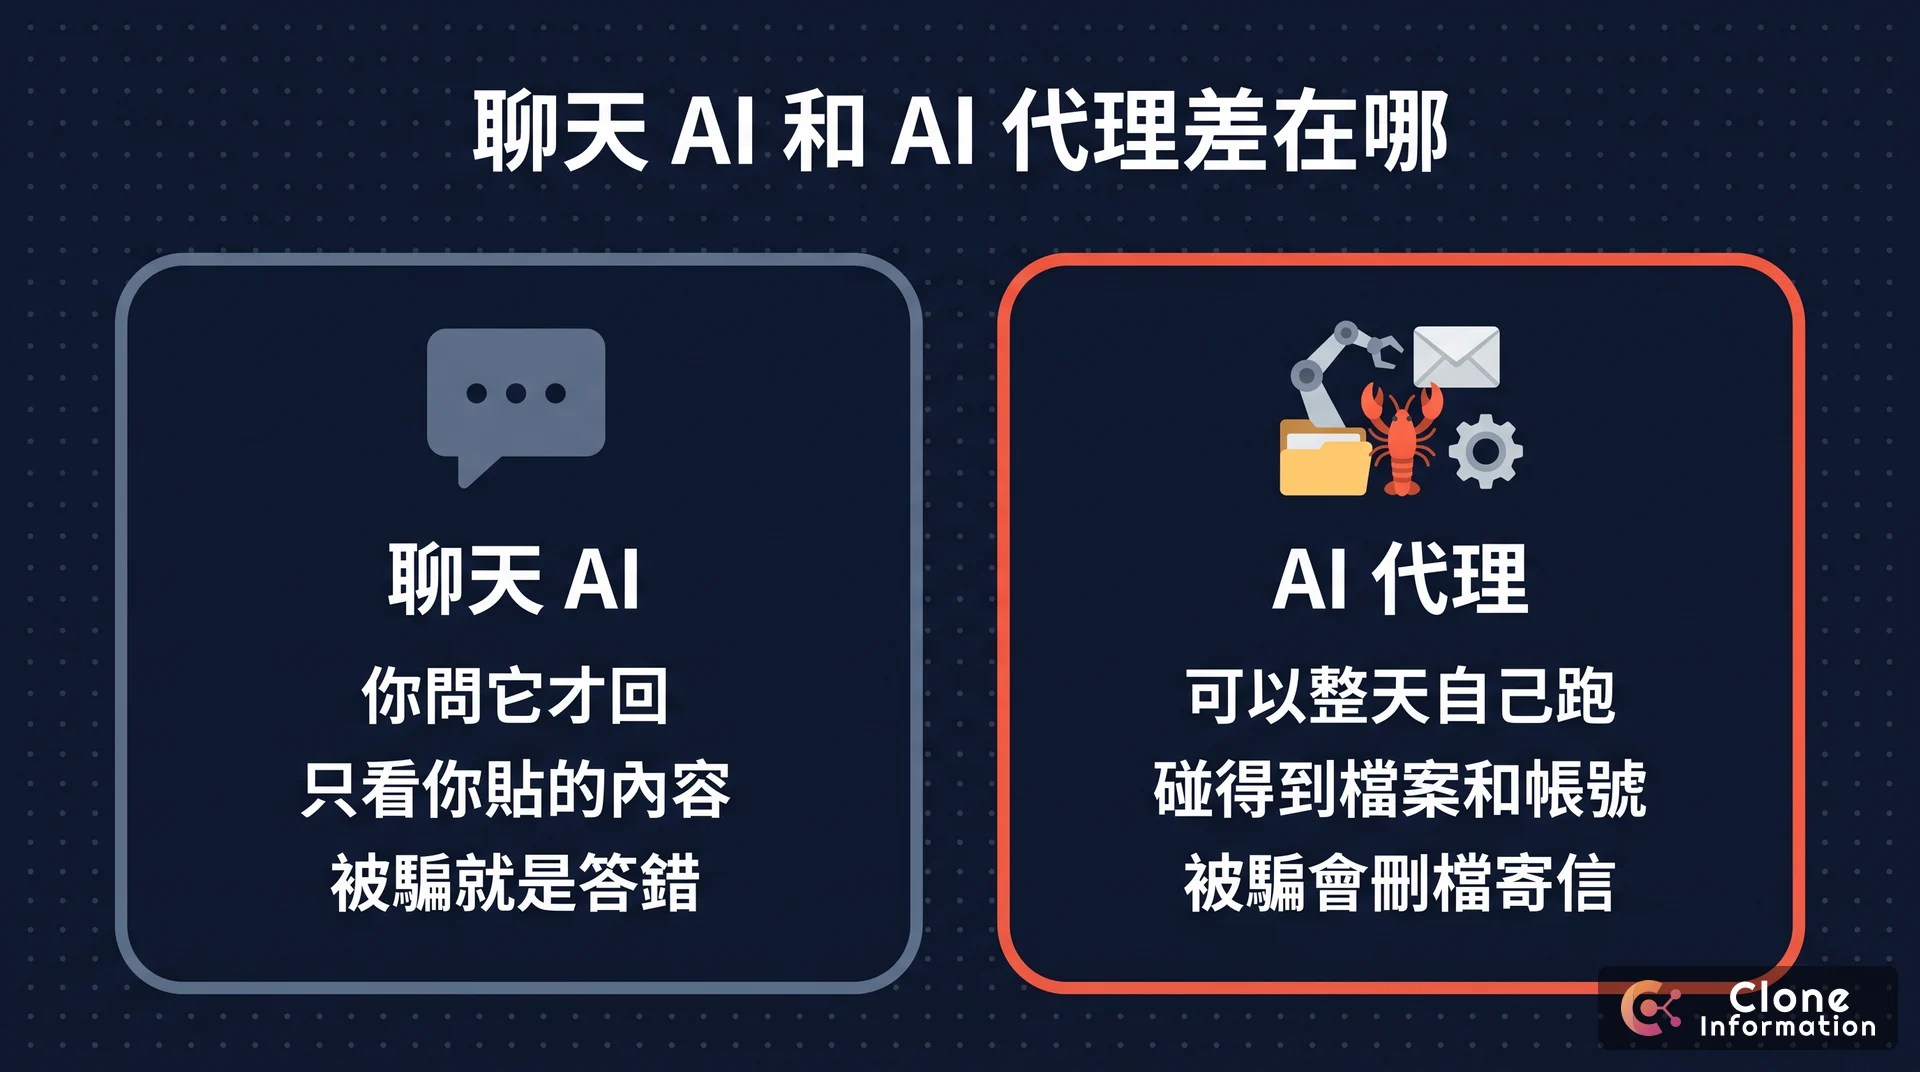
| 一般聊天 AI | OpenClaw 這類 AI 代理 | |
|---|---|---|
| 做什麼 | 回答問題、寫稿 | 替你操作電腦與帳號 |
| 能碰到什麼 | 你貼進去的內容 | 整台電腦的檔案、指令,以及你交給它的帳號 |
| 什麼時候在動 | 你問它才回 | 可以 24 小時自己跑 |
| 被騙的後果 | 回錯答案 | 刪檔、外洩帳密、寄出信件 |
資安署的說法是,這類工具「具備極高的系統權限與24小時自主運作特性」,若未妥善設定,「極易成為駭客入侵個人主機與企業網路的破口」。
OpenClaw 的資安風險在哪?三種已經實測過的攻擊
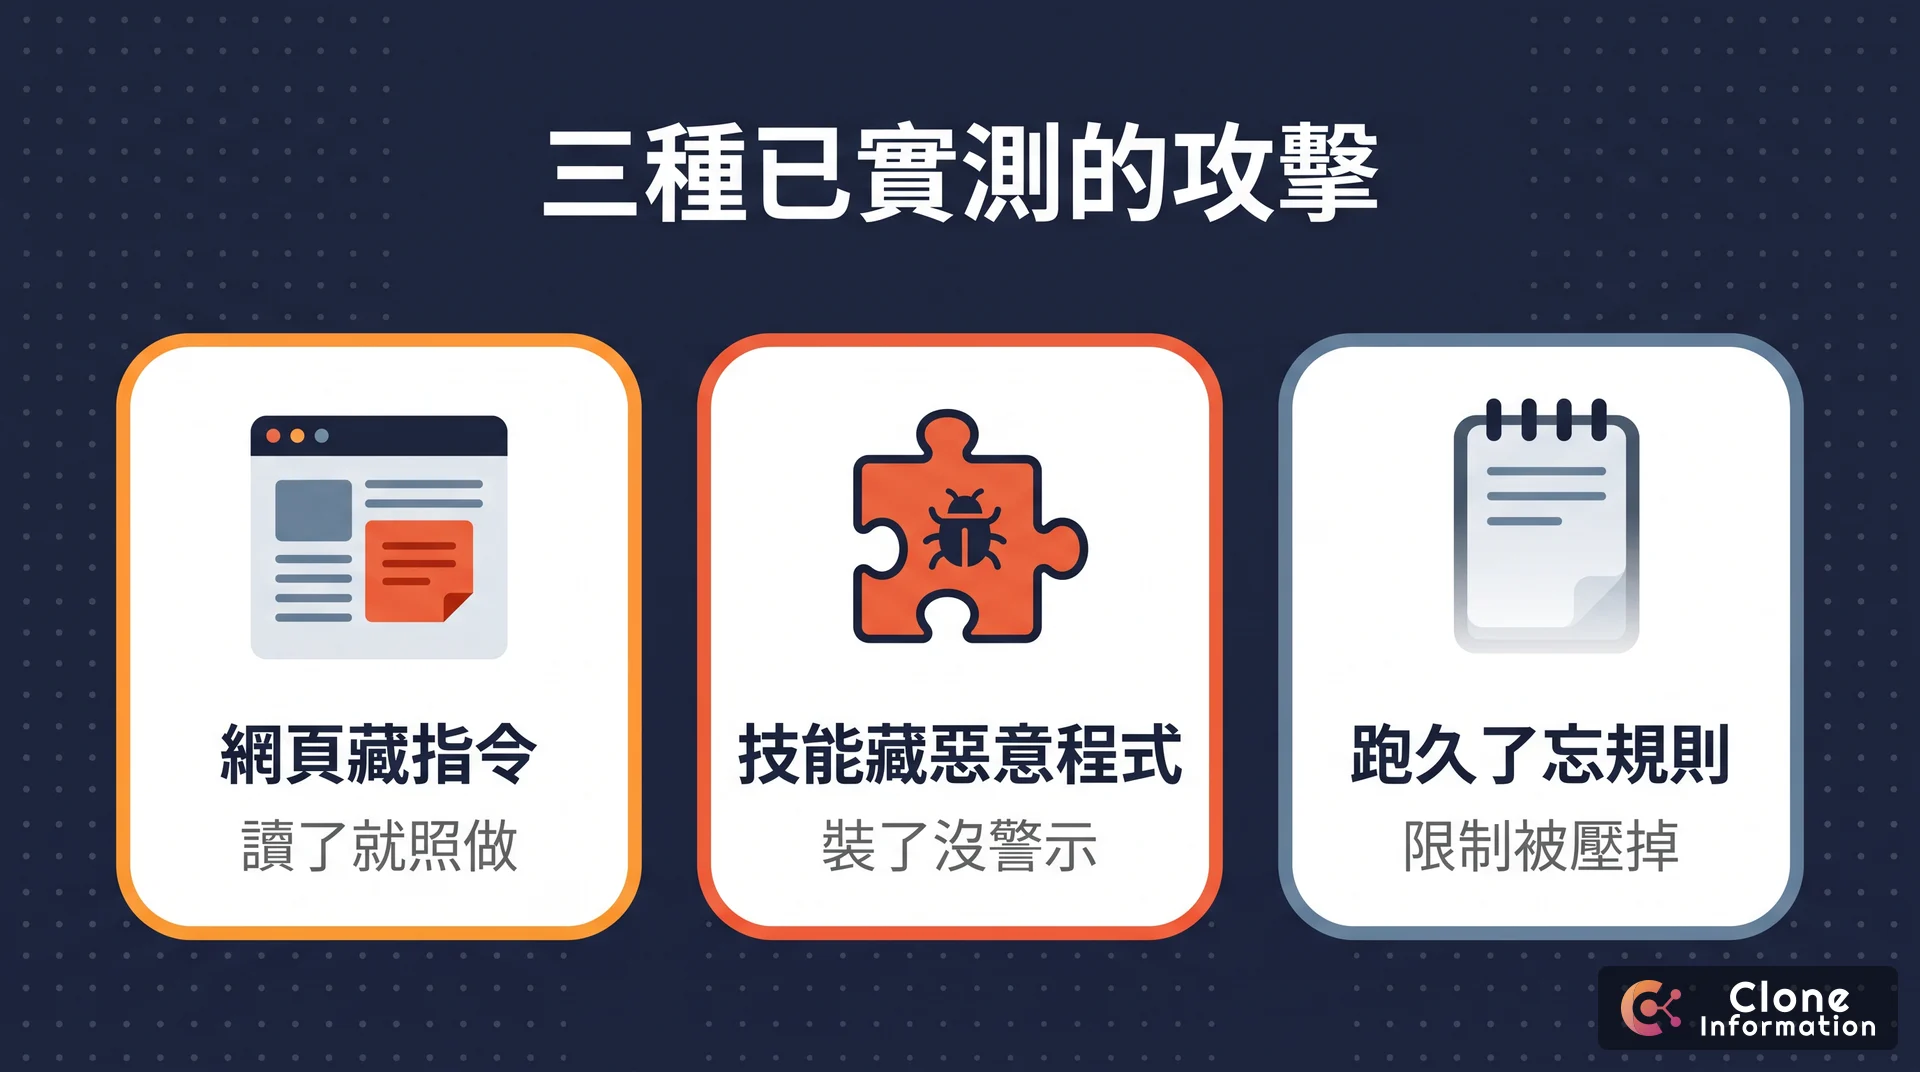
資安署列了三種威脅情境,資安院 2026 年 5 月 26 日的檢測報告逐一實測,結論是 OpenClaw「於3項威脅情境中皆未能有效防禦」:
- 網頁裡藏惡意指令:要 OpenClaw 讀某個網頁,網頁裡藏著給 AI 看的指令,它就可能照做。資安院實測可以誘使它讀取或刪除檔案,並把機敏資訊回傳到攻擊者的伺服器。
- 技能(Skill)裡藏惡意程式:OpenClaw 可以安裝別人分享的「技能」來擴充功能。資安院實測安裝並執行惡意技能時「皆未觸發任何警示」。這不只是實驗室情境:資安公司 Koi Security 2026 年 2 月初發布稽核報告,檢查官方技能平台 ClawHub 上的 2,857 個技能,找到 341 個惡意技能;Trend Micro 也發現惡意技能被拿來散布 macOS 竊密程式。
- 跑久了忘記規則:AI 一次能記的內容有限,跑久了會壓縮早期內容,原本設定的「哪些事不能做」可能被刪掉。
OpenClaw 官方自己的安全說明也講得很直接:模型「is not a trusted principal」,不能當成可信任的一方;沙箱(把它關在隔離環境的機制)預設是關閉的;第三方技能要當成不可信的程式碼,「Read them before enabling」。
公司要做哪五項防護?
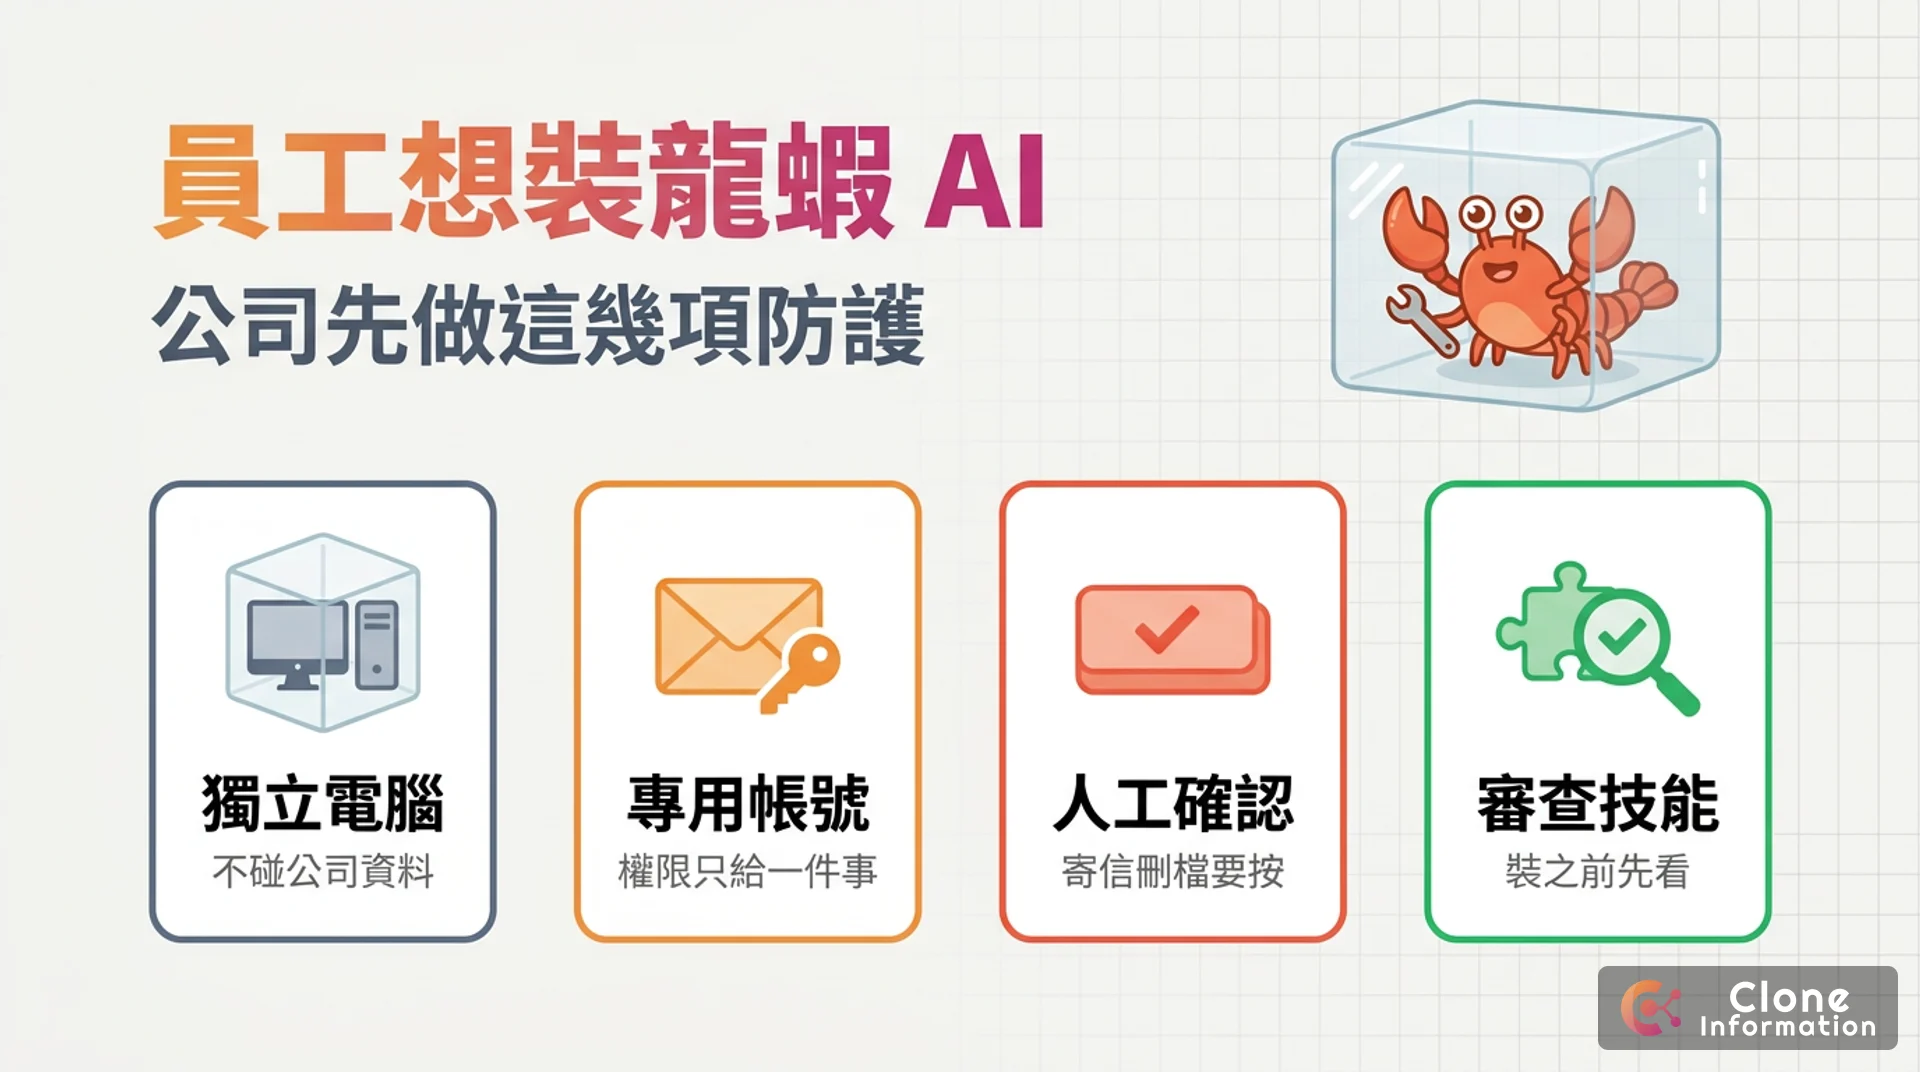
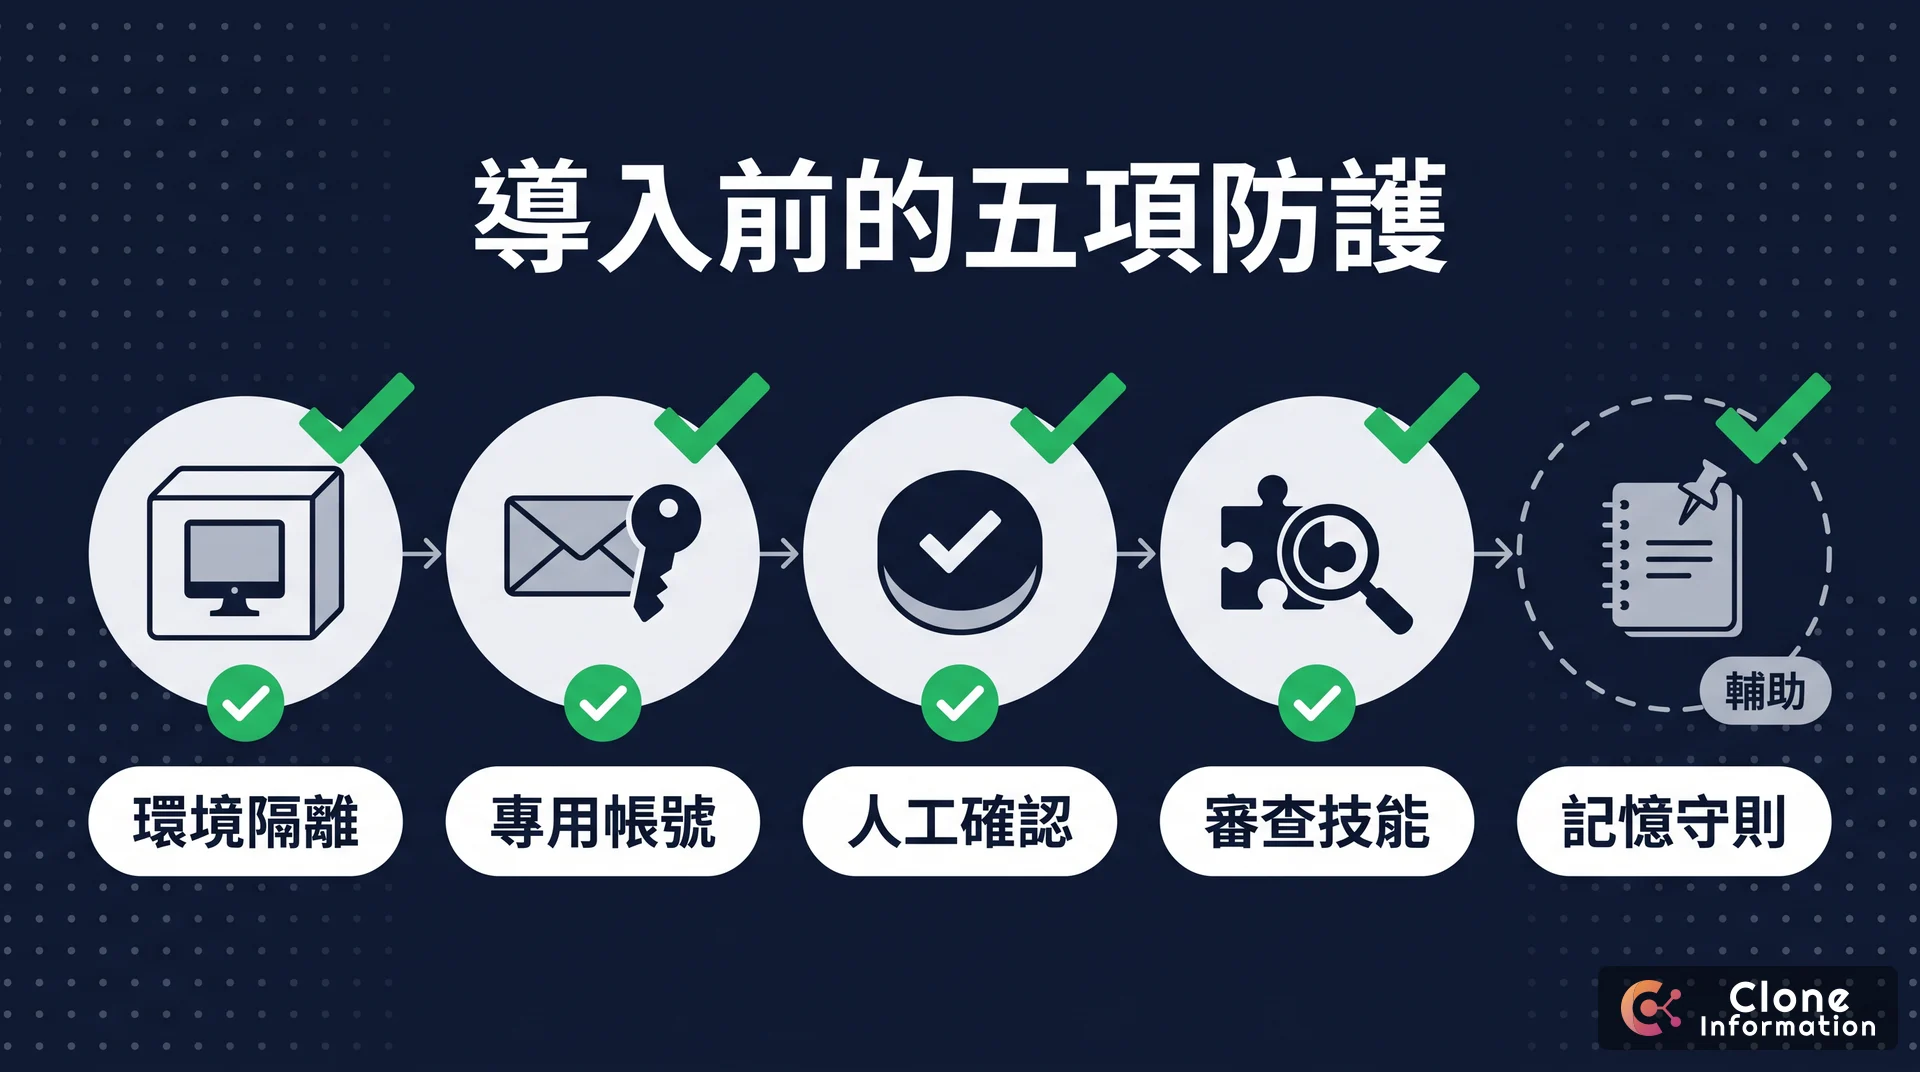
以下是資安署新聞稿的五項防護,右欄是換成公司做法的說法:
| 防護 | 資安署怎麼說 | 公司實際怎麼做 |
|---|---|---|
| 1. 環境隔離 | 裝在全新、已格式化的獨立電腦,或專屬的虛擬機、容器 | 不裝在存放機密或日常作業的電腦;準備一台專用電腦或雲端虛擬機 |
| 2. 帳號權限最小化 | 註冊專屬帳號,不把個人帳密交給它;外部服務用有時效的授權 | 開一組專用信箱與帳號,只給它要做的那件事的權限 |
| 3. 人工審核 | 存取憑證、寄信、執行系統指令前,要人員手動確認 | 高風險動作一律設成要按確認才放行 |
| 4. 審查技能 | 安裝前完整掃描內容與程式碼,可疑就停止並通報 | 只裝公司審過的技能,指定一個人負責審 |
| 5. 安全守則寫入長期記憶 | 重要限制寫進 MEMORY.md 等核心記憶檔,定期審閱與備份 | 照做,但只當輔助(見下段) |
第 5 項要特別說明:資安院實測發現,即使寫進 MEMORY.md,跑久了「原先設定的安全守則可能遭覆蓋而失效」。所以我們的判斷是,前四項才是真正擋得住的;第 5 項是加分,不能當成做了就安全。OpenClaw 官方對公司共用的建議也一樣是「dedicated machine/VM/container and dedicated accounts」:專用機器加專用帳號。
舊版 OpenClaw 有哪些已知漏洞?
資安署新聞稿寫「Oasis Security的研究人員揭露的ClawJacked漏洞(CVE-2026-25253)……已於2026年1月29號修補」,查原始公告,這是兩個不同的漏洞:
| 漏洞 | 怎麼被攻擊 | 影響版本 | 修補版本 |
|---|---|---|---|
| CVE-2026-25253 | 點一個惡意連結,就可能被偷走權杖並遠端執行程式,CVSS 8.8 | 2026.1.28(含)以前 | 2026.1.29 |
| ClawJacked(沒有 CVE 編號) | 開一個惡意網頁,網頁就能從本機猜管理密碼 | 2026.2.24(含)以前 | 2026.2.25 |
兩個都已修補,但員工自己裝的版本公司不一定知道。官方 GitHub 公告頁上的安全公告已經累積數百則,所以「有沒有更新到最新版」本身就是要定期檢查的項目。提出 ClawJacked 的 Oasis Security 建議的第一步,也是先盤點公司裡有哪些電腦在跑 AI 代理。
員工已經裝了,現在該怎麼辦?
- 盤點:哪幾台電腦裝了、接了哪些帳號(信箱、雲端硬碟、通訊軟體)、裝了哪些技能
- 更新到最新版:舊版有上面的漏洞;官方安全設定說明也提供
openclaw security audit指令檢查設定 - 接過公司帳號的,先換密碼並收回授權:做法和員工離職收回帳號類似,見〈員工離職,公司帳號怎麼收回?〉
- 搬家:要繼續用的,搬到獨立電腦或虛擬機,換成專用帳號
- 訂規則:哪些部門能用、哪些資料不能交給它、誰負責審技能
公司整體的資安基本功,可以對照資安署的自檢表,見〈中小企業資安先做哪些?照資安署 16 項自檢表勾一遍〉。
OpenClaw 要花錢嗎?可以裝在雲端嗎?
軟體本身是開源免費的,但背後接的模型大多按用量計費;它可以 24 小時自己跑,用量會一直累積,要先在模型商的後台設好花費上限。
裝在雲端虛擬機,可以和公司電腦隔開,資安署的月報也訪談了一位這樣做的使用者。但要注意,只要接的是雲端模型,交給它處理的內容一樣會送到模型商;公司資料能不能送出去,規則和員工用聊天 AI 一樣,見〈AI 資料外洩怎麼防〉。
更新紀錄
- 2026-11-09:初版,依資安署新聞稿、資安院檢測公告與 OpenClaw 官方安全說明整理
我們怎麼看?
AI 代理是真的能省工,我們自己的開發流程也交給 AI 代理做,這篇不是在叫你別用。但我們的原則是:讓它沒有能力做壞事,而不是要求它別做。所以它只碰得到被授權的那一小塊,高風險的動作要人按確認,出過的錯補成新的檢查。
員工想裝龍蝦,多半是想省某一件工。那件事很多時候根本不需要一個能操作整台電腦的 AI:抓資料、填表、排程、對帳、發通知,用固定的自動化流程就做得完,權限也只開那一條路。
想知道那件事該怎麼接,第一步是不收費的判讀:寫信告訴我們想省哪件事、現在用哪些系統,我們回你值不值得自動化、卡在哪一步;往下做才進入付費的顧問諮詢。服務內容見 AI 流程整合。公司網域與對外服務的資安健檢,見雲端資安服務。
常見問題
OpenClaw 和 ChatGPT 差在哪?
ChatGPT 主要是回答問題;OpenClaw 是裝在自己電腦上的 AI 代理,可以接通訊軟體、讀寫檔案、執行指令、登入外部服務,等於替你動手。能做的事越多,被騙去做壞事時的損害也越大,所以資安署說它「具備極高的系統權限」。
OpenClaw 為什麼叫龍蝦?
OpenClaw 的吉祥物是一隻太空龍蝦,台灣俗稱「龍蝦」,資安署新聞稿寫「俗稱龍蝦」,月報寫「俗稱小龍蝦或龍蝦」。它早期叫 Clawdbot,2026 年 1 月改名 Moltbot,1 月 30 日定名 OpenClaw。
員工已經在公司電腦裝了 OpenClaw,怎麼辦?
先盤點:哪幾台電腦裝了、接了哪些帳號、裝了哪些技能。版本要更新到最新,舊版有已公開的漏洞。接著照資安署的五項防護,把它搬到獨立電腦或虛擬機,換成專用帳號,高風險動作改成要人工確認。
把安全規則寫進 MEMORY.md 就安全了嗎?
不夠。這是資安署五項防護的最後一項,但資安院實測發現,OpenClaw 在長時間運作後,原先寫好的安全守則仍可能被覆蓋而失效。它只能當輔助,真正擋得住的是環境隔離、帳號權限最小化與人工審核。
公司能不能乾脆禁止員工裝 OpenClaw?
可以,而且在還沒準備好獨立環境前,我們建議先禁止裝在處理公司資料的電腦上。要用的部門,由公司準備專用的電腦或虛擬機與專用帳號,在裡面測試,確定要做哪些事再開放。
本文引用資料來源
- 數位發展部資安署:小心AI代理變資安破口 資安署提醒導入OpenClaw應落實五項資安防護(2026-03-25)
- 國家資通安全研究院:OpenClaw 資安檢測報告公告(2026-05-26)
- OpenClaw 官方:GitHub 專案、SECURITY.md、安全設定說明、技能說明、名稱由來
- 漏洞公告:CVE-2026-25253(GHSA-g8p2-7wf7-98mq)、ClawJacked(GHSA-jmmg-jqc7-5qf4)、Oasis Security 研究
- 惡意技能研究:Koi Security ClawHavoc 報告(封存版)、Trend Micro